- TrustedInstaller er Windows Modules Installer-tjenesten, der beskytter og opdaterer kritiske operativsystemfiler.
- Kun TrustedInstaller og nogle servicegrupper kan ændre komponenter som f.eks. Windows Defender eller kernebinære filer.
- Ændring af ejere og tilladelser, der administreres af TrustedInstaller, reducerer sikkerheden og kan skade Windows.
- Før du rører ved beskyttede filer, anbefales det at bruge værktøjer som SFC, DISM og specifikke anti-malware-løsninger.
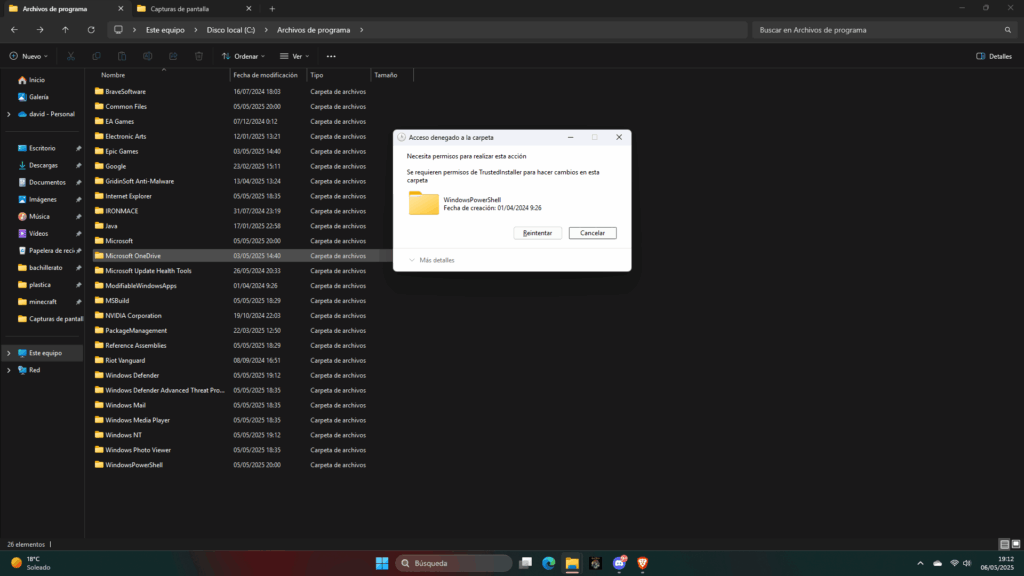
Hvis du nogensinde har prøvet at slette eller ændre en Windows-fil og modtaget en besked om, at du har brug for TrustedInstaller-tilladelserDu er ikke alene. Denne Windows-komponent rejser mange spørgsmål, fordi den tilsyneladende "låser alt", men i virkeligheden er den en nøglekomponent til at beskytte systemet.
Samtidig bemærker nogle brugere, at deres pc kører langsommere, de ser det TrustedInstaller.exe bruger meget hukommelse eller CPU, eller de opdager mapper med den pågældende ejer, mens de undersøger potentiel malware. Sikkerhedsprofessionelle og penetrationstestere støder også på TrustedInstaller, når de vil stoppe tjenester som Windows Defender eller modificer systembinære filer til penetrationstest.
Hvad er TrustedInstaller-processen, og hvad bruges den til?
TrustedInstaller.exe er den eksekverbare fil til Windows Modules Installer-tjenesten., en officiel Microsoft-komponent, der er en del af det, der er kendt som Windows Ressourcebeskyttelse (WRP)Denne mekanisme er ansvarlig for at beskytte vigtige systemfiler, registreringsnøgler og andre kritiske ressourcer mod at blive ændret let.
Dens hovedmission er at forvalte Installation, ændring og fjernelse af Windows-komponenter: Windows-opdateringerNye systemfunktioner, programrettelser, kerne .dll-, .sys- og .exe-filer osv. Når Windows skal opdatere et af disse beskyttede elementer, starter den TrustedInstaller-tjenesten, foretager de nødvendige ændringer og stopper den normalt derefter.
Hvis du ser på egenskaberne for mange systemfiler, f.eks. den klassiske lommeregner i ældre versioner af Windows, vil du se, at Filens ejer er TrustedInstallerSelv hvis du er administrator eller endda har adgang som SYSTEM, vil du ikke kunne slette eller erstatte disse filer uden først at gennemgå den beskyttelse, som denne tjeneste pålægger.
TrustedInstaller fungerer også som en systemets særlige "servicegruppe"Internt bruger Windows funktionen Service Security Identifier (Service SID), startende med Windows Vista, til at knytte hver tjeneste til en sikkerhedsidentifikator som "NT SERVICE\ServiceName". I det specifikke tilfælde af TrustedInstaller vises gruppen som "NT SERVICE\TrustedInstaller", når du forespørger om tilladelser eller ACL'er ved hjælp af værktøjer som PowerShell og Get-Acl.
Takket være disse syntetiske grupper kan hver tjeneste modtage meget detaljerede tilladelser på filer, registreringsnøgler, pipes og andre sikre objekter uden altid at skulle bruge systemets generiske konti. TrustedInstaller har endnu højere privilegier end SYSTEM om de ressourcer, den kontrollerer, netop så den kan opdatere eller reparere systemet uden begrænsninger.
TrustedInstallers forhold til Windows Update og Windows Defender
I praksis kommer TrustedInstaller primært i spil, når systemet har brug for det Installer Windows-opdateringer eller rediger beskyttede komponenterDu vil normalt se den aktiv, mens Windows Update kører, når du tilføjer eller fjerner Windows-funktioner eller under visse systemreparationshandlinger.
Et meget tydeligt eksempel er dens interaktion med Windows Defender (WinDefend-tjenesten og MsMpEng.exe-processen). Defender er Microsofts indbyggede antivirusprogram og har sin egen tjeneste med tjenestegruppen "NT SERVICE\WinDefend". For at antivirusprogrammet kan opdateres, er det nogle gange nødvendigt midlertidigt at stoppe tjenesten og erstatte programfiler som f.eks. mpengine.dll.
Hvis du undersøger adgangskontrollisterne (DACL'er) for Windows Defender-tjenesten, vil du se, at Kun selve tjenesten og TrustedInstaller har fuld kontrol. at stoppe og ændre den. Hverken administratorgruppen eller SYSTEM-kontoen kan direkte stoppe WinDefend ved hjælp af standardtilladelser; dette gøres for at styrke systemsikkerheden mod malware, der forsøger at deaktivere antivirusprogrammet.
For professionelle inden for offensive sikkerhedssystemer bliver dette en interessant udfordring. Mange penetrationstestere oplever, at selv med administrator- eller endda SYSTEM-rettigheder, De kan ikke stoppe MsMpEng.exe Fordi det er en beskyttet proces (PPL). Dens token kan ikke nemt åbnes, selv med fejlfindingsrettigheder (SeDebugPrivilege), hvilket komplicerer tyveriet af dens sikkerhedskontekst.
I modsætning hertil er TrustedInstaller.exe-processen, selvom den er kritisk, Det er ikke beskyttet som et PPL i mange versioner. af Windows. Dette betragtes som en "funktion" snarere end en fejl, fordi det gør det nemmere for andre systemkomponenter at arbejde med det ved hjælp af bestemte API'er, så længe de har de relevante rettigheder (f.eks. SeDebugPrivilege) til at åbne processen og fungere med dens tokens.
Token-, gruppe- og privilegieeskalering relateret til TrustedInstaller
Inden for Windows-sikkerhed, en Et adgangstoken er det objekt, der identificerer en proces eller tråd når du vil interagere med beskyttede ressourcer. Det svarer til at vise dit ID ved døren til en natklub: det angiver, hvem du er, hvilken gruppe du tilhører, hvilke privilegier du har, og dit integritetsniveau (Lavt, Mellem, Højt, System osv.).
Denne token gemmer data såsom ejerbrugeren, de grupper som processen tilhørerRettighedslisten og integritetsniveauet. Når en proces forsøger at få adgang til en fil eller tjeneste, sammenligner systemet dens tokenoplysninger med objektets adgangskontrollister (DACL'er) for at afgøre, om handlingen skal tillades.
En vigtig detalje ved angreb på privilegieeskalering er, at en proces med tilstrækkelige tilladelser kan efterligne eller duplikere en andens tokenHvis du formår at åbne målprocessen med rettigheder som PROCESS_QUERY_INFORMATION eller lignende, og din konto har rettigheder som SeDebugPrivilege, kan du få et handle af dens token og bruge det til at få din proces til at handle med den anden process identitet (personification eller DuplicateToken).
Problemet for angriberen er, hvordan man når dertil. Hvis man prøver åbn den primære token i TrustedInstaller-processen Som administrator vil du opdage, at det ikke er nok: ACL'erne for det pågældende token giver dig ikke tilladelse til at læse eller udgive dig for at være det. Kun ved at fungere som SYSTEM vil du kunne få korrekt adgang til og bruge TI-tokenet.
Derfor involverer mange eskaleringsmetoder først at springe fra Administrator til SYSTEM. En klassisk teknik er at misbruge processer som f.eks. Winlogon.exesom kører som SYSTEM-kontoen i samme session som den interaktive bruger og har relativt permissive ACL'er på sit token. Hvis du er administrator, kan du åbne Winlogon-tokenet med efterligningsrettigheder og eskalere til SYSTEM.
Når du er i SYSTEM, og du har aktiveret rettigheder som f.eks. SeDebug-rettighedDet er muligt at åbne TrustedInstaller-processen (hvis den kører) med tilstrækkelige rettigheder (f.eks. PROCESS_QUERY_INFORMATION eller endda PROCESS_ALL_ACCESS) og derfra hente et token hos TrustedInstaller-gruppen. Med dette token kan du derefter programmatisk stoppe tjenester som WinDefend, hvilket er præcis, hvad sikkerhedspublikationer med proof-of-concept-beviser tilgængelige i offentlige arkiver demonstrerer.
Der findes andre, mere komplekse variationer, som f.eks. forfalske tokens, der inkluderer TrustedInstaller-gruppen uden at stjæle dem direkte fra TrustedInstaller.exe-processen eller være afhængig af forskellige strenge for at hente SYSTEM, men den generelle idé drejer sig altid om at manipulere tokens og ACL'er for at opnå det privilegerede adgangsniveau.
Hvorfor du ikke bør deaktivere TrustedInstaller eller manipulere med dets tilladelser let
Fra en hjemmebrugers eller endda en supportteknikers perspektiv er det vigtigste at forstå, at TrustedInstaller er afgørende for stabiliteten og sikkerheden i WindowsFjernelse af tilladelser eller deaktivering af tjenesten, fordi den er "irriterende", kan gøre systemet ubrugeligt eller i det mindste ude af stand til at opdatere korrekt.
Hvis du ændrer systemfilens ejer fra TrustedInstaller til Administratorer, eller hvis du ændrer ACL'er og tildeler Din bruger har fuld kontrol over kritiske ressourcerDu svækker barrieren, der forhindrer malware og ondsindede programmer i at erstatte nøglefiler. Derudover kan utilsigtet sletning af en beskyttet .dll- eller .sys-fil forårsage blå skærme, opstartsfejl eller andre usædvanlige programstartproblemer.
Det skal også bemærkes, at TrustedInstaller er en del af Windows Ressourcebeskyttelse (WRP)Dette forhindrer unødvendige ændringer af signerede binære filer og kernekomponenter. Deaktivering af det forhindrer systemet i at reparere sig selv korrekt, når det registrerer beskadigelse eller uautoriserede ændringer af disse filer.
Inden for penetrationstestning bruges disse karakteristika til at demonstrere reelle svagheder, men det gøres inden for en kontrolleret ramme, i laboratoriemiljøer eller med eksplicitte tilladelser fra klienten. Det er ikke en god idé at kopiere offensive teknikker på en personlig eller arbejds-pc. uden fuldt ud at forstå, hvad du laver, og uden at have komplette sikkerhedskopier til at gendanne systemet.
Selv i malware-scenarier, f.eks. når du registrerer, at en tilsyneladende ondsindet mappe vises med TrustedInstaller som ejerDet er normalt mere fornuftigt at undersøge den proces, der genskaber den, og bruge specialiserede anti-malware-værktøjer end at forsøge at "dræbe" TrustedInstaller eller tage kontrol over alt, hvad den rører ved.
TrustedInstaller, ressourceforbrug og systemlangsomhed
Et andet meget almindeligt spørgsmål er, hvorfor TrustedInstaller.exe-processen pludselig vises i Jobliste. bruger meget CPU eller RAM og får computeren til at køre meget langsomt i et stykke tid. Dette falder normalt sammen med det tidspunkt, hvor Windows søger efter, downloader eller installerer opdateringer.
I de fleste tilfælde er denne forbrugstopp midlertidig: TrustedInstaller arbejder intensivt, mens den anvender ændringer i Windows-modulerOg når den er færdig, vender ressourceforbruget tilbage til normalt niveau. Hvis din maskine har lidt hukommelse eller en meget fragmenteret mekanisk harddisk, bliver følelsen af træghed mere udtalt under disse processer.
Hvis din browser eller dine applikationer kører meget langsomt, og du ser, at TrustedInstaller er aktiv, bør du også kontrollere dit systems generelle tilstand: diskfragmentering, baggrundsprocesser, automatiske opstartsprogrammer og potentielle infektioner. Mange tredjepartsprogrammer skriver til registreringsdatabasen og disken, hvilket genererer ugyldige poster og fragmentering, hvilket kan øge arbejdsbyrden for TrustedInstaller og give indtryk af, at alt er overbelastet.
For at tjekke, hvad der foregår, kan du åbne Jobliste med Ctrl + Shift + Esc og kontroller fanerne CPU, hukommelse, disk og netværk. Hvis Windows Modules Installer-processen bruger ressourcer, er den sandsynligvis travlt optaget af at installere opdateringer eller reparere komponenter.
Så længe der ikke er konstante fejl, og forbruget ikke forbliver højt i timevis uden åbenlys grund, Det normale er at lade processen afslutte sit arbejde.Afbrydelse af Windows-opdateringer midt i en opdatering kan forårsage flere problemer, end det forsøger at løse.
Sådan håndterer du filer beskyttet af TrustedInstaller sikkert
Nogle gange vil du blive tvunget til at berøring af filer beskyttet af TrustedInstallerFor eksempel kan du have brug for at erstatte en beskadiget .dll-fil, rydde op i rester af et program, der har efterladt låste filer, eller følge specifikke instruktioner fra teknisk support. I disse tilfælde er det altid klogt at prøve de indbyggede reparationsværktøjer først, før du foretager dig manuelle handlinger.
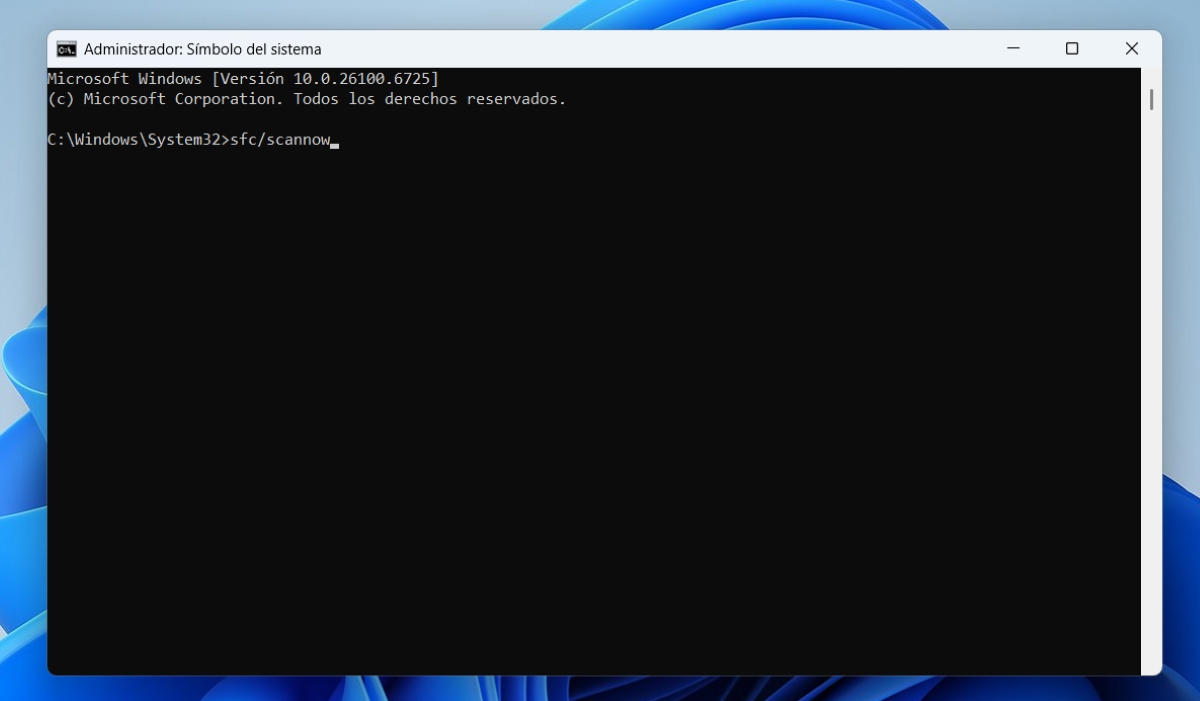
En af de første muligheder er at køre Systemfilkontrol (SFC)Sådan gør du:
1) Åbn en kommandoprompt med administratorrettighederKlik på Start, skriv CMD i søgefeltet, højreklik på cmd.exe, og vælg "Kør som administrator." Hvis din Windows er en fabriksinstalleret version, og du ikke har installationsdisken ved hånden, vil systemet forsøge at finde de nødvendige kildefiler.
2) Kør kommandoen SFC /SCANNOW og tryk på Enter. Scanningen kan tage et stykke tid, især hvis der er mange filer at kontrollere, så vær tålmodig. Windows scanner beskyttede komponenter og reparerer eventuelle beskadigede eller manglende kritiske filer ved hjælp af den kopi, der er gemt på installationsdisken eller producentens gendannelsesdrev.
Når processen er færdig, skal du genstarte computeren og Tjek om fejlen fortsætterI mange tilfælde løser dette enkle trin problemer med låste filer, mindre beskadigelse og problemer, når man forsøger at ændre systemelementer.
Det giver kun mening, når standardværktøjer (SFC, DISM, systemgendannelse osv.) ikke virker, og du ved præcis, hvad du laver. tage manuelt ejerskab over en beskyttet fil eller mappe og ændre tilladelser for at kunne omdøbe, erstatte eller slette.
Ændring af TrustedInstaller-ejerskab til administratorer: Trin og risici
Hvis du støder på en meddelelse om, at du skal bruge TrustedInstaller-tilladelser, når du sletter eller ændrer en fil, kan du ændre ejeren til Administratorer for at kunne arbejde med den. Den typiske procedure i Windows er som følger, forudsat at du altid forstår risiciene:
1) Luk meddelelsen om manglende tilladelser Det burde angive, at du har brug for TrustedInstaller-tilladelser, selvom du bruger en administratorkonto. Find derefter den fil eller mappe, du vil ændre.
2) Højreklik på filen eller mappen og vælg "Egenskaber". I det vindue, der åbnes, skal du gå til fanen "Sikkerhed" øverst og klikke på knappen "Avancerede indstillinger" nederst til højre.
3) I de avancerede sikkerhedsindstillingerGå til fanen "Ejer". Du vil se, at den nuværende ejer er TrustedInstaller. Klik på knappen "Rediger", og vælg "Administratorer" på listen over mulige nye ejere.
Hvis du skal arbejde med en hel mappe og ikke kun en enkelt fil, vises en boks, der giver dig mulighed for at "Erstat ejer på undercontainere og objekter"Hvis du vil have administratorrettigheder til alle filer og undermapper, skal du markere feltet og acceptere ændringerne.
Når du har klikket på OK, skal du bekræfte den viste advarsel. Fra det øjeblik vil den nuværende ejer være gruppen Administratorer i stedet for TrustedInstaller. Luk vinduet ved at klikke på OK igen, og vend tilbage til den oprindelige skærm med egenskaber for filen eller mappen.
Gå nu tilbage til fanen Sikkerhed, og klik på knappen "Rediger" for at ændre tilladelser. Vælg gruppen Administratorer Markér feltet "Fuld kontrol" under kolonnen "Tillad" i listen over gruppe- eller brugernavne og i det nederste tilladelsesområde. Anvend ændringerne, og bekræft eventuelle sikkerhedsadvarsler, der måtte vises.
Fra det øjeblik burde du være i stand til at slette, omdøbe eller ændre filen eller en mappe, der tidligere var beskyttet af TrustedInstaller. Det er dog vigtigt at huske, at enhver sådan ændring reducerer systemsikkerheden og kan gøre det sårbart eller ustabilt, så det bør kun gøres på meget specifikke elementer og med fuldt kendskab til processen.
TrustedInstaller og malware: typiske tilfælde og forholdsregler
Nogle gange registrerer brugeren mistænkelige processer i Jobliste, f.eks. TextInputHost.exe eller andre navne, der ved undersøgelse ser ud til at være relateret til malware eller uønsket software. Når man forsøger at slette kildemapperne, opdager den, at de er beskyttet af TrustedInstaller, og efter at have ændret tilladelser og slettet dem, vises de igen efter en genstart.
At en mappe har At TrustedInstaller er ejer betyder ikke, at den er legitimDette betyder dog ikke automatisk, at du blot kan deaktivere IT. Den fornuftige tilgang er at forsøge at bestemme, hvilken proces eller tjeneste der genskaber disse filer, gennemgå planlagte opgaver, opstartstjenester og eventuelle vedvarende hooks, der muligvis bruger systemidentiteter eller misbruger betroede komponenter.
Hvis indbyggede værktøjer som Windows Defender, en fuld systemscanning, SFC /scannow eller DISM /online /oprydningsbillede Hvis de ikke finder noget, kan det være nødvendigt at bruge andre specialiserede anti-malware-værktøjer. analysere en USB-port eller søg professionel hjælp. Deaktivering af TrustedInstaller eller systematisk forsøg på at blokere alt, der bærer dets signatur, kan forværre situationen og ødelægge sunde dele af operativsystemet.
Det, man under alle omstændigheder bør undgå, er deaktiver TrustedInstaller-tjenesten helt som en "hurtig løsning", når en mistænkelig fil er knyttet til den. Det er bedre at fokusere på den specifikke kilde til malwaren, dens vedholdenhedsmekanismer og rense systemet med passende værktøjer i stedet for at manipulere med kernen i Windows ressourcebeskyttelse.
At forstå den rolle, som TrustedInstaller spiller i Windows' sikkerhedsarkitektur, hjælper i høj grad med at fortolke, hvorfor visse filer virker urørlige. hvorfor nogle tjenester kun kan stoppes af ham Og hvorfor har Microsoft designet disse komponenter så restriktivt? Selvom forskere kan eksperimentere med at omgå disse begrænsninger i testmiljøer, er den klogeste fremgangsmåde på en computer til daglig brug normalt at respektere dem og stole på officielle reparationsmekanismer, før man tyr til risikable genveje.


Redaktør med speciale i teknologi og internetspørgsmål med mere end ti års erfaring i forskellige digitale medier. Jeg har arbejdet som redaktør og indholdsskaber for e-handel, kommunikation, online marketing og annoncevirksomheder. Jeg har også skrevet på økonomi, finans og andre sektorers hjemmesider. Mit arbejde er også min passion. Nu gennem mine artikler i Tecnobits, Jeg forsøger at udforske alle de nyheder og nye muligheder, som teknologiens verden tilbyder os hver dag for at forbedre vores liv.