- Mise en œuvre des protocoles DoH et DoT via la gestion des certificats SSL et l'ouverture de ports spécifiques.
- Optimisation de la confidentialité grâce à l'utilisation de serveurs amont cryptés et à la configuration de proxys inverses de confiance.
- Déploiement de profils de configuration natifs pour intégrer le filtrage DNS sur les appareils Android, iOS et Windows.
Comment configurer le DNS sur HTTPS et le DNS sur TLS dans AdGuard Home ? Si vous en avez assez que votre fournisseur d'accès Internet surveille chacune de vos activités en ligne ou si vous souhaitez contrôler la publicité de votre domicile à distance, la mise en place de votre propre serveur DNS chiffré est la solution idéale. AdGuard Accueil se ha convertido en la herramienta estrella para quienes buscan privacidad y limpieza visual, permitiéndonos gestionar el tráfico de red sin tener que instalar extensiones molestas en cada dispositivo.
La verdadera magia ocurre cuando dejamos de usar el DNS tradicional en texto plano y saltamos a protocolos como DNS sur HTTPS (DoH) y DNS sur TLS (DoT)Il ne s'agit pas seulement de bloquer les publicités, mais de créer un pare-feu crypté qui empêche les tiers d'espionner vos recherches, rendant ainsi votre navigation beaucoup plus sûre et privée, que vous soyez confortablement installé sur votre canapé ou connecté à un réseau Wi-Fi public. Pour en savoir plus, vous pouvez… Comment chiffrer votre DNS à l'aide de DNS sur HTTPS.
Prérequis pour démarrer l'assemblage
Pour que tout cela fonctionne, idéalement, il vous faut un serveur doté d'un adresse IP publique dédiéeSi vous n'en possédez pas à domicile, il existe des solutions cloud très abordables comme DigitalOcean, Vultr ou Linode. Si vous préférez une solution locale, vous pouvez utiliser un NAS ou même des routeurs avancés compatibles. Docker et Docker Compose, ya que es la forma más limpia de instalar el servicio sin ensuciar el sistema operativo.
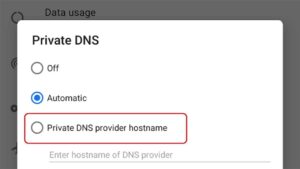
Un punto crítico es el puerto 53. En sistemas Ubuntu o Debian, el servicio systemd-résolu Ce port est souvent monopolisé ; vous devrez donc le désactiver pour qu'AdGuard Home puisse gérer le trafic DNS. Pour ce faire, arrêtez simplement le service et désactivez-le via le terminal avant de lancer le conteneur.
Obtention des certificats SSL : le cœur du chiffrement
Sans certificat SSL valide, le chiffrement ne fonctionnera tout simplement pas. Vous avez deux options : payer une autorité de certification ou opter pour la solution gratuite et efficace avec un certificat SSL. Let's EncryptPour automatiser cela, l'outil Certbot C'est la méthode la plus répandue, qui permet d'obtenir les fichiers nécessaires via une requête DNS, ce qui est le moyen le plus simple d'éviter les complications.

Une autre alternative très puissante est LEGOce qui est particulièrement utile pour ceux qui cherchent à automatiser le renouvellement des certificats. Quel que soit l'outil, l'objectif est d'obtenir deux fichiers fondamentaux : le chaîne complète.pem (le certificat) et le clé privée.pem (la clé privée), qui est ce qu'AdGuard Home demandera pour valider la connexion chiffrée.
Configuration étape par étape de DoH et DoT
Une fois AdGuard Home installé et fonctionnel, connectez-vous au panneau de contrôle et accédez à la section pour Paramètres de chiffrementC'est ici que tout se passe. Vous devez activer le chiffrement et attribuer un nom du serveur, qui sera le sous-domaine (par exemple, dns.votre-domaine.com) auquel vos appareils se connecteront.
- Certificats : Copiez le contenu du fichier fullchain.pem dans le champ du certificat et la clé privée dans le champ correspondant.
- Ports : Pour HTTPS (DoH), le port standard est le 443, mais vous pouvez le modifier s'il est déjà utilisé. Pour TLS (DoT), vous devez ouvrir et rediriger le port 853.
- Validation: N'oubliez pas d'enregistrer les modifications et de vérifier que le système indique que la configuration est correcte.
Intégration avec le proxy inverse et Nginx
Si vous souhaitez accéder à l'interface web d'AdGuard Home via un sous-domaine convivial, utilisez Gestionnaire de proxy NginxIl faut faire attention aux adresses IP. Par défaut, AdGuard Home peut rejeter les requêtes DoH provenant d'un proxy s'il ne lui fait pas confiance. Pour résoudre ce problème, vous devez modifier le fichier. AdGuardHome.yaml et ajoutez l'adresse IP de votre proxy à la liste des proxys de confiance.
Dans la configuration Nginx, il est essentiel d'inclure les en-têtes. X-Real-IP o X-Transmis-PourCela permet à AdGuard Home de voir non seulement l'adresse IP du proxy, mais aussi… l'adresse IP réelle du client ce qui permet d'effectuer la requête, vous permettant ainsi d'appliquer des règles de filtrage individuelles par appareil et de ne pas traiter l'ensemble de votre réseau comme un seul utilisateur.
Utilisation d'un DNS chiffré comme Upstream
AdGuard Home vous permet non seulement de fournir un DNS chiffré à vos appareils, mais aussi d'interroger d'autres serveurs en utilisant le chiffrement. Au lieu d'utiliser des adresses IP non chiffrées, vous pouvez configurer… serveurs en amont en utilisant la syntaxe TLS ou HTTPS. Par exemple, vous pouvez Utilisez Google DNS à travers tls://dns.google ou utiliser tls://1.1.1.1 para Cloudflare.
Esto crea un túnel blindado desde tu dispositivo hasta AdGuard Home y luego otro túnel desde AdGuard Home hasta el proveedor final, asegurando que sans intermédiaire peut lire l'intégralité du contenu de vos requêtes DNS.
Configuration sur les périphériques finaux
L'avantage du DoH et du DoT est que de nombreux systèmes d'exploitation les prennent déjà en charge nativement. Android 9 ou version ultérieure, puedes ir a los ajustes de red y configurar el «DNS Privado» simplemente escribiendo tu dominio. En iOS et macOS, la cosa es más sencilla si usas la «Guía de configuración» de AdGuard Home, o si prefieres saber Comment changer les DNS sur iPhone manuellement.
Para Windows, la configuración de DNS sur HTTPS Cela se fait directement dans les paramètres de confidentialité et de sécurité en saisissant l'URL de votre serveur. Si vous avez besoin d'aide, vous pouvez consulter Comment modifier les DNS sous Windows 11Ainsi, vous n'aurez plus besoin d'être connecté à votre réseau local ni d'utiliser un VPN pour continuer à bénéficier du blocage des publicités et de la protection de votre vie privée.

Filtrage avancé et contrôle parental
Une fois le tunnel chiffré prêt, vous pourrez exploiter pleinement le potentiel de listes de blocageNous vous recommandons de commencer par la liste native d'AdGuard et d'ajouter OISD ou Steven Black pour une protection complète contre les logiciels malveillants et la télémétrie. Si un site web cesse de se charger, vous pouvez utiliser la règles de filtrage personnalisées para añadir excepciones rápidas.
Para quienes tienen familia, la opción de services bloqués C'est incroyable. Cela vous permet de désactiver les applications de rencontre, les jeux ou les réseaux sociaux pour certains clients en un seul clic, transformant ainsi votre serveur en un puissant système de contrôle parental. contrôle parental centralizado y fácil de gestionar.
Tener un servidor AdGuard Home optimizado con protocolos de cifrado permite transformar la navegación doméstica en una experiencia privada y libre de distracciones, eliminando la dependencia de los DNS del operador y blindando el tráfico contra el espionaje. Al combinar certificados SSL, la gestión de proxies inversos y la configuración nativa en dispositivos móviles, logramos que el filtrado de contenido y la protección de datos nos acompañen en cualquier lugar del mundo sin sacrificar la velocidad de respuesta.


Passionné de technologie depuis qu'il est petit. J'aime être à jour dans le secteur et surtout le communiquer. C'est pourquoi je me consacre à la communication sur les sites de technologie et de jeux vidéo depuis de nombreuses années. Vous pouvez me trouver en train d'écrire sur Android, Windows, MacOS, iOS, Nintendo ou tout autre sujet connexe qui me vient à l'esprit.