- TrustedInstaller è il servizio di installazione dei moduli di Windows che protegge e aggiorna i file critici del sistema operativo.
- Solo TrustedInstaller e alcuni gruppi di servizi possono modificare componenti quali Windows Defender o i file binari principali.
- La modifica dei proprietari e delle autorizzazioni gestite da TrustedInstaller riduce la sicurezza e può danneggiare Windows.
- Prima di toccare i file protetti, è consigliabile utilizzare strumenti come SFC, DISM e soluzioni anti-malware specifiche.
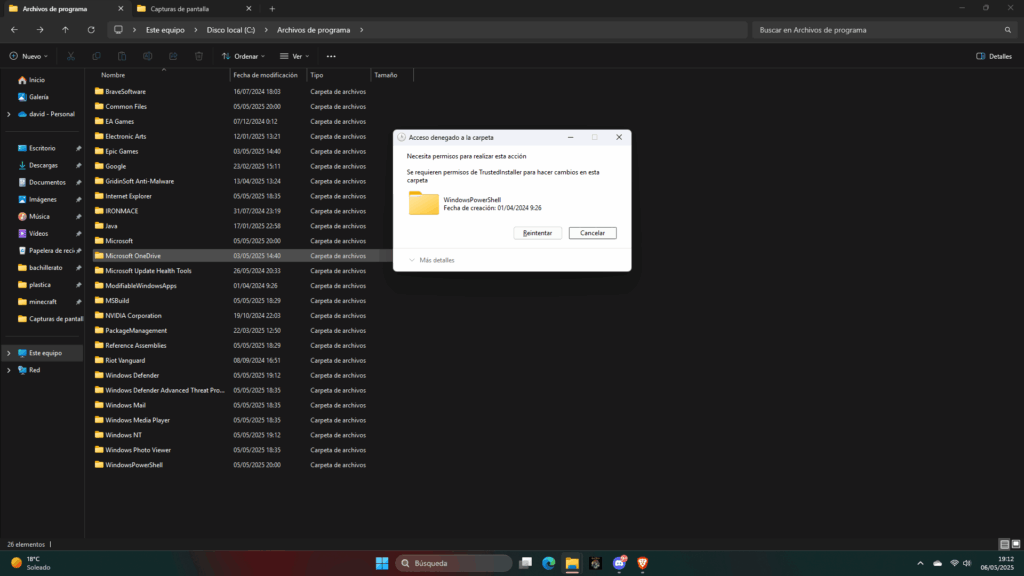
Se hai mai provato a eliminare o modificare un file di Windows e hai ricevuto un messaggio che ti informa che è necessario Autorizzazioni TrustedInstallerNon sei il solo. Questo componente di Windows solleva molti interrogativi perché sembra "bloccare tutto", ma in realtà è un elemento chiave per la protezione del sistema.
Allo stesso tempo, alcuni utenti notano che il loro PC è più lento, vedono che TrustedInstaller.exe consuma molta memoria o CPU, oppure scoprono cartelle con quel proprietario durante le indagini su potenziali malware. I professionisti della sicurezza e i penetration tester incontrano TrustedInstaller anche quando vogliono interrompere servizi come Windows Defender o modificare i binari del sistema per i test di penetrazione.
In cosa consiste il processo TrustedInstaller e a cosa serve?
TrustedInstaller.exe è l'eseguibile per il servizio Windows Modules Installer., un componente ufficiale Microsoft che fa parte di ciò che è noto come Protezione risorse di Windows (WRP)Questo meccanismo è responsabile della protezione dei file di sistema essenziali, delle chiavi di registro e di altre risorse critiche da modifiche superficiali.
La sua missione principale è quella di gestire la Installazione, modifica e rimozione dei componenti di Windows: Aggiornamenti di WindowsNuove funzionalità di sistema, patch, file kernel .dll, .sys ed .exe, ecc. Quando Windows deve aggiornare uno di questi elementi protetti, avvia il servizio TrustedInstaller, apporta le modifiche necessarie e poi solitamente lo arresta.
Se si osservano le proprietà di molti file di sistema, come la classica calcolatrice nelle vecchie versioni di Windows, si vedrà che Il proprietario del file è TrustedInstallerAnche se sei un amministratore o hai accesso come SISTEMA, non potrai eliminare o sostituire quei file senza prima aver superato la protezione imposta da questo servizio.
TrustedInstaller funge anche da speciale “gruppo di servizio” del sistemaInternamente, Windows utilizza la funzionalità Service Security Identifier (SID del servizio), a partire da Windows Vista, per associare ciascun servizio a un identificatore di sicurezza come "NT SERVICE\ServiceName". Nel caso specifico di TrustedInstaller, il gruppo viene visualizzato come "NT SERVICE\TrustedInstaller" quando si interrogano autorizzazioni o ACL utilizzando strumenti come PowerShell e Get-Acl.
Grazie a questi gruppi sintetici, ogni servizio può ricevere autorizzazioni molto granulari su file, chiavi di registro, pipe e altri oggetti protetti senza dover sempre utilizzare gli account generici del sistema. TrustedInstaller ha privilegi ancora più elevati di SYSTEM sulle risorse che controlla, proprio per poter aggiornare o riparare il sistema senza restrizioni.
Relazione di TrustedInstaller con Windows Update e Windows Defender
In pratica, TrustedInstaller entra in gioco principalmente quando il sistema ha bisogno installare gli aggiornamenti di Windows o modificare i componenti protettiSolitamente lo vedrai attivo mentre è in esecuzione Windows Update, quando aggiungi o rimuovi funzionalità di Windows o durante determinate operazioni di riparazione del sistema.
Un esempio molto chiaro è la sua interazione con Windows Defender (Servizio WinDefend e processo MsMpEng.exe). Defender è l'antivirus integrato di Microsoft e dispone di un proprio servizio con il gruppo di servizi "NT SERVICE\WinDefend". Per aggiornare l'antivirus, a volte è necessario interromperne temporaneamente il servizio e sostituire i file del motore, come mpengine.dll.
Se esamini gli elenchi di controllo di accesso (DACL) del servizio Windows Defender, vedrai che Solo il servizio stesso e TrustedInstaller hanno il controllo completo. per arrestarlo e modificarlo. Né il gruppo Administrators né l'account SYSTEM possono arrestare direttamente WinDefend utilizzando le autorizzazioni standard; questo viene fatto per rafforzare la sicurezza del sistema contro i malware che tentano di disabilitare l'antivirus.
Per i professionisti della sicurezza offensiva, questa diventa una sfida interessante. Molti penetration tester scoprono che, anche con privilegi di amministratore o addirittura di SISTEMA, Non possono fermare MsMpEng.exe Perché è un processo protetto (PPL). Il suo token non può essere aperto facilmente, nemmeno con privilegi di debug (SeDebugPrivilege), il che complica il furto del suo contesto di sicurezza.
Al contrario, il processo TrustedInstaller.exe, sebbene sia critico, In molte versioni non è protetto come PPL. di Windows. Questa è considerata una "funzionalità" piuttosto che un bug, perché semplifica l'interazione con altri componenti del sistema tramite determinate API, a condizione che dispongano dei privilegi appropriati (ad esempio, SeDebugPrivilege) per aprire il processo e operare con i suoi token.
Token, gruppi ed escalation dei privilegi relativi a TrustedInstaller
All'interno della sicurezza di Windows, un Un token di accesso è l'oggetto che identifica un processo o un thread quando vuoi interagire con risorse protette. È l'equivalente di mostrare un documento d'identità all'ingresso di una discoteca: indica chi sei, a quale gruppo appartieni, quali privilegi hai e il tuo livello di integrità (Basso, Medio, Alto, Sistema, ecc.).
Questo token memorizza dati come utente proprietario, i gruppi a cui appartiene il processoElenco dei privilegi e livello di integrità. Quando un processo tenta di accedere a un file o a un servizio, il sistema confronta le informazioni sul token con gli elenchi di controllo degli accessi (DACL) dell'oggetto per decidere se consentire l'azione.
Un dettaglio chiave per gli attacchi di escalation dei privilegi è che un processo con autorizzazioni sufficienti può impersonare o duplicare il token di un altroSe riesci ad aprire il processo di destinazione con diritti quali PROCESS_QUERY_INFORMATION o simili, e il tuo account ha privilegi quali SeDebugPrivilege, puoi ottenere un handle del suo token e utilizzarlo per far sì che il tuo processo agisca con l'identità dell'altro (impersonificazione o DuplicateToken).
Il problema per l'attaccante è come arrivare a quel punto. Se ci provi aprire il token primario del processo TrustedInstaller Come amministratore, scoprirai che questo non è sufficiente: le ACL per quel token non ti concedono l'autorizzazione a leggerlo o a impersonarlo. Solo operando come SYSTEM sarai in grado di accedere e utilizzare correttamente il token TI.
Pertanto, molti approcci di escalation prevedono prima il passaggio da Amministratore a SISTEMA. Una tecnica classica consiste nell'abusare di processi come Winlogon.exeche viene eseguito come account SYSTEM nella stessa sessione dell'utente interattivo e ha ACL relativamente permissive sul suo token. Se sei un amministratore, puoi aprire il token Winlogon con privilegi di impersonificazione e passare a SYSTEM.
Una volta in SYSTEM, e abilitando privilegi come SeDebugPrivilegeÈ possibile aprire il processo TrustedInstaller (se in esecuzione) con privilegi sufficienti (ad esempio, PROCESS_QUERY_INFORMATION o anche PROCESS_ALL_ACCESS) e, da lì, ottenere un token con il gruppo TrustedInstaller. Con quel token, è quindi possibile arrestare a livello di codice servizi come WinDefend, che è esattamente ciò che dimostrano le pubblicazioni sulla sicurezza con prove di proof-of-concept accessibili nei repository pubblici.
Esistono altre varianti più complesse, come token di forgiatura che includono il gruppo TrustedInstaller senza rubarli direttamente dal processo TrustedInstaller.exe o affidarsi a stringhe diverse per ottenere SYSTEM, ma l'idea generale ruota sempre attorno alla manipolazione di token e ACL per ottenere quel livello di accesso privilegiato.
Perché non dovresti disattivare TrustedInstaller o manomettere leggermente le sue autorizzazioni
Dal punto di vista di un utente domestico o anche di un tecnico di supporto, la cosa più importante è capire che TrustedInstaller è essenziale per la stabilità e la sicurezza di WindowsRimuovere i permessi o disattivare il servizio perché "fastidioso" può rendere il sistema inutilizzabile o, come minimo, incapace di aggiornarsi correttamente.
Se si modifica il proprietario del file di sistema da TrustedInstaller ad Administrators, o se si modificano gli ACL e si concede Il tuo utente ha il pieno controllo sulle risorse criticheStai indebolendo la barriera che impedisce a malware e programmi dannosi di sostituire i file chiave. Inoltre, l'eliminazione accidentale di un file .dll o .sys protetto può causare schermate blu, errori di avvio o altri problemi insoliti all'avvio del programma.
Va inoltre notato che TrustedInstaller fa parte di Protezione risorse di Windows (WRP)Ciò impedisce modifiche non necessarie ai file binari firmati e ai componenti principali. Disabilitandolo, si impedisce al sistema di autoripararsi correttamente quando rileva danneggiamenti o modifiche non autorizzate a questi file.
Nel campo dei penetration test, queste caratteristiche vengono utilizzate per dimostrare reali debolezze, ma ciò avviene all'interno di un contesto controllato, in ambienti di laboratorio o con autorizzazioni esplicite da parte del cliente. Non è una buona idea replicare tecniche offensive su un PC personale o aziendale. senza comprendere appieno cosa si sta facendo e senza disporre di backup completi per ripristinare il sistema.
Anche in scenari di malware, come quando si rileva che una cartella apparentemente dannosa appare con TrustedInstaller come proprietarioDi solito è più sensato indagare sul processo che lo ricrea e utilizzare strumenti anti-malware specializzati piuttosto che cercare di "eliminare" TrustedInstaller o di prendere il controllo di tutto ciò che tocca.
TrustedInstaller, consumo di risorse e lentezza del sistema
Un'altra domanda molto comune è perché il processo TrustedInstaller.exe appare improvvisamente nel Task Manager consumare molta CPU o RAM e causa un rallentamento notevole del computer per un certo periodo. Questo di solito coincide con il momento in cui Windows cerca, scarica o installa aggiornamenti.
Nella maggior parte dei casi, il picco di consumo è temporaneo: TrustedInstaller lavora intensamente durante l'applicazione delle modifiche ai moduli di WindowsUna volta terminato, l'utilizzo delle risorse torna alla normalità. Se il computer ha poca memoria o un disco rigido meccanico altamente frammentato, la sensazione di lentezza diventa più pronunciata durante questi processi.
Se il tuo browser o le tue applicazioni sono molto lenti e vedi che TrustedInstaller è attivo, dovresti anche controllare lo stato generale del tuo sistema: frammentazione del disco, processi in background, programmi di avvio automatico e potenziali infezioni. Molte applicazioni di terze parti scrivono sul registro e sul disco, generando voci non valide e frammentazione, che possono aumentare il carico di lavoro di TrustedInstaller e dare l'impressione che tutto sia sovraccarico.
Per controllare cosa sta succedendo, puoi aprire Task Manager con Ctrl + Maiusc + Esc e controlla le schede CPU, memoria, disco e rete. Se il processo di installazione dei moduli di Windows sta consumando risorse, probabilmente è impegnato nell'applicazione di aggiornamenti o nella riparazione di componenti.
Finché non si verificano errori costanti e il consumo non rimane elevato per ore senza apparente motivo, La cosa normale da fare è lasciare che il processo completi il suo lavoro.Interrompere gli aggiornamenti di Windows a metà può causare più problemi di quanti ne risolva.
Come gestire in modo sicuro i file protetti da TrustedInstaller
A volte sarai costretto a toccando i file protetti da TrustedInstallerAd esempio, potrebbe essere necessario sostituire un file .dll danneggiato, eliminare i residui di un programma che ha lasciato file bloccati o seguire specifiche istruzioni del supporto tecnico. In questi casi, è sempre consigliabile provare gli strumenti di riparazione integrati prima di intervenire manualmente.
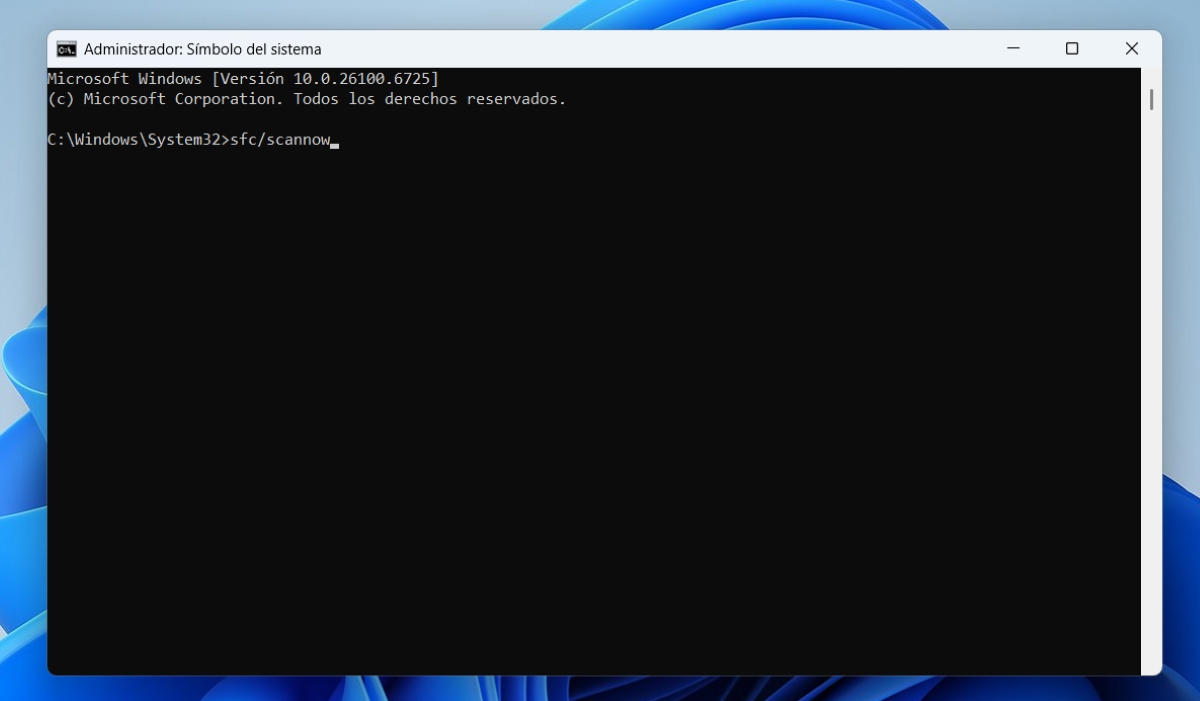
Una delle prime opzioni è quella di eseguire il Controllo file di sistema (SFC)Per fare questo:
1) Aprire un prompt dei comandi con privilegi di amministratoreFare clic su Start, digitare CMD nella casella di ricerca, fare clic con il pulsante destro del mouse su cmd.exe e scegliere "Esegui come amministratore". Se Windows è una versione installata in fabbrica e non si ha a portata di mano il disco di installazione, il sistema tenterà di individuare i file sorgente necessari.
2) Eseguire il comando SFC /SCANNOW e premere Invio. La scansione potrebbe richiedere del tempo, soprattutto se ci sono molti file da controllare, quindi sii paziente. Windows analizzerà i componenti protetti e riparerà eventuali file critici danneggiati o mancanti utilizzando la copia memorizzata sul disco di installazione o sull'unità di ripristino del produttore.
Una volta completato il processo, riavvia il computer e Controlla se l'errore persisteIn molti casi, questo semplice passaggio risolve problemi con file bloccati, piccoli danneggiamenti e problemi quando si tenta di modificare elementi di sistema.
Ha senso solo quando gli strumenti standard (SFC, DISM, ripristino configurazione di sistema, ecc.) non funzionano e si sa esattamente cosa si sta facendo. acquisire manualmente la proprietà di un file o di una cartella protetta e modificare i permessi per poter rinominare, sostituire o eliminare.
Modifica della proprietà di TrustedInstaller agli amministratori: passaggi e rischi
Se viene visualizzato un messaggio che indica che sono necessarie le autorizzazioni TrustedInstaller durante l'eliminazione o la modifica di un file, è possibile modificare il proprietario in Amministratori per poter operare su di esso. La procedura tipica in Windows è la seguente, sempre che si conoscano i rischi:
1) Chiudere l'avviso di autorizzazioni mancanti Dovrebbe indicare che sono necessarie le autorizzazioni TrustedInstaller anche se si utilizza un account amministratore. Quindi, individuare il file o la cartella che si desidera modificare.
2) Fare clic con il tasto destro del mouse sul file o sulla cartella e seleziona "Proprietà". Nella finestra che si apre, vai alla scheda "Sicurezza" in alto e clicca sul pulsante "Opzioni avanzate" che si trova in basso a destra.
3) Nelle opzioni di sicurezza avanzateVai alla scheda "Proprietario". Vedrai che il proprietario attuale è TrustedInstaller. Fai clic sul pulsante "Modifica" e, nell'elenco dei possibili nuovi proprietari, seleziona "Amministratori".
Se si intende lavorare con un'intera cartella e non solo con un singolo file, verrà visualizzata una casella che consente di “Sostituisci il proprietario nei sottocontenitori e negli oggetti”Se si desidera che tutti i file e le sottocartelle abbiano come proprietari gli amministratori, selezionare la casella e accettare le modifiche.
Dopo aver cliccato su OK, conferma l'avviso visualizzato. Da quel momento in poi, il proprietario attuale sarà il gruppo Administrators anziché TrustedInstaller. Chiudi la finestra cliccando nuovamente su OK e torna alla schermata iniziale delle proprietà del file o della cartella.
Ora torna alla scheda Sicurezza e clicca sul pulsante "Modifica" per cambiare le autorizzazioni. Selezionare il gruppo Amministratori Nell'elenco dei nomi di gruppo o utente e nell'area inferiore delle autorizzazioni, seleziona la casella "Controllo completo" nella colonna "Consenti". Applica le modifiche e conferma eventuali avvisi di sicurezza visualizzati.
Da quel momento in poi dovresti essere in grado di eliminare, rinominare o modificare il file o una cartella precedentemente protetta da TrustedInstaller. Tuttavia, è fondamentale ricordare che qualsiasi modifica di questo tipo riduce la sicurezza del sistema e può renderlo vulnerabile o instabile, quindi dovrebbe essere eseguita solo su elementi molto specifici e con la piena conoscenza del processo.
TrustedInstaller e malware: casi tipici e precauzioni
A volte, l'utente rileva processi sospetti nel Task Manager, come TextInputHost.exe o altri nomi che, a seguito di indagini, sembrano essere correlati a malware o software indesiderato. Quando si tenta di eliminare le cartelle di origine, il sistema rileva che sono protette da TrustedInstaller e, dopo aver modificato le autorizzazioni ed eliminato le cartelle, ricompaiono dopo un riavvio.
Che una cartella ha TrustedInstaller come proprietario non significa che sia legittimoTuttavia, questo non significa automaticamente che sia possibile disabilitare l'IT. L'approccio più sensato è cercare di determinare quale processo o servizio sta ricreando quei file, esaminare le attività pianificate, i servizi di avvio e qualsiasi hook persistente che potrebbe utilizzare identità di sistema o abusare di componenti attendibili.
Se strumenti integrati come Windows Defender, una scansione completa del sistema, SFC /scannow o DISM /online /cleanup-image Se non trovano nulla, potrebbe essere necessario utilizzare altri strumenti anti-malware specializzati. analizzare una USB oppure rivolgiti a un professionista. Disattivare TrustedInstaller o tentare sistematicamente di bloccare tutto ciò che porta la sua firma può peggiorare la situazione e danneggiare parti sane del sistema operativo.
In ogni caso, ciò che si dovrebbe evitare è disattivare completamente il servizio TrustedInstaller Come "soluzione rapida" quando un file sospetto è collegato al malware. È meglio concentrarsi sulla fonte specifica del malware, sui suoi meccanismi di persistenza e sulla pulizia del sistema con strumenti appropriati, piuttosto che manomettere il nucleo della protezione delle risorse di Windows.
Comprendere il ruolo che TrustedInstaller svolge nell'architettura di sicurezza di Windows aiuta notevolmente a comprendere perché alcuni file sembrano intoccabili. perché alcuni servizi possono essere interrotti solo da lui E perché Microsoft ha progettato questi componenti in modo così restrittivo? Sebbene i ricercatori possano sperimentare aggirando queste restrizioni in ambienti di test, su un computer di uso quotidiano la linea d'azione più saggia è solitamente rispettarle e affidarsi ai meccanismi di riparazione ufficiali prima di ricorrere a scorciatoie rischiose.


Editor specializzato in questioni tecnologiche e Internet con più di dieci anni di esperienza in diversi media digitali. Ho lavorato come redattore e creatore di contenuti per aziende di e-commerce, comunicazione, marketing online e pubblicità. Ho scritto anche su siti web di economia, finanza e altri settori. Il mio lavoro è anche la mia passione. Ora, attraverso i miei articoli in Tecnobits, cerco di esplorare tutte le novità e le nuove opportunità che il mondo della tecnologia ci offre ogni giorno per migliorare la nostra vita.