- 1219 hatası, farklı kimlik bilgileriyle yapılan uyumsuz bağlantılar nedeniyle ortaya çıkar.
- Kimliğinizi değiştirmeden önce sunucu kaynaklarının bağlantısını kesmeniz gerekir.
- Kaydedilen kimlik bilgileri ve açık bağlantılar ayrı ayrı yönetilir.
- SMB 1.0'ı veya güvenli olmayan konukları etkinleştirmek bu sorunu çözmez.
El Paylaşılan klasöre erişirken 1219 hatası oluştu. Bu hata, Windows'un aynı oturum açma bağlamında farklı kullanıcı adlarıyla aynı sunucuya yapılan bağlantıları algıladığında ortaya çıkar. Ağ sürücüsüne bağlanırken, sunucuda farklı bir klasör açarken veya oturum açmak için kullanılan hesabı değiştirmeye çalışırken bu hatayla karşılaşabilirsiniz.
Örneğin, eğer daha önce açtıysanız \\SERVIDOR\Ventas Bir hesabınız varsa, giriş yapmayı deneyin. \\SERVIDOR\Sistemas Başka bir hesapla bağlantı kurulması çakışmaya neden olabilir. Bunu çözmek için önceki bağlantıları bulmanız, kapatmanız ve doğru kimlikle tekrar giriş yapmanız gerekir.
Paylaşılan klasörde 1219 hatası ne anlama geliyor?
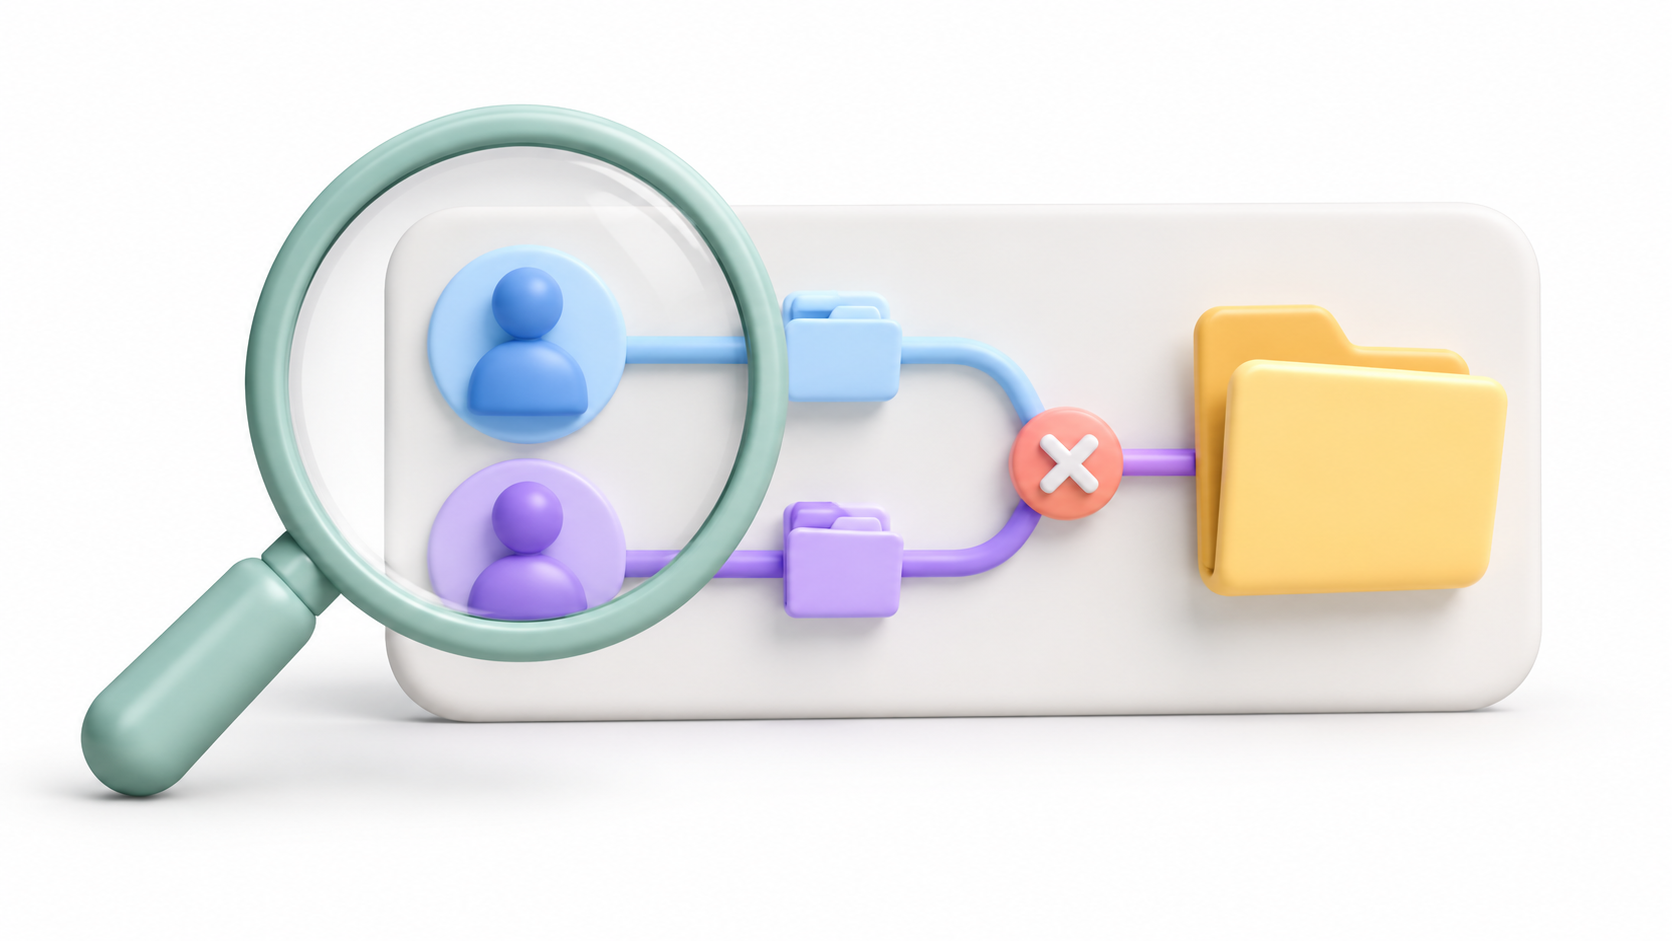
Bu mesaj genellikle aynı sunucuya birden fazla kullanıcı adı kullanarak bağlantı kurulmasının yasak olduğunu belirtir. Bu çakışma, söz konusu sunucuda barındırılan farklı klasörleri etkileyebilir.Paylaşılan kaynağı değiştirmek, başka bir bilgisayara bağlanmakla aynı şey değildir.
Bu, parolanın mutlaka yanlış olduğu anlamına gelmez. Windows'un kullandığı önceki bir bağlantı, istenen yeni kimlikle uyumsuz olabilir.
Bu nedenle, izinleri değiştirmeden veya güvenlik ayarlarını değiştirmeden önce, bildirimin açıkça şunu belirttiğinden emin olun: sistem hatası 1219Yol bulunamadı veya erişim engellendi gibi durumlar farklı kontroller gerektirir.
İnternet kullanımıyla ilgili açık bağlantıları belirleyin.
Sunucudaki açık tüm belgeleri kaydedin ve klasörlerini kullanan tüm pencereleri veya uygulamaları kapatın. Ardından Komut İstemi'ni açın. Sorunun ortaya çıktığı kullanıcı ve izin düzeyiyle aynı şekilde..
Sorun normal Dosya Gezgini'nde ortaya çıkıyorsa, normal bir komut istemiyle başlayın. Yönetici olarak çalıştırmak farklı bir bağlam sağlayabilir ve karşılaştırmayı zorlaştırabilir.
Mevcut bağlantıları kontrol edin:
net useEtkilenen sunucuya işaret eden yolları bulun. Bağlantılar harf ile başlayan bağlantılar olabilir, örneğin; Z:ve atanmamış harflere sahip diğerleri. Bağlantılarını kesmeden önce kurtarmanız gereken kaynakları not edin.
PowerShell hakkında daha fazla bilgi için şunlara başvurabilirsiniz:
Get-SmbConnection |
    Select-Object ServerName, ShareName, UserName, Credential, Dialect, NumOpens
Bu komut, sorgu tarafından döndürülen SMB bağlantılarının sunucularını, kaynaklarını ve kimliklerini incelemenizi sağlar. Bağlantıları silmez veya yapılandırmalarını değiştirmez.
Etkilenen sunucudan kaynakların bağlantısını kesin.
Bu sunucuya tanımlanmış tüm bağlantıları silin. Bu örnekler, her bağlantının nasıl göründüğüne bağlı olarak alternatif çözümlerdir:
net use Z: /deletenet use \\SERVIDOR\Ventas /deleteAynı sunucuda çakışma yaşayan diğer kaynaklar için de işlemi tekrarlayın. Bir bağlantıda sorun oluşursa IPC$Ayrıca, tam güzergahını belirterek de bağlantıyı kesebilirsiniz:
net use \\SERVIDOR\IPC$ /deleteBir sürücünün bağlantısını kesmek, dosyaları sunucudan silmez.Ancak bu, söz konusu bağlantıdan erişimi kesintiye uğratır. Windows açık dosyalar veya kullanımda olan bir kaynak hakkında sizi uyarırsa, uygulamalara geri dönün, çalışmanızı kaydedin ve devam etmeden önce uygulamaları kapatın.
Başlamaktan kaçının net use * /deleteBu komut, sorunla ilgisi olmayanlar da dahil olmak üzere, komut tarafından yönetilen tüm ağ bağlantılarını iptal eder.
Kaydedilmiş kimlik bilgilerinizi kontrol edin ve yeniden bağlanın.
Windows eski bir hesabı kullanmaya geri dönerse, açın... Kimlik Bilgisi Yöneticisi Kontrol panelinden giriş yapın. Windows Kimlik BilgileriSunucu adı, IP adresi veya takma adına karşılık gelen girişleri kontrol edin.
Yalnızca etkilenen bilgisayardan eski kimlik bilgilerini kaldırın. Ayrıca konsoldan kayıtlı girişleri de görüntüleyebilirsiniz:
cmdkey /listBelirli bir kaydı silmek için, tam hedef klasörünü kullanın. Örneğin:
cmdkey /delete:SERVIDORKaydedilmiş bir kimlik bilgisini silmek, kendi başına halihazırda açık olan bir SMB bağlantısını kapatmaz. Bu nedenle, bu kontrol, önceki kaynakların bağlantısının kesilmesiyle birlikte yapılmalıdır.
Ardından, gerekli izinlere sahip olan hesapla yeniden bağlantı kurun:
net use Z: \\SERVIDOR\Compartida * /user:DOMINIO\usuario /persistent:noSunucu, klasör ve kullanıcı bilgilerini kendi bilgilerinizle değiştirin. Yıldız işareti (*), Windows'un parolayı yazarken göstermeden parola isteminde bulunmasını sağlar. /persistent:no Bu yeni görevi ileriki oturum açmalarınızda kullanmak üzere kaydetmekten kaçının.
Sunucu veya NAS üzerinde yerel bir hesap kullanıyorsanız, o cihaza karşılık gelen kullanıcı biçimini kullanın.
1219 hatası tekrar ortaya çıkarsa ne yapılmalı?
Herhangi bir uygulamanın, Explorer penceresinin veya başlangıç ayarının eski kimlikle bağlantı kurup kurmadığını kontrol edin. Tekrar kontrol edin. net use Arızayı yeniden oluşturduktan sonra.
Oturumunuzdaki bağlantıları serbest bırakamıyorsanız, çalışmanızı kaydedin ve Windows oturumunu kapat Tekrar giriş yapmadan önce. Yönetilen bir sistemde, otomatik olarak yeniden oluşturulan bağlantıları inceleyebilmesi için yöneticiye hangi sunucu ve hesapların involved olduğunu bildirir.
İstikrarlı çözüm, o bağlamda ihtiyaç duyduğunuz kaynaklar için yetkilendirilmiş bir kimlik kullanmayı içerir. Tüm çalışanlar arasında bir hizmet hesabının paylaşılmasını veya yönetici ayrıcalıklarının verilmesini içermez.
Sunucunun IP adresini veya bir takma adını kullanabilir miyim?
Microsoft, istemcinin hedefi farklı bir sunucu olarak algılamasına neden olabilecek alternatifler olarak IP adresi veya diğer DNS takma adlarının kullanımını belgelemiştir. Ancak, Bunlar, doğru bir yapılandırmanın evrensel ikamesi değildir..
Kurumsal bir ağda, IP adresiyle erişim Kerberos'un normal kullanımını engelleyebilir ve NTLM engellenirse başarısız olabilir. Takma adlar da tutarlı adlandırma ve kimlik doğrulama yapılandırmaları gerektirir. İki eşzamanlı kimliğe ihtiyacınız varsa, uygun seçeneği belirlemek için yöneticinize danışın.
Üst düzey bir uygulama, hizmet veya görev başarısız olursa
Dosya Gezgini'nde bir sürücü harfinin görünmesi, bu harfin yönetici olarak çalışan bir programda da kullanılabilir olacağının garantisi değildir. Sürücü harfleri oturum açma bağlamına bağlıdır ve normal oturum ile yükseltilmiş oturum arasında paylaşılmayabilir.
Başka bir bağlamda çalışan hizmetler ve süreçler için UNC yolu kullanın, örneğin: \\SERVIDOR\Compartida ve işlemi çalıştıran hesabın izinlerini kontrol edin. UNC yolu, referans mektubuna olan bağımlılığı ortadan kaldırır, ancak erişim hakkı sağlamaz veya kimlik bilgisiyle ilgili bir çakışmayı ortadan kaldırmaz.
Komut whoami Bu komut, çalıştırıldığı konsolun kullanıcısını tanımlar; ancak kendi başına farklı bir hizmetin hangi kimliği kullandığını göstermez.
1219'u diğer erişim bloklarıyla karıştırmayın.
Bağlantı yeniden kurulduktan sonra mesaj değişirse, kimlik bilgilerini daha fazla değiştirmeden önce yeni hatayı teşhis edin:
- Rota bulunamadı: Sunucu adını, paylaşılan klasörü ve bağlantıyı kontrol edin.
- Erişim engellendi: Kullanılan hesabın ve izinlerinin incelenmesini talep edin.
- Kimliği doğrulanmamış ziyaretçiler engellendi: Genel bir çözüm olarak güvensiz erişimi etkinleştirmek yerine, sunucuda veya NAS'ta geçerli bir kullanıcı yapılandırın.
- KOBİ güvenlik uyumsuzluğu: Sunucu veya NAS ayarlarını ve güncellemelerini yöneticiyle birlikte gözden geçirin.
1219 hatasını düzeltmek için SMB 1.0'ı etkinleştirmeye çalışmayın. Windows Server 2012 R2, SMB 3.02'yi destekler ve daha eski bir protokolü etkinleştirmek kimlik çakışmasını çözmez. Doğru hesapla yeniden bağlantı kurmak için Kullanıcı Hesabı Denetimi'ni (UAC) devre dışı bırakmak veya SMB korumalarını düşürmek de gereksizdir.

Ben "inek" merakını mesleğe dönüştürmüş bir teknoloji tutkunuyum. Hayatımın 10 yıldan fazlasını en son teknolojiyi kullanarak ve sırf merakımdan dolayı her türlü programı kurcalayarak geçirdim. Artık bilgisayar teknolojisi ve video oyunları konusunda uzmanlaştım. Bunun nedeni, 5 yılı aşkın bir süredir teknoloji ve video oyunlarıyla ilgili çeşitli web sitelerinde yazılar yazıyor olmam ve ihtiyacınız olan bilgileri herkesin anlayabileceği bir dilde size vermeye çalışan makaleler oluşturmamdır.
Sorularınız varsa bilgim Windows işletim sistemi ve cep telefonları için Android ile ilgili her şeyi kapsar. Ve size olan bağlılığımdır, her zaman birkaç dakikamı ayırmaya ve bu internet dünyasında aklınıza gelebilecek her türlü soruyu çözmenize yardımcı olmaya hazırım.