- Tailscale'deki bir çıkış düğümü, onu kullanan cihazlardan gelen tüm trafik için İnternet'e güvenli bir çıkış noktası görevi görür ve tailnet'in kimlik mantığı ve ACL'leriyle entegre olur.
- Kullanımı isteğe bağlıdır ve özellikle güvenilir olmayan ağlarda, düzenleyici uyumluluk gereksinimlerinde, uzaktan çalışmada ve bölgeye özgü çıkış ihtiyaçlarında faydalıdır.
- Mullvad çıkış düğümleri, otomatik çıkış düğümleri, isteğe bağlı günlük kaydı ve MDM yönetimi gibi gelişmiş özellikler, bu çözümün dağıtık kurumsal ortamlarda ölçeklenebilmesini sağlar.
- DNS, anahtarlar, izinler ve yüksek kullanılabilirliğin doğru yapılandırılması, veri sızıntılarını, hizmet kesintilerini ve gizlilik veya performans sorunlarını önlemenin anahtarıdır.

O Çıkış Düğümleri Tailscale'de Bunlar, diğer cihazlar için internet geçidi görevi gören cihazlardır. Bunlardan birini kullandığınızda, tüm web trafiğiniz, sanki fiziksel olarak ağa bağlıymışsınız gibi, o cihaz üzerinden internete çıkar. Örneğin, ofisinizdeki bir bilgisayarı Çıkış Düğümü olarak ayarlayabilir ve başka bir ülkede olsanız bile ofis bağlantısını kullanarak dizüstü bilgisayarınızdan veya mobil cihazınızdan internette gezinebilirsiniz.
Ancak bu yazıda, alışılagelmiş açıklamalara bağlı kalmak yerine, tüm bunları ayrıntılı olarak analiz edeceğiz: Çıkış düğümlerinin sunduğu avantajlar nelerdir, nasıl yapılandırılırlar ve hangi durumlarda faydalıdırlar?Ayrıca, genellikle gözden kaçan daha gelişmiş varyantları ve bazı günlük kaydı, DNS ve yüksek kullanılabilirlik hususlarını da inceleyeceğiz.
Tailscale'de çıkış düğümü nedir ve klasik bir VPN'den farkı nedir?
Varsayılan, kuyruk ölçeği Bu, bir üst katman ağı olarak işlev görür. (Katman): Yalnızca Tailscale çalıştıran cihazlar arasında, yani tailnet'iniz içindeki cihazlar arasında trafik taşır, ancak normal internet trafiğinizi etkilemez. Başka bir deyişle, Google, Twitter veya bankanızı ziyaret ettiğinizde, bu trafik cihazınızın normal bağlantısı üzerinden geçer, sanki Tailscale yokmuş gibi.
Bu tasarım, yalnızca ihtiyaç duyan çoğu kişi ve işletme için idealdir. Sunucular, bilgisayarlar ve hassas cihazlar arasında güvenli iletişim kurmak içinİnternet trafiğinin tamamına gecikme veya şifreleme yükü eklemeden. Normal internet gezintisini etkilemeden WireGuard tabanlı özel bir ağ kurmanın en basit yolu.
Ancak, bazı durumlarda sizin çıkarınıza olan hususlar da vardır. Tüm internet trafiğinizin Tailscale üzerinden geçmesini sağlayın.Örneğin, bir kafede güvenilir olmayan Wi-Fi bağlantısına bağlıyken, havaalanında veya otelde çalışırken veya başka bir ülkeye seyahat ederken ve coğrafi olarak kısıtlanmış hizmetlere (çevrimiçi bankacılık, belirli web içerikleri vb.) erişmek için kendi ülkenizdeymiş gibi internete erişmeniz gerektiğinde.
Bu durumlar için çıkış düğümü işlevi mevcuttur: kuyruk ağınızdaki bir cihazı çıkış düğümü olarak görevlendirebilirsiniz. İnternete çıkış noktasıDiğer cihazlar Tailscale aracılığıyla o bilgisayara bağlanır ve tüm genel trafiğini, geleneksel bir VPN'de olduğu gibi 0.0.0.0/0 ve ::/0 gibi tipik varsayılan yönlendirme yollarını kullanarak onun üzerinden gönderir.
Pratik açıdan, Çıkış düğümü, Tailscale cihazını ağınızın geri kalanı için bir "VPN sunucusu" haline getirir.Ancak TailNet modelinin tüm avantajlarını (merkezi yönetim, net kullanıcı kimliği, erişim kontrol listeleri, diğer Tailscale hizmetleriyle entegrasyon vb.) koruyarak.

Tailscale'de çıkış düğümü kullanmanın faydaları nelerdir?
Çıkış düğümünün temel amacı şudur: İnterneti kullanan cihazlardan gelen tüm internet trafiğini korumak ve merkezileştirmek.Ancak pratikte hem kişisel hem de ticari kullanım için çok daha ilginç olanaklar sunuyor.
Uzaktan veya hibrit çalışanların bulunduğu ortamlarda, iyi konumlandırılmış bir çıkış düğümü şunları sağlar: Tüm çalışan internet gezintileri kontrollü bir çıkış noktasından geçer.Bu sayede kurumsal politikaları uygulayabilir, tehditleri filtreleyebilir, ağ trafiğini kaydedebilir (gelişmiş planlarda) veya belirli gruplar için VPN kullanımını gerektiren düzenlemelere uyabilirsiniz.
Ek olarak, çıkış düğümlerini birden fazla bölgeye veya buluta dağıtarak şunları yapabilirsiniz: İnternet dış bağlantı altyapınızı küresel ölçekte genişletin.Bu sayede çıkış noktasını son kullanıcılara daha yakın hale getirebilir, gecikmeyi en aza indirebilir ve her lokasyonda ayrı, geleneksel VPN'ler kurmak zorunda kalmadan uygulamaları farklı konumlardan test edebilirsiniz.
Güvenlik analizi konusunda Tailscale, Kurumsal planlarında bu özelliği etkinleştirme seçeneği sunmaktadır. Çıkış düğümlerinden geçen trafiğe yönelik hedef günlük kaydıAğ akış günlüklerinde saklanan bu hedef kayıtları, adli soruşturmalar için veya şifrelenmiş halde kalan trafiğin içeriğini incelemeden kullanım kalıplarına ilişkin bilgi edinmek için çok faydalıdır.
Ayrıca, katı uyumluluk gereksinimleri olan şirketlerde, çıkış düğümleri bunu mümkün kılar. Tüm çalışanların internet erişiminin güvenli bir kanal üzerinden gerçekleştiğini gösterin.Harici ağlardan, istemcilerden, ortak çalışma alanlarından veya son derece şüpheli kamu ağlarından bağlanırken bile.
Çıkış düğümü kullanmanın mantıklı olduğu durumlar (ve olmadığı durumlar) nelerdir?
Çıkış düğümü seçeneğine sahip olmak çok güçlü bir özellik olsa da, Her zaman etkinleştirmek gerekli değildir.Örneğin, Tailscale'i yalnızca NAS'ınıza, evdeki Mac'inize veya uzak bir sunucuya giriş yapmak için kullanıyorsanız ve internete bağlandığınız ağ konusunda özel bir endişeniz yoksa, muhtemelen herhangi bir sorun yaşamadan çıkış düğümü olmadan devam edebilirsiniz.
Şöyle tipik bir durumu hayal edin: Dairesinde Mac bilgisayarına, Synology cihazına ve Windows dizüstü bilgisayarına erişiyor. Dışarıdan bakıldığında, eğer ihtiyacınız olan tek şey RDP, SSH, dosya paylaşımı veya dahili hizmetlere erişim ise, Tailscale zaten normal internet gezintinizi etkilemeden cihazlar arasındaki trafiği şifreliyor. Bu kişi için, bir çıkış düğümünü etkinleştirmek günlük deneyimine pek bir şey katmaz.
Öte yandan, genellikle evden uzakta çalışıyorsanız veya sık sık seyahat ediyorsanız, bir çıkış düğümü size şunları sağlar: Kontrolünüz dışında olan ağlardayken dizüstü bilgisayarınızdan veya mobil cihazınızdan gelen tüm trafiği güvenli hale getirin.Uzak cihazlarınıza sürekli bağlanmasanız bile, tüm internet trafiğinizin güvenilir bir noktadan geçtiğini bilmek güvenlik açısından fark yaratabilir.
Bir diğer yaygın senaryo ise ihtiyaç duyanların durumudur. yalnızca belirli bir ülkeden çalışan erişim hizmetleriKendi ülkenizdeki bir makineye çıkış düğümü kurarak (veya o bölgedeki bir sunucuda Tailscale aracılığıyla Mullvad kullanarak), her uygulamanın yapılandırmasını ayrı ayrı değiştirmenize gerek kalmadan, sanki fiziksel olarak oradaymışsınız gibi trafiğiniz dışarı yönlendirilecektir.
Özetle: Çıkış düğümlerini kullanmanız zorunlu değildir.Bu, güvenilir olmayan ağlarda, mevzuata uyum sağlamak için veya belirli bölgelerdeki internet erişiminden yararlanmak için oldukça mantıklı olan isteğe bağlı bir özelliktir, ancak Tailscale kullanımınız tamamen "ağ içi" ise, bunu göz ardı etmenizde hiçbir sakınca yoktur.
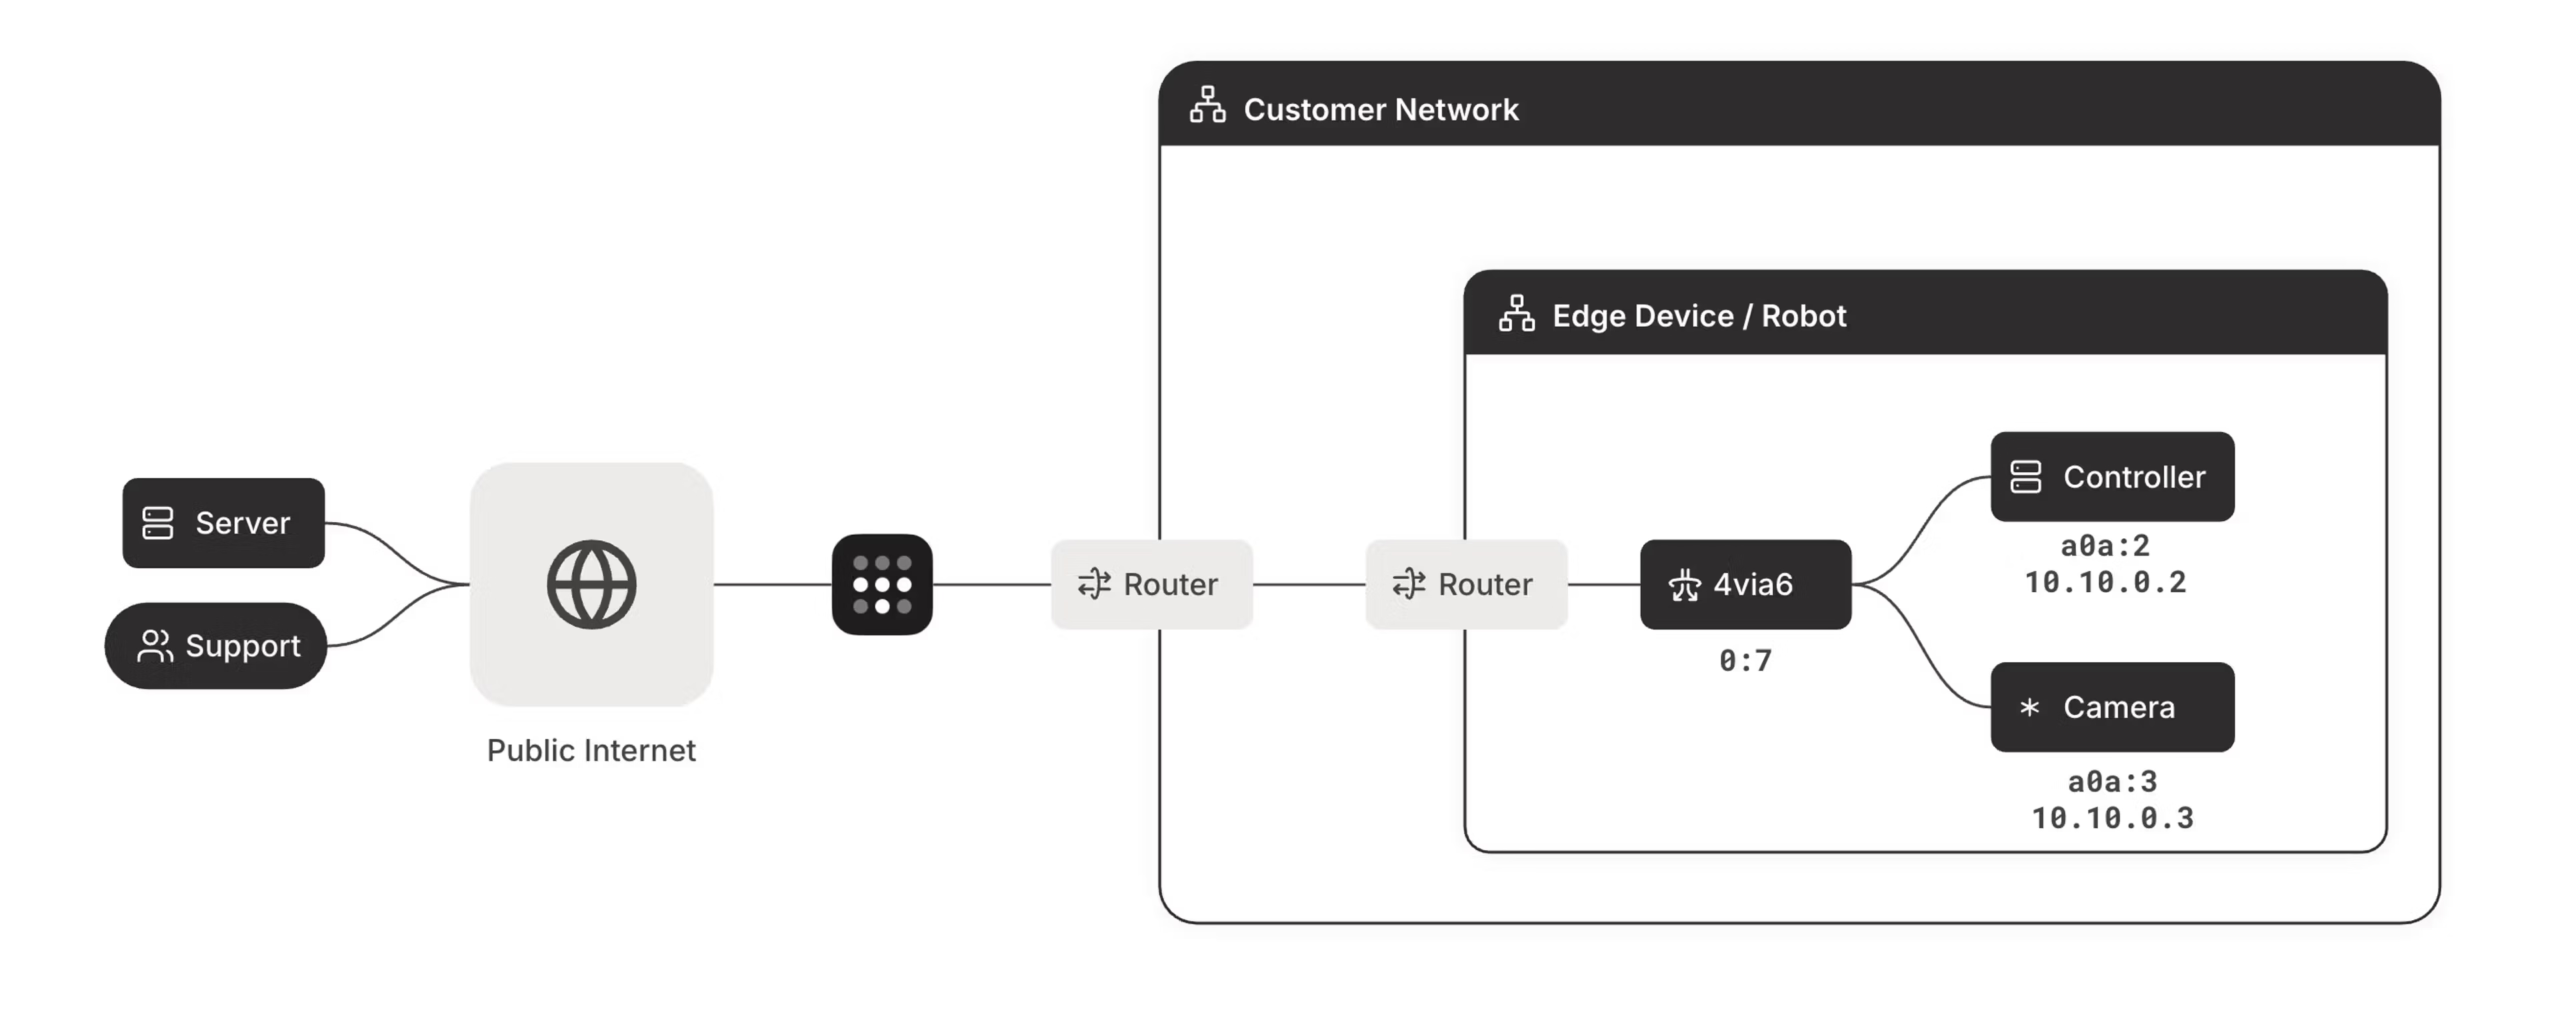
Çıkış düğümünü etkinleştirmek için gereken ön koşullar ve izinler
Bir cihazın çıkış düğümüne dönüştürülebilmesi için Tailscale, o cihazın bir dizi gereksinimi karşılamasını şart koşar. teknik ve güvenlik gereksinimleri Bu, fonksiyonun yanlışlıkla veya kontrolsüz bir şekilde etkinleştirilmesini önler.
Öncelikle şunlara sahip olmanız gerekiyor: halihazırda yapılandırılmış ve çalışır durumda bir kuyruk ağıHem çıkış düğümü görevi gören cihaz hem de onu kullanan cihazlar dahil olmak üzere ilgili tüm cihazların aynı tailnet içinde olması ve ilgili kimlikle (e-posta, GitHub, SSO sağlayıcısı vb.) kimlik doğrulamasının yapılmış olması gerekir.
Ayrıca, hem çıkış düğümü hem de onu kullanacak istemciler Tailscale'in 1.20 veya daha yüksek bir sürümünü kullanıyor olmaları gerekiyor.Çıkış düğümü işlevi eski sürümlerde mevcut değildir ve kararlılık ve güvenlik iyileştirmelerinden yararlanmak için istemcilerin her zaman güncel tutulması önerilir.
İşletim sistemiyle ilgili olarak, çıkış düğümü görevi görecek makine şu olabilir: Linux, macOS, Windows, Android, iOS veya hatta tvOSAncak, yönlendirme uygulaması ve yapılandırma adımları her platformda, özellikle Linux'ta Android'e kıyasla biraz farklılık gösterir.
Son olarak, izinlerle ilgili önemli bir husus daha var: Çıkış düğümünün açıkça duyurulması, onaylanması ve seçilmesi gerekmektedir.Başka bir deyişle, bir cihazın potansiyel çıkış düğümü olarak tanıtılması, bir yöneticinin (Sahip, Yönetici veya Ağ yöneticisi) yönetim panelinde yetkilendirmesi ve her istemcinin kullanmak için manuel olarak onay vermesi gerekir. Sürpriz toplu aktivasyonlar söz konusu değildir.
Bir cihazı adım adım çıkış düğümü olarak nasıl yapılandırabilirsiniz?
Tailscale'de bir çıkış düğümü kurmanın temel sırası dört açık adımda özetlenebilir, ancak her adım işletim sistemine ve özel ortamınıza bağlı olarak farklılıklar gösterebilir.
İlk olarak şunu belirtmek gerekir ki... Tailscale istemcisini cihaza yükleyin. Eğer henüz kurulu değilse, bir çıkış düğümü olarak çalışmasını istiyorsunuz. Bu işlem, tailnet'teki diğer tüm makinelerde olduğu gibi yapılır: istemciyi indirin, kimliğinizle giriş yapın ve panelde kayıtlı bir makine olarak görünmesini bekleyin.
O zaman yapmanız gerekenler şunlardır: Bu cihazı çıkış düğümü olarak duyurun.Çoğu durumda, bu işlem `tailscale up` komutunu çalıştırırken ilgili seçeneği ekleyerek komut satırından yapılır. Linux'ta tipik bir örnek, aşağıdaki gibi parametrelerin kullanılması olabilir: –reklam-çıkış-düğümü Ve eğer başkalarından da rota önerileri alacaksanız, onu da alın. –yolları kabul etBazı ortamlarda bununla birlikte kullanılır. –ssh Tailscale tarafından yönetilen SSH erişimini etkinleştirmek için.
Duyuru yapıldıktan sonra, oyun zamanı gelir. Yönetim konsolunda onaylayın.Makineler sayfasından, listede makineyi bulun ve bir Çıkış Düğümü simgesi göreceksiniz. Bu makinenin menüsünden, Rota ayarlarını düzenle penceresini açın ve "Çıkış düğümü olarak kullan" kutusunu işaretleyerek bu özelliği etkinleştirin.
Son olarak, bunu kullanmak isteyen her cihazın şunları yapması gerekir: Bu çıkış düğümünü ayrı ayrı etkinleştirin.İşletim sistemine bağlı olarak, bu işlem ya grafik istemci aracılığıyla (açılır menüden çıkış düğümünü seçerek) ya da komut satırı arayüzü (CLI) üzerinden yapılır. Değişiklik anında gerçekleşir: o andan itibaren, örneğin çıkış seçeneği olarak "Yok"u seçerek devre dışı bırakana kadar internet trafiği çıkış düğümü üzerinden yönlendirilir.
Çıkış düğümü kullanarak yerel ağa erişim
Güvenlik nedenleriyle, Bir cihaz tüm trafiğini bir çıkış düğümü üzerinden gönderdiğinde, varsayılan olarak yerel ağına erişimini kaybeder.Bu, yerel LAN'dan (örneğin, halka açık bir Wi-Fi ağı) gelen saldırı yüzeyini azaltırken, trafik güvenilir çıkış düğümünden denetlenir veya korunur.
Yine de, konuşmaya devam edebilmek isteyebileceğiniz durumlar da vardır. Yazıcı, yerel bir NAS veya akıllı TV gibi yakındaki cihazlar Çıkış düğümü kullanırken bile. Bu senaryolar için Tailscale, çıkış düğümünü etkinleştirirken "Yerel Ağ Erişimine İzin Ver" seçeneğini içerir.
Bu seçeneği doğrudan Tailscale istemcisinin Çıkış Düğümleri bölümünden veya komut satırından parametreyi geçirerek etkinleştirebilirsiniz. –exit-node-allow-lan-access `tailscale up` veya `tailscale set` komutunda bunu yapabilirsiniz. Bu sayede hem internete giden güvenli tüneli hem de yerel ağınızla iletişim kurma olanağını koruyabilirsiniz.
İdeal denge, içinde bulunduğunuz ortama bağlıdır: Eğer oldukça şüpheli bir ağda bulunuyorsanız, yerel ağa erişimi kesmeyi tercih edebilirsiniz. Tamamen; eğer evdeyseniz ancak internete başka bir konum veya ülke üzerinden erişmek istiyorsanız, bu karma erişime izin vermek daha uygun olabilir.
Giden trafiğin doğrulanması, kayıt altına alınması ve gizliliği
Cihazlarınızda çıkış düğümü yapılandırıldıktan sonra, aşağıdaki adımların izlenmesi şiddetle tavsiye edilir. Trafiğin gerçekten seçtiğiniz düğümden çıktığını doğrulayın.En basit yol, herhangi bir çevrimiçi hizmet kullanarak genel IP adresinizi kontrol etmektir; her şey yolundaysa, yerel bağlantınızın IP adresi yerine çıkış düğümünün IP adresini göreceksiniz.
Varsayılan olarak, Tailscale bunu devre dışı bırakır. Çıkış düğümlerinden geçen trafiğin hedef kaydının tutulmasıBu karar, gizlilik, güvenlik ve olası suiistimalleri en aza indirme nedenleriyle alınmıştır; zira kullanıcıların ziyaret ettiği tüm sitelerin kaydedilmesi oldukça hassas bir bilgi olabilir.
Kurumsal plana sahip kuyruk ağlarında, bu günlük kaydını ağ düzeyinde etkinleştirmek mümkündür, böylece Giden trafiğin varış noktaları Ağ akış kayıtlarında gösterilir.Bu, daha fazla görünürlük sağlar ve olayları, anormal davranışları veya potansiyel güvenlik ihlallerini araştırırken yardımcı olur.
Etkinleştirme veya devre dışı bırakma işlemi, yönetim konsolunun Günlükler panelinden gerçekleştirilir. Ağ akışı günlükleri ve Günlük Kayıt İşlemleri menüsüBurada, birkaç tıklamayla çıkış düğümleri için hedef günlüklerini özel olarak etkinleştirebilir veya devre dışı bırakabilirsiniz.
Android'deki davranış ve uygulama farklılıkları
Android'de çıkış düğümlerinin teknik uygulaması standart Linux'tan farklıdır: Çıkış düğümü kullanıcı alanında çalışır.Bunun yerine, alışılagelmiş çekirdek tabanlı sistem yönlendirme modelini kullanmak yerine.
Bu, kullanıcı düzeyinde işlevsellik aynı olsa da, Çözümün performansı ve olgunluk düzeyi değişiklik gösterebilir. Linux üzerinde çekirdek entegrasyonuyla çalışan bir çıkış düğümü söz konusu olduğunda, Tailscale bu farklılıkları "Çekirdek ve netstack alt ağ yönlendirmesi ve çıkış düğümleri" başlığı altında belgelendiriyor.
Pratikte, Android'de biraz farklı bir davranış veya hafif bir performans düşüşü gözlemlerseniz, bu normaldir: Kullanıcı alanındaki ağ yığını bazı incelikler içerir.Tailscale bu yaklaşımı zaman içinde optimize etmeye devam ediyor. Normal navigasyon ve mobil koruma kullanımları için genellikle yeterlidir.
Süresi dolmuş anahtarların yönetimi ve çıkış düğümlerinin yüksek kullanılabilirliği
Tailscale'in alt ağ yönlendiricileri veya uygulama bağlayıcıları gibi çıkış düğümleri şunlara bağlıdır: Zamanla süresi dolan cihaz anahtarlarıBu bağlantı noktalarından birinin anahtarı süresi dolduğunda, reklamını yaptığı rotalar diğer cihazlarda görünmeye devam eder, ancak erişilemez hale gelirler.
Bu davranışa politika denir. “kapatma başarısızlığı”Tailscale, örneğin daha önce bir bağlantı üzerinden şifrelenmiş olarak geçen rotalar otomatik olarak kaldırılırsa, trafiğin güvenilmeyen ağlara sızmasını önlemek için yapılandırılmış rotaları korur.
Bu mekanizmanın altyapınızda uzun süreli aksamalara neden olmasını önlemek için şunları yapabilirsiniz: Çıkış düğümünde anahtar süresinin dolmasını devre dışı bırak Yüksek kullanılabilirlik şeması oluşturun veya buna uygun bir şema yapılandırın; bu şemada, bir düğümün arızalanması veya geçerliliğini kaybetmesi durumunda çıkış rolünü üstlenmeye hazır birkaç düğüm bulunur.
Eğer bir anahtarın süresi dolduğunda rotaların açıkça devre dışı bırakılmasını tercih ediyorsanız, bunu yapabilirsiniz. Bu davranışı yönetim konsolundan veya API aracılığıyla yönetebilirsiniz.Tanımladığınız koşullara (izleme, otomasyon vb.) bağlı olarak reklamı yapılan rotaları devre dışı bırakma veya etkinleştirme.
Mullvad, tailnet'inizdeki bir çıkış düğümü olarak
Tailscale, kendi cihazlarınızı çıkış düğümü olarak kullanmanın yanı sıra, şu seçeneği de sunar: Mullvad VPN'in altyapısını internet geçidiniz olarak kullanın. Mullvad VPN eklentisini kullanarak. Bu kurulumda, Mullvad sunucuları tailnet'iniz için çıkış düğümleri görevi görür.
Bu Mullvad çıkış düğümleri, normal çıkış düğümlerine çok benzer şekilde çalışır ve aşağıdaki gibi özelliklerle uyumludur: önerilen çıkış düğümleri veya gerekli çıkış düğümleriAncak, bunların da sınırlamaları ve belirli gereksinimleri vardır; etkinleştirilmeden önce bunlar gözden geçirilmelidir.
Başlamak için, şunları yapmalısınız: Tailscale konsolundan Mullvad VPN eklentisini satın alın.Bu eklenti olmadan, Mullvad sunucularına potansiyel çıkış düğümleri olarak erişemezsiniz. Etkinleştirildikten sonra, bunu tailnet'in genel ayarlar bölümünden yönetebilirsiniz.
Bazı önemli kısıtlamalar var: Mullvad çıkış düğümleri Özel DERP sunucularıyla çalışmazlar.Onları etkileyen erişim kontrol politikaları, Google'dan senkronize edilen gruplarla entegre olmaz ve Tailnet Lock kullanıyorsanız, güvenilir ağ haritasının bir parçası haline getirmek için her Mullvad çıkış düğümünü imzalamanız gerekecektir.
Mullvad için lisanslama, cihaz yönetimi ve erişim kontrolü.
Mullvad'ın eklentisi şunları içerir: birden fazla cihazı kapsayan temel lisans paketiBu sayıyı hem ilk satın alma işlemi sırasında hem de daha sonra konsolun Faturalama bölümünden, eklentileri yönetme seçeneğini kullanarak artırmak mümkündür.
Her Mullvad lisansı size şunları sağlar: Tailnet'teki en fazla beş cihaz, çıkış düğümü olarak Mullvad'ın sunucularına erişebilir.Erişim yetkisine sahip cihazları ekledikçe veya kaldırdıkça, aylık faturalarınız eklentinin gerçek kullanımına göre otomatik olarak ayarlanır.
Erişim yönetimi konusunda iki seçeneğiniz var: Yönetim konsolu arayüzü veya tailnet politika dosyası aracılığıyla gelişmiş yapılandırma.Mullvad'ı politika dosyası üzerinden yönetmeyi seçerseniz, iki yöntemi bir arada kullanamayacağınızı unutmayın; Mullvad'ı kimin kullanabileceğine dair tüm mantık bu dosyada yer almalıdır.
Konsoldan erişim izni vermek, genel ayarlardaki Mullvad VPN bölümüne gidip Yapılandır'a tıklamak kadar basittir. Mullvad'ı kullanabilmesini istediğiniz cihazları ekleyin. ve kaydedin. İptal etmek için, cihazı listeden kaldırmanız yeterlidir. Politika dosyasını kullanıyorsanız, yönetim şu şekilde yapılır: nodeAttrs ve mullvad öznitelikleri Düğümler veya düğüm gruplarıyla ilişkilidir.
Mullvad'ı Tailscale ile kullanırken DNS ve gizlilik hususları
Mullvad çıkış düğümlerinin kullanımı beraberinde bazı avantajlar getirir. DNS'nin özellikle hassas yönleriÖzellikle Tailscale istemcisinin belirli sürümlerinde (örneğin 1.48.1 ve 1.48.2), Mullvad'ın çıkış düğümleri cihazın yerel DNS yapılandırmasını kullanır.
Cihazınız Mullvad üzerinden trafik yönlendirirken yerel DNS'i koruyorsa, DNS'ye erişimin kaybedilmesi veya DNS sızıntılarının meydana gelmesi riski vardır. Tünelin dışında kalan kısım, istekleri aksatmanın yanı sıra gizliliğinizi de tehlikeye atabilir. Bunu önlemek için Tailscale iki alternatif yapılandırma sunmaktadır.
Bir yandan, yapabilirsiniz yerel DNS'i geçersiz kıl Ayrıca, bir çıkış düğümü kullanmadan bile, bağlantı kurulduğunda tüm Tailscale istemcilerinin belirli bir DNS sunucusunu kullanmasını sağlayabilirsiniz. Mullvad'ın genel DNS sunucularını seçerseniz, tüm çözümlemeler Mullvad üzerinden gerçekleşir ve bu da temiz DNS sızıntısı testleri sağlar. Ayrıca şunları da tercih edebilirsiniz: AdGuard Home'u DNS için yapılandırın yerel ve merkezi bir alternatif olarak.
Öte yandan, şu seçeneğiniz de var: Çıkış düğümünün yerel ağa erişmesine izin verBu, yerel ağın DNS'inin (yerel adlar, yazıcılar, NAS vb.) çalışır durumda kalmasını sağlar, ancak bazı isteklerin Mullvad üzerinden yönlendirilmemesi durumunda DNS sızıntıları meydana gelebileceği dezavantajını da beraberinde getirir.
Gizlilik açısından, şunu anlamak önemlidir: Tailscale, kullanıcılar adına Mullvad hesapları oluşturur ve yönetir.Tailscale, kullanıcılarının kimliklerinin farkındadır (anonim tailnet'leri desteklemez) ve hangi Mullvad hesaplarının hangi kullanıcılara karşılık geldiğini, ayrıca meta veri düzeyinde hangi Mullvad sunucularını kullandıklarını bilir.
Bununla birlikte, Mullvad'ın sunucularına gönderilen gerçek trafik WireGuard tünelleri üzerinden şifrelenmiş olarak iletilir. Tailscale içeriğini okuyamaz; yalnızca bağlantı bilgilerini bilir, veri yükü detaylarını bilmez. Mullvad ise kişisel verileri en aza indirme felsefesini koruyarak Tailscale'den kullanıcı kimlik verilerini almaz.
Otomatik çıkış noktaları ve en iyi çıkış noktasının otomatik seçimi
Bir diğer ilginç özellik ise şudur: Otomatik çıkış düğümleri, kullanıcıları en yakın ve en iyi performans gösteren çıkış düğümüne otomatik olarak bağlamak üzere tasarlanmıştır. İnternet erişimleri için. Bu, özellikle coğrafi olarak dağılmış çalışanlara sahip kuruluşlarda çok faydalıdır.
Ofislerde, ortak çalışma alanlarında, kafelerde, havaalanlarında ve otellerde çalışanlar varken, herkesi tek ve uzak bir noktadan çıkmaya zorlamak mantıklı değil. Otomatik çıkış noktaları bunu mümkün kılıyor. Her istemcinin, ölçülen gecikme süresine göre Tailscale tarafından önerilen bir çıkış düğümünü kullandığı anlamına gelir.Kullanıcı değiştirmeye karar verene veya başka bir öneri isteyene kadar bağlantıyı sürdürür.
macOS, Windows, iOS ve yakında Android için istemcilerde kullanıcılar şunları yapabilir: Önerilen çıkış düğümü seçeneğini seçin. Arayüzden. Linux'ta veya CLI üzerinden, önerilen düğümü herhangi bir zamanda kabul etmek için `tailscale exit-node suggest` gibi bir komut kullanabilirsiniz.
Ayrıca, Mullvad eklentisine sahipseniz, otomatik çıkış düğümlerini de etkinleştirebilirsiniz. Mullvad sunucularını çıkış düğümleri olarak önerin.IP coğrafi konum belirleme ve mevcut sunucuların konumunu, Mullvad'ın veri merkezlerinde sağladığı yük dengeleme ipuçlarıyla birleştiriyor.
Kurumsal filo sistemlerinde zorunlu düğüm çıkışları ve toplu dağıtım
Daha zorlu kurumsal ortamlarda amaç genellikle bir çıkış noktası seçeneği sunmak değil, Bu özelliğin tüm cihaz filosunda kullanılmasını zorunlu kılın. Son kullanıcının herhangi bir şeyi manuel olarak etkinleştirmesine gerek kalmadan, güvenlik ve mevzuata uyumluluğu sağlamak.
Tailscale, Premium ve Enterprise planlarında şunlara olanak tanır: tüm cihazlarda çıkış düğümlerinin kullanımını zorunlu kılBu seçenek, ya her zaman önerilen bir çıkış düğümüne otomatik olarak bağlanmayı ya da kuruluşa özgü bir çıkış düğümüne (örneğin, genel merkezdeki veya belirli bir buluttaki bir düğüme) bağlanmayı seçmeyi içerir.
Zorunlu yapılandırma, aşağıdaki yöntemlerle dağıtılabilir. Jamf, Microsoft Intune, Kandji, TinyMDM ve benzeri diğer çözümler gibi MDM araçlarıBu nedenle, yönetilen herhangi bir cihaz, kullanıcı müdahalesi olmadan, işaretlenmiş çıkış düğümüne bağlanmak için gerekli politikayla birlikte otomatik olarak başlatılır.
Belirli bir çıkış düğümünün kullanılamaz hale gelmesi durumunda, Tailscale, bir sonraki kullanılabilir düğüme yeniden bağlanmayı deneyecektir. Yapılandırılmış mantığa göre, kullanıcıların erişimi kaybetmelerini veya kurumsal ağ dışındaki kontrolsüz bağlantılar aracılığıyla ayrılmaya başlamalarını engeller.
Bu tür bir konuşlandırma, özellikle şu durumlarda önem kazanır: Kurumsal SaaS ürünlerine, iş ortağı portallarına veya hassas verilere erişimi koruyun. Bunlara, otel Wi-Fi'si veya müşteri ağları gibi potansiyel olarak düşmanca ağlardan erişilir ve bu ağlar üzerinde hiçbir görünürlüğünüz veya kontrolünüz yoktur.


Farklı dijital mecralarda on yıldan fazla deneyime sahip, teknoloji ve internet konularında uzmanlaşmış editör. E-ticaret, iletişim, online pazarlama ve reklam şirketlerinde editör ve içerik yaratıcısı olarak çalıştım. Ekonomi, finans ve diğer sektörlerin internet sitelerinde de yazılar yazdım. İşim aynı zamanda tutkumdur. Artık makalelerim aracılığıyla Tecnobits, Hayatlarımızı iyileştirmek için teknoloji dünyasının bize her gün sunduğu tüm haberleri ve yeni fırsatları keşfetmeye çalışıyorum.