- 检查哪些用户拥有远程桌面权限以及哪些用户属于访问组,是防止入侵的关键。
- 事件查看器、CMD/PowerShell 命令以及 Sysinternals 等工具允许您查看活动和历史远程连接。
- 启用登录审计、强加密和多因素身份验证可显著增强 RDP 安全性。
- 通过 VPN 限制远程访问、减少用户数量以及更新软件,可以大幅降低未经授权访问的风险。
仅仅是想到这一点…… 有人可以在你不知情的情况下远程控制你的电脑。 这听起来像是黑客电影里的情节,但在日常生活中却比看起来要常见得多: 技术支援服务器管理、远程办公……以及网络攻击。这就是为什么…… 查看是否有人在您的计算机上启用了远程桌面功能。 如何监控这些接入点是…… 如果你想掌控自己的隐私,这一点至关重要。.
本文将一步步地向您展示: 如何查看谁有访问权限 通过远程桌面(RDP)连接到您的电脑或服务器, 如何查看连接者,如何查看安全日志 如果您怀疑有人未经许可擅自闯入,应该怎么办?我们将用通俗易懂的语言,使用 Windows 工具(包括 Windows XP/7/10/11 和 Windows Server)进行讲解,并在适当情况下讨论可扩展监控选项的第三方解决方案。
远程桌面(RDP)究竟是什么?为什么控制它如此重要?
Windows远程桌面基于 微软远程桌面协议 (RDP)该系统允许您通过网络连接到另一台计算机,并像坐在计算机前一样查看其桌面。该协议向客户端发送图形界面,并接收键盘和鼠标输入作为响应。
实际上, RDP 用于允许员工、技术支持人员和管理员在不离开工作地点的情况下访问计算机和服务器。它方便、快捷、高效,适用于管理复杂的基础设施或为技术水平较低的用户提供远程协助。
企业正从这项技术中获益良多: 远程办公、数据中心服务器管理、事件解决、团队协作以及访问内部应用程序 这些功能仅在企业网络中可用。甚至许多商业工具也是基于 RDP 构建或以 RDP 为基础的。
RDP最大的优势在于: 你不需要亲身站在机器前面就能控制它。你只需要一个网络连接(最好是安全的)和有效的登录凭证。这极大地提高了工作效率,但也为任何想要入侵你系统的人打开了一扇诱人的大门。
幸运的是,只要配置得当,RDP 就不会是个漏洞: 它包含加密、强身份验证,并且可以与多因素身份验证 (MFA)、VPN 和安全策略相结合。当网站对互联网开放、密码强度不足、用户过多或缺乏监控时,就会出现问题。
为什么了解谁有权远程访问你的电脑至关重要?
启用远程桌面功能,实际上就是在说: “如果您知道用户名和密码,我允许您远程操作此设备。”如果你不控制谁可以进入,你就会面临许多不愉快的问题。
首先,是纯粹的安全问题: 开放且安全性差的远程桌面协议 (RDP) 是攻击者直接入侵您系统的入口点。攻击者经常扫描 IP 地址范围,寻找具有活动 RDP 的设备,以暴力破解密码(暴力破解攻击)或利用未更新的漏洞。
如果有人设法进入,风险将非常大: 窃取敏感信息、访问数据库、复制机密文件或篡改配置他们甚至可以部署勒索软件、创建新的管理员帐户,或者隐藏在您的网络中继续探索其他计算机。
这不仅仅是“不让它发生在你身上”的问题。 RDP入侵可能导致停机、数据泄露引发法律问题、受到监管处罚,并对公司声誉造成重大打击。如果是你的个人电脑,损失可能包括照片和文档丢失,甚至银行凭证被盗。
所以说,明确这一点非常重要。 “远程桌面用户”组包含哪些用户?实际连接的是哪些用户?当前处于活动状态或过去处于活动状态的会话有哪些?这种可见性使您能够切断不必要的访问,检测可疑用户,并及时采取行动。
有人可能在您不知情的情况下远程使用您的电脑的迹象
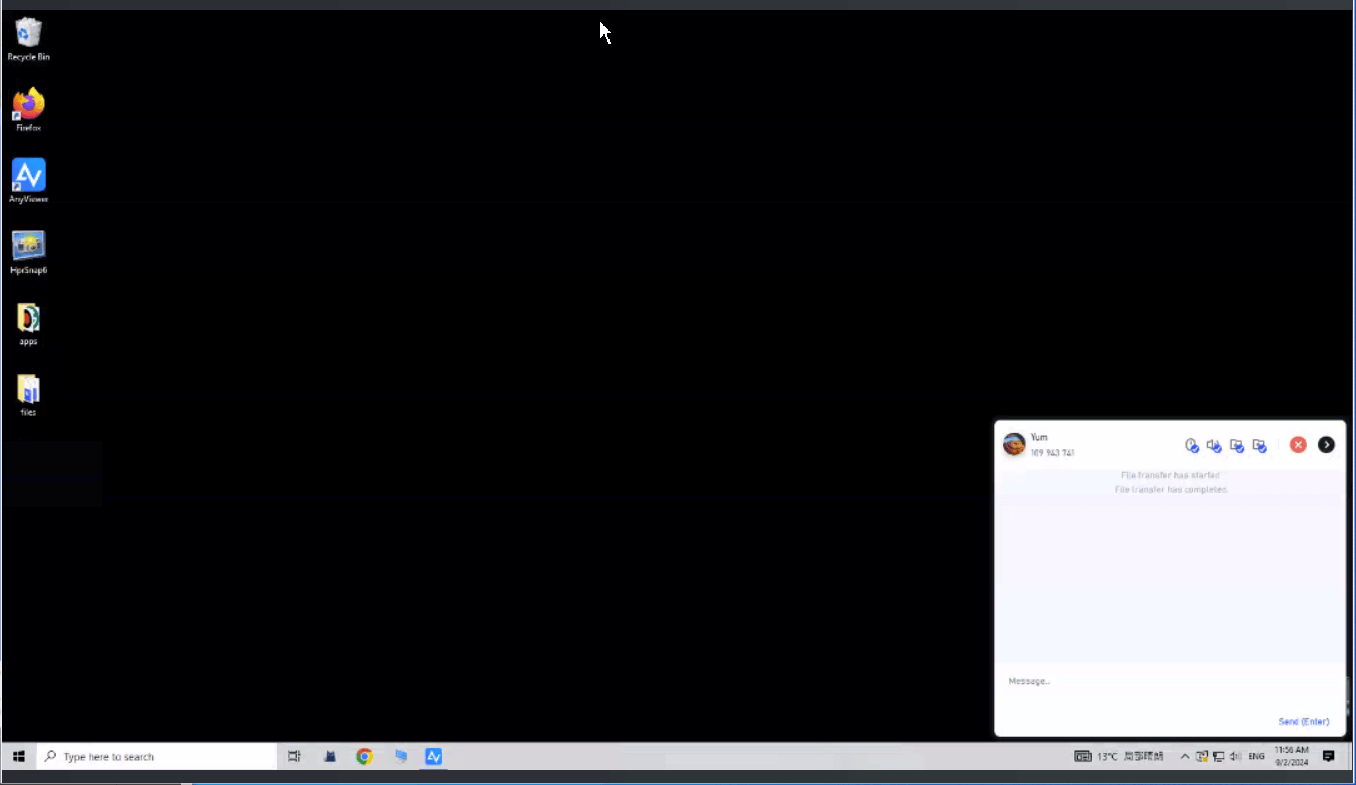
虽然在很多情况下遥控器几乎不会引起注意, 有一些视觉和行为迹象可以表明有人正在使用你的电脑。可以通过 Windows 远程桌面或其他远程访问程序或专用恶意软件。
最明显的迹象之一是看到 鼠标光标会在你不触碰任何东西的情况下自行移动、点击或输入文字。如果你确切地知道此时没有任何客服人员在线,这绝对是一个非常明显的危险信号。
另一个典型症状是: 程序、文件资源管理器窗口、设置或命令控制台会在未经您干预的情况下打开或关闭。有时,这些动作发生得非常快,你几乎来不及看清,但如果它们反复出现,那就说明有事情正在发生。
表现也值得关注: 如果您的电脑运行速度比平时慢很多,即使您没有打开任何大型应用程序,也可能需要检查一下。可能有人在后台执行远程任务,例如传输文件或运行工具。
最后,是网络: 如果您的网络连接在您看似没有进行任何在线活动时,仍然持续发送和接收数据,则说明您的网络连接一直在运行。最好检查一下哪些进程正在产生流量, 检查您的网络是否存在不易察觉的微型故障远程控制或恶意软件通常会始终保持活动连接。
如何判断 Windows 中远程桌面是否已启用
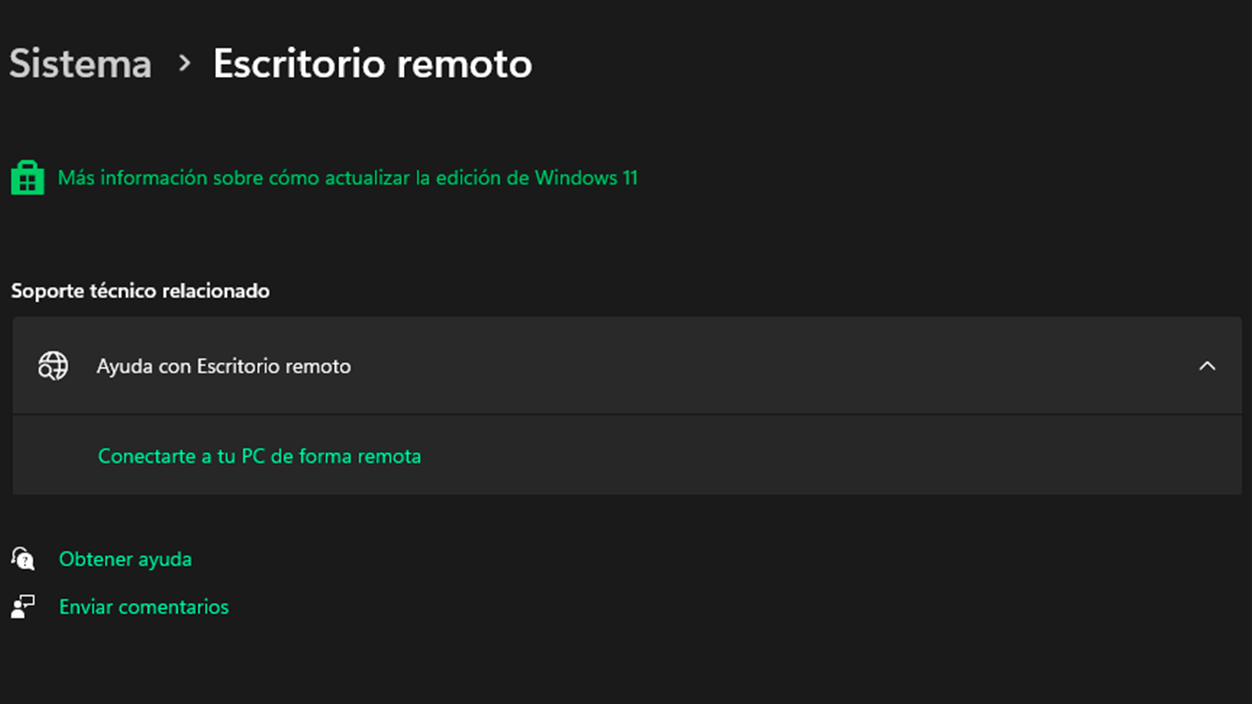
在深入探讨记录和事件之前,首先要说明的是: 检查您的电脑是否启用了远程桌面功能。如果该功能被禁用,他们将无法通过该特定方法进入(尽管他们可能使用其他远程程序或木马)。
在较新版本的 Windows(10 和 11)中,您可以通过“设置”应用执行此操作:
- 按 Win + I 打开设置。
- 进入 系统 > 远程桌面.
- 看看这个开关 “启用远程桌面”如果该功能处于启用状态,而您不记得自己是如何设置的,则可能是其他人配置的。
如果您发现它已启用,但您不想允许任何其他连接, 立刻拔掉电源。只需将开关拨到“关闭”位置,即可应用更改。
在 Windows XP Professional 或 Windows 7 等较旧的系统中,操作是通过不同的菜单进行的: 系统属性 > 远程选项卡在那里,您可以勾选或取消勾选允许远程桌面连接的复选框。XP 系统没有内置的实时连接提醒功能,但您可以使用日志和其他工具来查看连接状态。
如何查看哪些用户有权通过远程桌面连接

仅仅知道 RDP 是否开启是不够的,这同样至关重要。 查看哪些用户拥有远程连接权限这是通过系统内的本地群组进行管理的。
在 Windows Server 和许多桌面版本中,查看此信息的最清晰方法是通过计算机管理控制台:
- 打开开始菜单并搜索 “设备管理” (或“计算机管理”)。
- 在左侧面板中,输入 系统工具 > 本地用户和组.
- 点击 团体 并找到名为 “远程桌面用户”.
- 双击打开并查看成员列表。
在那扇窗户里你会看到 所有有权通过 RDP 登录的用户和组如果你发现有看起来不熟悉的账号、过大的群组,或者不应该再加入的老用户,明智的做法是将他们从群组中移除。
请记住,在许多环境下, 即使管理员未列入该组,他们也可以通过 RDP 登录。因为他们拥有更高的权限。因此,不仅要关注“远程桌面用户”列表中显示的管理员,还要密切关注本地管理员或域管理员的身份。
实时查看活动的 RDP 连接和远程会话
如果你想要的是 了解当前通过远程桌面连接的用户根据系统和已安装的工具,您可以通过多种方式查看它。有些方式更直观,有些则需要使用命令行。
在配置为 远程桌面会话主机 (RDSH) 在 Windows Server 中,经典选项之一是 远程桌面服务管理员您可以将其作为插件加载到 MMC 中:
- 按 Win + R,输入 mmc 并接受.
- 前往 文件 > 添加或删除管理单元.
- 选择 “远程桌面服务管理器” 然后把它加进去。
- 选择要连接到本地计算机还是远程计算机。
- 加载完成后,检查标签页。 “用户”和“会话” 查看内部用户、会话 ID、状态等信息。
在采用 Windows Server 2012 及更高版本的现代环境中,您还拥有 远程访问管理控制台与远程访问角色(DirectAccess + VPN)集成。您可以从服务器管理器打开 “远程访问管理”转到报告部分,然后在其中执行以下操作: “远程客户端状态” 查看已连接用户和详细统计信息。
如果您更喜欢使用命令, PowerShell 提供了 Get-RemoteAccessConnectionStatistics cmdlet此工具会返回远程连接的统计信息。您可以按用户名、计算机、连接类型(DirectAccess 或 VPN)、IP 地址、使用的隧道协议、特定远程访问服务器等进行筛选,从而清晰地了解哪些用户已连接以及连接方式。
使用任务管理器和基本工具查看已连接的用户
在未配置 RDS 角色的桌面计算机或服务器上,您可以采用以下方法: 使用任务管理器查看哪些用户已连接。 当时,无论是在本地还是远程。
这样做:
- 打开 使用 Ctrl + Shift + Esc 打开任务管理器 或者右键单击任务栏。
- 转到选项卡 “用户” (如果您的 Windows 版本支持此功能)。
- 在那边 您将看到活跃账户列表。会话状态,以及(通常情况下)他们的连接位置。
它并非总能清晰地区分本地会话和远程会话,但是 如果看到多个用户同时连接,则其中一个用户可能正在使用 RDP 或其他类型的远程会话。这是一个快速概览,适合暂时不想深入查看事件日志的情况。
在Windows XP专业版中,视觉选项比较有限。 目前没有原生功能可以在有人连接时向您发送隐蔽通知。最可靠的方法是依靠事件查看器,如果需要,还可以依靠第三方工具在检测到远程桌面登录时生成通知。
查看谁已使用命令(CMD 和 PowerShell)远程登录
如果你和游戏机相处融洽, CMD 和 PowerShell 可以让您直接查看已连接的用户和 RDP 会话。如果您需要与多个团队合作或编写管理脚本,这将非常有用。
在命令提示符中,您可以使用如下命令: quuser o 查询用户:
- 打开命令提示符(Win + R,输入 命令 然后按回车键)。
- 执行 quser /server:远程设备名称 o 查询用户 /server:远程计算机名.
- 您将看到一个表格,其中包含已连接的用户、他们的会话、状态和停机时间。
如果要同时检查多台计算机,可以串联执行命令,例如: quser /服务器:equipo1 和 quser /服务器:equipo2 和 quser /服务器:equipo3这样你就可以一次性了解不同机器的概况。
PowerShell 也提供了一些有趣的选项。例如, Get-CimInstance -ClassName Win32_ComputerSystem -ComputerName ComputerName | Select -ExpandProperty UserName 它会返回哪个用户登录到远程计算机的控制台(相当于现代的 Get-WmiObject 命令)。请谨慎使用此功能: 如果用户仅通过 RDP 连接而未在本地会话中连接,则结果可能为空。所以请将其视为补充信息,而不是确凿的证据。
远程用户的 NBTSTAT 命令和 Sysinternals 工具
另一个相对“经典”的资源是 使用 nbtstat 命令查询远程计算机上的 NetBIOS 名称这可以帮助你了解哪些用户访问过共享资源。
具体步骤如下:
- 以足够的权限打开 CMD。
- 执行 nbtstat -a 团队名称 如果您知道 NetBIOS 这个名称,或者 nbtstat -A IP 地址 如果您只有 IP 地址(请注意小写字母 -a 和大写字母 -A 之间的区别)。
- 分析命令返回的 NetBIOS 名称表。
这或许表明 与共享资源和网络会话关联的用户名然而,它存在几个显著的局限性:它依赖于旧技术,并非总能反映当前用户,而且它并非区分 RDP 会话,而是区分对共享资源的访问。因此,请将其作为辅助工具,而非主要信息来源。
更强大的是 微软系统内部工具套件其中包括一个名为 PsLoggedOn通过它,您可以查看哪些用户连接到本地或远程系统:
- 安装 Sysinternals 套件(例如,使用 )。 winget install sysinternals --accept-package-agreements 在 Windows 10 及更高版本上,或者从官方网站下载)。
- 打开 CMD 或 PowerShell。
- 执行 PsLoggedOn \\远程设备名称.
- 该程序将显示连接到指定系统的用户。
这个工具对以下方面非常有用: 快速审核任何给定时间正在使用的帐户无论是在本地还是在远程网络设备上。
如何使用事件查看器监控远程登录
如果你想做到极致, 查看访问历史记录(谁访问过,何时访问,从哪里访问过)Windows 事件查看器是你的好帮手。它能记录包括登录相关的安全事件在内的各种信息。
要使用现代计算机查看这些记录:
- 按下 Windows 键并输入 “事件查看器”.
- 在左侧的树状图中,输入 Windows 日志 > 安全.
- 搜索事件 ID 4624这些消息表示登录成功;其中将显示用户、域、登录类型和来源计算机等详细信息。
通过分析这些事件,你可以…… 检测与您的正常使用情况不符的日程安排或源设备这有助于检测可疑的远程访问。在 RDP 服务器上,这些日志对于审计和事件发生后的事件还原至关重要。
然而,为了保存所有这些信息,在很多情况下 您需要启用登录审核功能。否则,Windows 将不会在安全日志中记录这些事件,您将无法查看历史记录。
激活操作通过本地组策略编辑器 (gpedit.msc) 完成:
- 打开 gpedit.msc 从“开始”菜单或“运行”对话框中打开。
- 前往 计算机配置 > Windows 设置 > 安全设置 > 本地策略 > 审核策略.
- 打开 “审核登录事件” 并勾选“成功”和“错误”复选框。
- 应用这些更改,使 Windows 开始记录成功和失败的登录。
在像 Windows XP 这样的旧版本中,虽然术语和事件 ID 有所不同,但概念上过程类似(事件查看器、安全日志)。无论如何, 查看这些日志可以让您看到所有登录信息,包括本地桌面和远程桌面登录。并详细说明哪些用户已通过身份验证。
Windows Server 和企业网络上的远程访问监控
在服务器环境中,情况会稍微复杂一些,但作为回报…… 您可以使用集中式管理工具来查看远程客户端的状态和活动。无论是通过 DirectAccess、VPN 还是 RDP。
在 Windows Server 2012 及更高版本中,远程访问角色统一了 DirectAccess 和 RAS(VPN)。 服务器管理员 你可以去 工具 > 远程访问管理 并打开相应的控制台。
这个控制台内部有一个部分 远程访问报告从那里你可以访问以下界面: “远程客户端状态”其中会显示一个列表,其中包含所有连接到远程访问服务器的用户以及每个连接的详细统计信息。
选择某一行(特定用户)时, 在预览面板中,您可以查看有关用户活动的信息。IP地址、隧道类型、连接的服务器(如果是集群)、访问的资源等等。它是一款非常强大的工具,可以实时监控谁在您的企业网络中以及如何访问。
如果您更喜欢自动化,可以使用 使用 Get-RemoteAccessConnectionStatistics cmdlet 的 PowerShell它以对象格式提供相同的统计信息。您可以按用户名、计算机、连接类型(DirectAccess 或 VPN)、ISP IP、内部隧道 IP、传输技术(Teredo、6to4、IP-HTTPS)或 VPN 协议(PPTP、L2TP、SSTP、IKEv2)进行筛选,甚至可以按他们访问的特定资源进行筛选。
如果您怀疑有人未经许可远程访问您的电脑,该怎么办?
如果在审阅完所有这些内容后,你得出这样的印象: 有人未经您授权连接到(或正在连接)您的计算机现在必须迅速冷静地采取行动。越早切断联系越好。
第一步是隔离设备: 立即断开网络连接。这可以通过拔掉网线或禁用Wi-Fi来实现。这样一来,即使入侵者仍然通过了身份验证,他们也无法再发送命令或接收数据。
其次,这一点至关重要。 请使用杀毒软件进行全面扫描。 如果可能,请使用像 Malwarebytes 这样的专业反恶意软件工具。此外,还要检查以下状态: Windows Defender SmartScreen通常,远程访问是由伪装成合法程序的木马或 RAT 工具实现的。
然后冷静地回顾一下。 最近安装的随 Windows 启动的程序和应用程序在任务管理器的“启动”选项卡下,您可以查看系统启动时加载的程序,并禁用任何您不认识的程序;您还可以从控制面板(或设置 > 应用)卸载可疑软件。
如果经过这一切之后,你仍然发现异常行为,或者仍然不太信任它,那么最果断的选择是 重新安装 Windows 系统。这的确是个极端措施,但它能确保彻底清除任何持久访问、后门或篡改过的配置痕迹。不过,务必先备份重要数据,切勿恢复任何可疑的设置或程序。
提高远程桌面和远程访问的安全性。
除了检测谁进入之外,理想的情况是 尽可能加强 RDP 和远程访问配置 为了降低入侵的可能性,这包括使用Windows内置的安全措施和第三方工具。
一方面,确保流量以可靠的方式加密传输至关重要。 端到端加密确保客户端和服务器之间传输的数据即使被拦截也不容易被读取。一些商业远程访问解决方案会添加自己的加密层和安全隧道来增强保护。
另一个主要组成部分是身份验证: 尽可能启用多因素身份验证 (MFA) 可提高安全性。即使有人获得了密码,他们仍然需要第二个因素(身份验证应用程序、短信、物理钥匙等),这大大增加了未经授权访问的难度。
此外,建议遵循以下几项基本良好做法: 务必保持操作系统和软件更新至最新补丁。对所有远程访问帐户使用强密码和唯一密码,并尽可能限制哪些用户可以通过 RDP 连接(最小权限原则)。
也强烈推荐用于企业网络。 限制 RDP 访问,仅允许通过 VPN 或特定 IP 地址范围进行访问。与其将端口 3389 直接暴露给互联网,不如监控登录尝试、配置可疑活动警报,并使用集中式监控解决方案来预测问题。
市面上有一些商业远程管理套件, 它们提供包含活动会话、实时警报、详细连接日志、访问限制和高级用户管理的仪表板。它们对于管理大量远程计算机或服务器的公司来说尤其有用。
简而言之,如果你结合 控制谁拥有权限、监控谁连接、定期审查日志以及采取强有力的安全措施(加密、多因素身份验证、VPN、强密码和更新的软件)这样一来,别人就很难在您不知情的情况下激活您电脑上的远程桌面功能并访问您的电脑。而且,如果任何时候出现可疑情况,这些机制都能让您及时做出反应,并掌握足够的信息来了解发生了什么。


我是一名技术爱好者,已将自己的“极客”兴趣变成了职业。出于纯粹的好奇心,我花了 10 多年的时间使用尖端技术并修改各种程序。现在我专攻计算机技术和视频游戏。这是因为 5 年多来,我一直在为各种技术和视频游戏网站撰写文章,旨在以每个人都能理解的语言为您提供所需的信息。
如果您有任何疑问,我的知识范围涵盖与 Windows 操作系统以及手机 Android 相关的所有内容。我对您的承诺是,我总是愿意花几分钟帮助您解决在这个互联网世界中可能遇到的任何问题。