- El Antimalware Core Service es el motor interno de Microsoft Defender diseñado para optimizar la estabilidad y el rendimiento del sistema.
- El proceso MsMpEng.exe se encarga del análisis en tiempo real y la eliminación de amenazas, aunque puede generar un consumo elevado de CPU y RAM.
- Existen diversas rutas técnicas para mitigar el impacto en los recursos del equipo, desde configurar exclusiones hasta ajustar el programador de tareas.
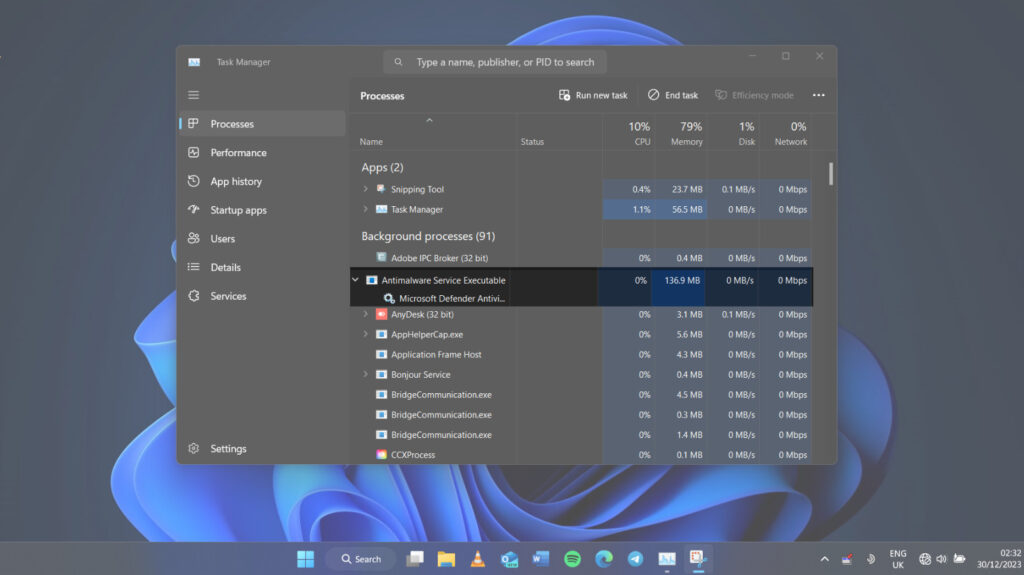
Si alguna vez has echado un vistazo al Administrador de tareas de tu PC y te has quedado flipando al ver un proceso llamado Antimalware Core Service o el famoso MsMpEng.exe consumiendo recursos, no te asustes. No se trata de un virus que haya colado en tu sistema, sino de una pieza fundamental de la arquitectura de seguridad de Microsoft que trabaja sin descanso para que no te lleves un susto con algún troyano o ransomware.
Este servicio actúa como el guardaespaldas de tu ordenador, analizando cada archivo que abres y cada proceso que se ejecuta en segundo plano. Aunque es vital para mantener la salud de tu Windows, a veces se pasa de frenada y empieza a devorar la memoria RAM y el procesador, haciendo que el equipo se sienta pesado o que se quede colgado en el peor momento posible.
¿Qué es exactamente el Antimalware Core Service?
Básicamente, el Microsoft Defender Antimalware Core Service es una herramienta lanzada para mejorar la estabilidad y el rendimiento del antivirus integrado de Microsoft. Está presente en versiones modernas como Windows 10 y 11, así como en Windows Server 2019 en adelante. Su función es servir de motor central para que el antivirus no sea un lastre y pueda responder con rapidez ante amenazas emergentes.
Si buscas el archivo en tu disco, lo normal es encontrarlo en rutas como C:\ProgramData\Microsoft\Windows Defender\Platform, seguido de un número de versión. Es totalmente normal que no esté en la carpeta clásica de Windows, ya que se actualiza independientemente del sistema operativo para combatir los últimos malwares.
El proceso MsMpEng.exe y su impacto en el sistema
Dentro de este ecosistema encontramos el Antimalware Service Executable. Este es el encargado de realizar el escaneo en tiempo real. Cada vez que descargas algo o ejecutas un programa, este proceso se pone manos a la obra para verificar que todo esté limpio. Sin embargo, este celo extremo es lo que provoca que muchos usuarios vean un uso del disco al 100% o picos altísimos de CPU.
Las causas de este comportamiento suelen ser variadas. A veces es simplemente porque está realizando un análisis programado, otras veces es debido a que el antivirus está analizando sus propios archivos (un bucle infinito bastante molesto) o, en el peor de los casos, porque hay un malware real intentando camuflarse y el servicio está luchando contra él.
Trucos para reducir el consumo de recursos sin quedar desprotegido
No hace falta que tires el ordenador por la ventana si el PC va lento. Hay varias formas de domar este proceso para que no te robe toda la potencia del equipo:
- Configurar exclusiones: Puedes decirle a Windows Defender que no analice ciertas carpetas o procesos. Una jugada maestra es agregar excepciones en Windows Defender añadiendo el propio MsMpEng.exe a la lista para que deje de analizarse a sí mismo.
- Ajustar el Programador de Tareas: Entrando en
taskschd.msc, puedes buscar la tarea de análisis de Windows Defender y desactivar la opción de ejecutar con los máximos privilegios o cambiar la hora del escaneo para que no coincida con tus horas de trabajo. - Desactivar la protección en tiempo real: Esta es una medida drástica y temporal. Si necesitas potencia máxima para un juego o un renderizado, puedes desactivar Windows Defender temporalmente en la configuración de Seguridad de Windows, pero recuerda volver a encenderla en cuanto termines.

Opciones avanzadas para usuarios expertos
Para aquellos que se manejan bien con el sistema, existen métodos más profundos. A través del Editor de Directivas de Grupo Local (gpedit.msc) o el Editor del Registro (regedit), se puede gestionar la telemetría y la integración del servicio ECS. Por ejemplo, modificando los valores de DisableCoreServiceTelemetry en el registro, podemos controlar cuánta información envía el servicio a Microsoft.
También es posible utilizar PowerShell con privilegios de administrador para cambiar las preferencias mediante el uso de comandos para gestionar Windows Defender, permitiendo un control mucho más quirúrgico sobre qué funciones del núcleo del antimalware deben permanecer activas y cuáles no.
Alternativas a Antimalware Core Service y complementos de seguridad
Si definitivamente sientes que Windows Defender es demasiado pesado para tu hardware, siempre puedes optar por antivirus de terceros. Al instalar una solución de seguridad externa, Windows Defender suele desactivarse automáticamente para evitar conflictos. Herramientas como Avast o AVG suelen ser ligeras, aunque algunos prefieren soluciones de pago como Bitdefender o Norton por su mayor tasa de detección y funciones avanzadas de firewall.
Otra opción muy recomendada como alternativa a Antimalware Core Service es usar Malwarebytes como complemento. Mientras que el servicio core de Microsoft se encarga de la prevención diaria, Malwarebytes es un cañón ideal para hacer limpiezas profundas y eliminar troyanos persistentes que puedan estar causando que el proceso de Microsoft trabaje el doble de lo normal.

Redactor especializado en temas de tecnología e internet con más de diez años de experiencia en diferentes medios digitales. He trabajado como editor y creador de contenidos para empresas de comercio electrónico, comunicación, marketing online y publicidad. También he escrito en webs de economía, finanzas y otros sectores. Mi trabajo es también mi pasión. Ahora, a través de mis artículos en Tecnobits, intento explorar todas las novedades y nuevas oportunidades que el mundo de la tecnología nos ofrece día a día para mejorar nuestras vidas.