- El ataque descrito requiere alcance WiFi y no necesita conocer la contraseña.
- El listado diferencia equipos confirmados y probablemente vulnerables.
- Desactivar WPS solo protege si elimina realmente la exposición del componente afectado.
- Pide a tu operadora una corrección verificada o la sustitución del equipo.

Un fallo en el software WiFi de Broadcom permite que un atacante cercano ejecute código en determinados routers sin conocer la contraseña de la red. La investigación, publicada por Quentin Kaiser el 16 de octubre de 2026 bajo el nombre WPSplinter, afecta a una implementación de WPS utilizada por distintos fabricantes.
El listado incluye modelos asociados a Movistar, O2 y MásMóvil, además de un equipo Sercomm de Vodafone y Lowi marcado como probablemente vulnerable. El ataque descrito requiere estar dentro del alcance inalámbrico del router: no basta con conocer su dirección IP pública para lanzarlo desde internet.
La medida importante es comprobar el modelo y solicitar a la operadora que confirme si el firmware instalado incorpora una corrección o una mitigación efectiva. Desactivar una casilla de WPS no permite dar el problema por resuelto en todos los equipos.
Qué routers aparecen en el listado de WPSplinter
Estos son los equipos asociados a operadoras españolas que aparecen en el listado mantenido en GitHub, consultado el 21 de octubre de 2026:
| Fabricante y modelo | Operadoras asociadas en el listado | Estado indicado |
|---|---|---|
| Comtrend VG8050 | Movistar, O2 y Telefónica | Marcado como confirmado. |
| Askey RTF3505VW | Movistar, O2 y Telefónica | Marcado como confirmado. |
| MitraStar GPT-2541GNAC | Movistar, O2 y Telefónica | Marcado como confirmado. |
| ZTE F680 v4 | MásMóvil, además de operadores de otros países | Marcado como confirmado. |
| Sercomm Group ONT L3 (253794565), V1 | Vodafone y Lowi | Probablemente vulnerable; pendiente de confirmación completa. |
La tabla no confirma que todas las revisiones de hardware y firmware de un modelo estén afectadas. Tampoco representa todos los routers que utilizan estas operadoras. Es necesario comprobar el equipo concreto y el software instalado.
La lista está incompleta y puede cambiar con nuevas comprobaciones. Que tu modelo no aparezca tampoco demuestra que esté protegido. Consulta siempre el repositorio original para revisar las incorporaciones y las notas de cada dispositivo.
Qué es WPSplinter y por qué no necesita la contraseña del WiFi
WPS, o Wi-Fi Protected Setup, facilita la conexión de dispositivos sin escribir manualmente la contraseña de la red. En muchos routers se utiliza mediante un botón, aunque el protocolo y el software que lo gestiona son más amplios que ese control físico.
WPSplinter afecta al tratamiento de determinados mensajes WPS en el componente antiguo WPS Monitor de Broadcom. El software no controla correctamente el tamaño de algunos datos al recomponer mensajes fragmentados, lo que puede provocar corrupción de memoria.
El punto importante es que el router procesa esos mensajes antes de completar una incorporación normal mediante WPS. Por eso, el atacante no necesita conocer la clave inalámbrica ni que el propietario pulse el botón para autorizar una conexión.
El investigador demostró la extracción de la contraseña WiFi y la obtención de acceso de consola en equipos de operadoras belgas. Esas pruebas muestran el impacto posible, pero no equivalen a una demostración individual sobre cada modelo de la tabla española.
El atacante tiene que estar cerca: no es un ataque directo desde internet
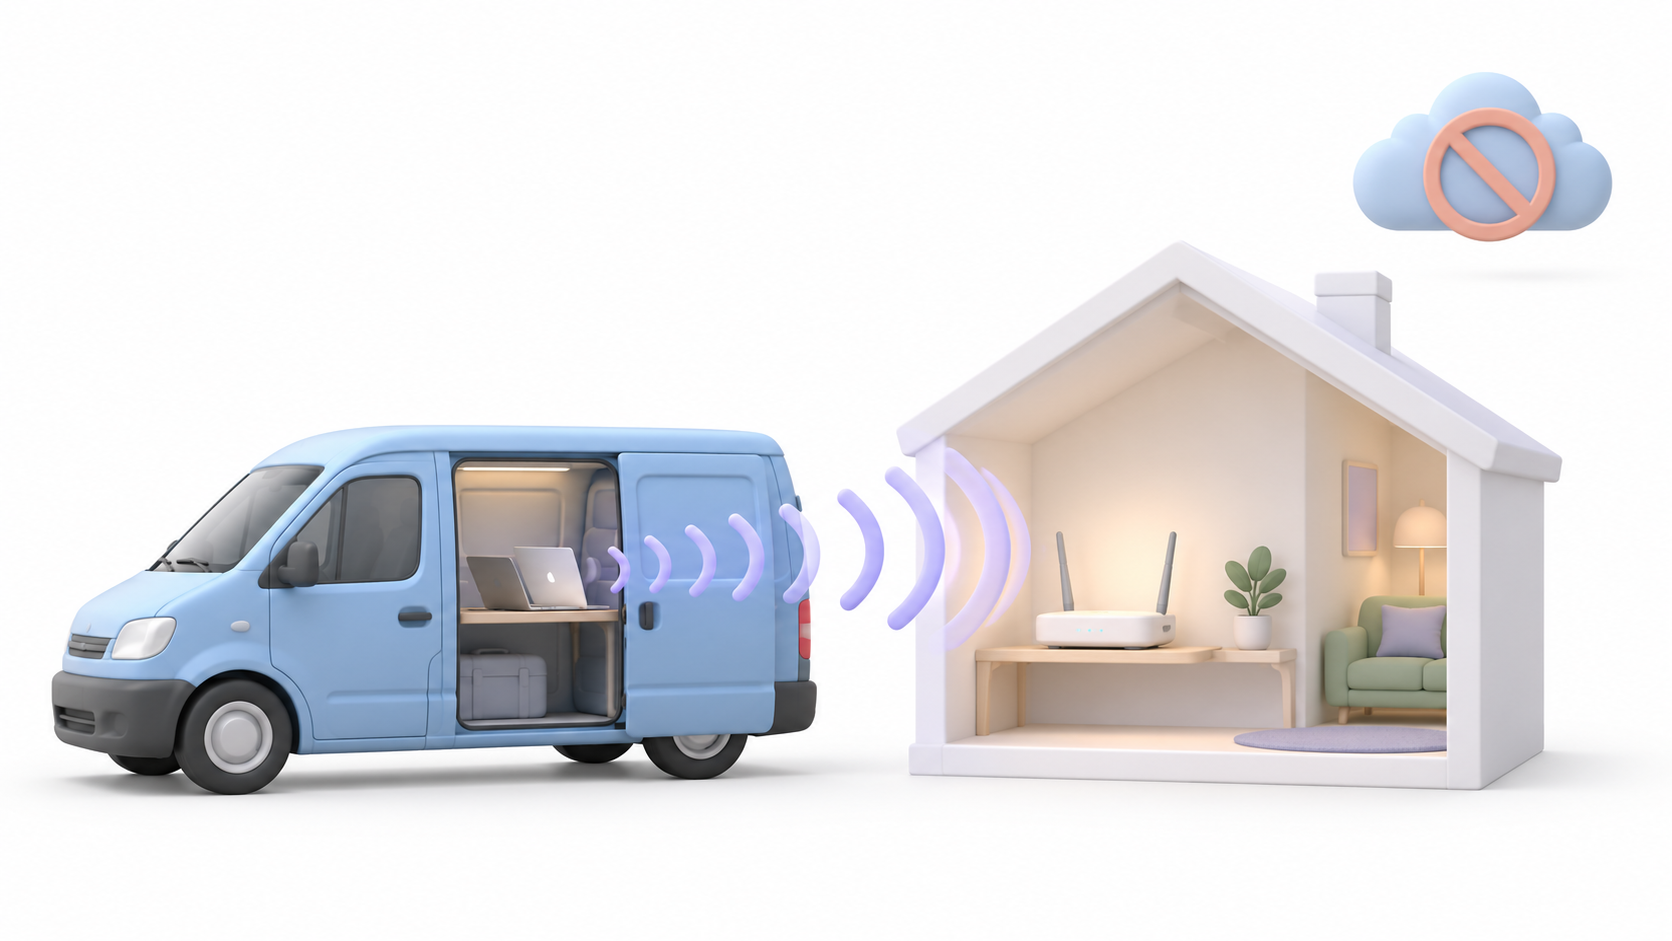
La vía de explotación publicada utiliza comunicaciones WiFi. El atacante debe tener alcance de radio hasta el equipo vulnerable, aunque no necesita estar conectado previamente a su red.
Podría encontrarse en una vivienda cercana o en otro punto desde el que pueda comunicarse con el router. No existe una distancia universal: depende del entorno y de las condiciones de radio.
Cuando una descripción técnica habla de «ejecución remota de código», no significa necesariamente que el ataque pueda realizarse desde cualquier lugar de internet. En este caso, el acceso inicial descrito exige proximidad inalámbrica.
Qué podría hacer alguien que controlase el router
Las consecuencias dependen del dispositivo, el firmware y los privilegios obtenidos. En los equipos donde se logra un control suficiente, un atacante podría recuperar información almacenada, modificar la configuración o utilizar el router como punto de entrada a la red.
Instalar software malicioso, incorporar el equipo a una botnet o manipular el tráfico son posibles consecuencias de un compromiso con privilegios elevados. No deben confundirse estas posibilidades con una campaña de ataques confirmada contra todos los routers enumerados.
También conviene precisar el alcance del espionaje: controlar un router no descifra automáticamente las conexiones HTTPS correctamente protegidas. El tráfico sin cifrar y la configuración de red sí pueden quedar expuestos a riesgos adicionales.
Por qué desactivar WPS no garantiza la protección
La documentación de WPSplinter advierte de que un interruptor de la interfaz puede no retirar o desactivar completamente el componente vulnerable. Por eso, ver «WPS desactivado» no basta para confirmar que ese firmware ha cerrado la vía de ataque.
Esto tampoco significa que desactivar WPS sea inútil en cualquier dispositivo. Una mitigación que deshabilite realmente el componente afectado puede ser efectiva, pero debe verificarse para el modelo y la configuración correspondientes.
Hay un ejemplo reciente: en una actualización del 20 de octubre, Kaiser comunicó que Proximus había desactivado WPS en su parque de BBoxes y consideraba mitigado el problema mientras preparaba la corrección completa. Esa confirmación se refiere a Proximus y no puede trasladarse automáticamente a las operadoras españolas.
La pregunta para tu proveedor debe ser concreta: si la medida aplicada a tu equipo elimina la exposición a WPSplinter y al componente WPS Monitor, no simplemente si el botón aparece apagado.
Cómo comprobar qué router tienes y qué firmware utiliza
- Localiza el modelo exacto. Revisa la etiqueta del equipo o su información de administración. El nombre comercial que utiliza la operadora puede agrupar modelos distintos.
- Anota la revisión de hardware si aparece. En el listado, por ejemplo, el equipo señalado de ZTE es el F680 v4.
- Consulta la versión del firmware en el apartado de información, estado o mantenimiento de la interfaz del router.
- Compara los datos con el repositorio, incluidas sus notas y el estado de confirmación.
- Facilita modelo y firmware al soporte técnico para que pueda comprobar la situación del equipo.
El repositorio también ofrece herramientas para investigadores y administradores. Son ayudas de identificación y sus resultados requieren interpretación; para solicitar una revisión a tu operadora puedes aportar directamente el modelo, el firmware y el enlace al aviso.
Qué debes pedir a tu operadora
Si tu modelo aparece señalado, contacta con el soporte técnico y solicita una comprobación específica. Puedes utilizar este mensaje:
Mi router es [modelo y revisión] y tiene el firmware [versión]. Aparece en el listado de WPSplinter de Quentin Kaiser. ¿Podéis confirmar si esta versión incorpora una corrección o una mitigación validada? Si sigue afectado, ¿hay una actualización prevista o procede sustituir el equipo?
Pide que la respuesta identifique la versión corregida o la medida aplicada. Una actualización reciente no demuestra por sí sola que incluya la solución para este fallo.
En los equipos gestionados por la operadora, la distribución del firmware depende de su procedimiento. Por ejemplo, el soporte técnico de Movistar explica que sus actualizaciones se realizan automáticamente y que el despliegue puede ser gradual.
Reiniciar el router o cambiar la contraseña WiFi no sustituye una corrección del software vulnerable. Sigue las instrucciones concretas del proveedor para aplicar la actualización o tramitar el cambio.
Actualizar o sustituir: no todos los equipos tienen la misma salida
La solución depende del fabricante y de la plataforma. La documentación del investigador señala que Broadcom sustituyó WPS Monitor por otro software en versiones posteriores de su SDK, pero incorporar ese cambio requiere trabajo e integración en el firmware del producto.
Algunos equipos antiguos pueden carecer de una vía de migración. En esos casos, la respuesta puede pasar por sustituir el router por un modelo que no mantenga el componente vulnerable.
Tener un chip Broadcom no demuestra por sí solo que un router esté afectado. Lo relevante es la implementación que ejecuta su firmware, y el repositorio también recoge equipos identificados con una implementación diferente a la vulnerable.

Soy un apasionado de la tecnología que ha convertido sus intereses «frikis» en profesión. Llevo más de 10 años de mi vida utilizando tecnología de vanguardia y trasteando todo tipo de programas por pura curiosidad. Ahora me he especializado en tecnología de ordenador y videojuegos. Esto es por que desde hace más de 5 años que trabajo redactando para varias webs en materia de tecnología y videojuegos, creando artículos que buscan darte la información que necesitas con un lenguaje entendible por todos.
Si tienes cualquier pregunta, mis conocimientos van desde todo lo relacionado con el sistema operativo Windows así como Android para móviles. Y es que mi compromiso es contigo, siempre estoy dispuesto a dedicarte unos minutos y ayudarte a resolver cualquier duda que tengas en este mundo de internet.