- VLAN 可讓您將實體網路劃分為多個獨立的邏輯網絡,以隔離流量。
- 透過將物聯網等易受攻擊的設備與關鍵設備隔離,分段技術可以大幅降低遭受側向攻擊的風險。
- 要實現該系統,必須擁有支援 IEEE 802.1Q 標準的易於管理的硬體。
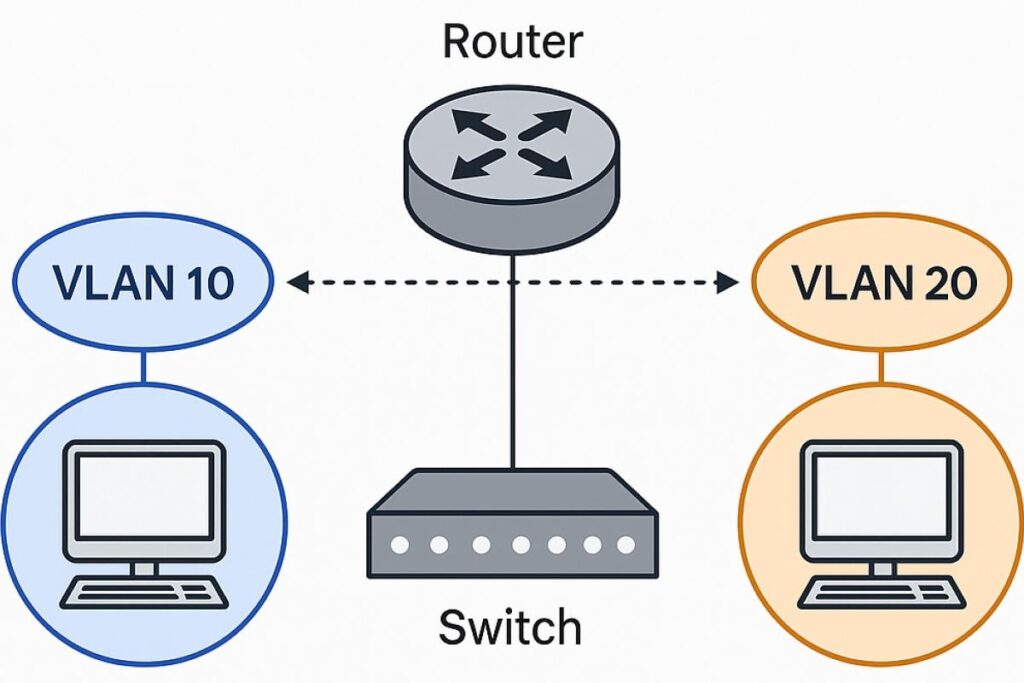
無論您是科技愛好者,還是只是希望家裡的網路連線不再混亂,您可能都考慮過… 使用VLAN對家庭網路進行分段這一切都是為了提高安全性。乍一看,VLAN 的概念似乎只適用於大型公司的工程師,但實際上,這些虛擬網段是… 終極工具 為現代家庭帶來秩序與安全以及越來越多連網設備出現的地方。
想像一下,你的人脈就像一棟開放式的房子,任何人都可以進入任何房間;這正是標準家庭網路的現狀。實施網路分段可以讓我們… 創建數位牆 這樣,即使某個設備發生故障或被駭客攻擊,問題也不會像野火一樣在系統中蔓延,從而讓我們更加安心。
VLAN究竟是什麼?它有什麼用途?
簡單來說, VLAN(虛擬區域網路) 這是一個虛擬區域網路。它的作用是: 按邏輯劃分你的基礎設施 無需鋪設新線纜或購買十幾個普通交換器。簡單來說,我們透過欺騙硬件,讓它誤以為有多個不同的網絡運行在同一台實體設備上運行。
使用 VLAN 對家庭網路進行分段的主要目的是控制。透過隔離流量,我們可以確保一個 VLAN 上的設備無法存取另一個 VLAN 上的設備,除非明確允許。這可以實現… 安全性大幅提升 以及更有效率的頻寬管理,防止不必要的網路雜訊影響整體效能。
細分至關重要的場景
並非所有人都需要使用 VLAN 來劃分家庭網絡,但如果您擁有一個複雜的網路生態系統,那麼這幾乎是必須的。一個非常明顯的例子是… 物聯網設備和IP攝像頭這些設備通常安全性一般,是攻擊者最喜歡的入口點;將它們隔離是最好的做法。
如果你有家用伺服器,可以用來試驗 Ubuntu、託管網站或建立伺服器,它也非常有用。 我的世界與其將整個區域網路暴露在網路上以便朋友可以加入遊戲,不如… 建立非軍事區(DMZ) 或為伺服器設定特定的 VLAN,從而保護您的個人電腦和敏感資料。
其他常見用途包括創建 完全獨立的賓客網絡這樣一來,訪客可以存取互聯網,但無法存取您的NAS或印表機。在更專業的環境或教育機構中,它用於隔離學生和教師的網路流量,優化資料流並防止未經授權的存取。
實現這一飛躍所需的硬體
很多人都卡在這裡了,因為不是任何一家網路服務商提供的路由器都能用,你需要一台特定的路由器。 管理交換機 支援 802.1Q 標準的交換機,該標準負責對幀進行標記。如果您使用基本交換器(「啞交換器」),它將忽略這些標記,您將無法對流量進行分段。
另一方面,為了使用 VLAN 對家庭網路進行分段,擁有以下條件至關重要: 相容的路由器或防火牆 (例如 Qhora 模型,或基於 pfSense 和 OPNsense 的系統)允許管理虛擬子介面。路由器就像“警察”,決定流量是否可以透過 VLAN 間路由從一個 VLAN 跳到另一個 VLAN。
技術概念:已標記與未標記
為了避免在使用 VLAN 對家庭網路進行分段時出現混淆,需要理解兩個關鍵術語。模式 標籤 它主要用於幹線鏈路,也就是連接交換器和路由器的電纜。所有VLAN都透過這些連結一起傳輸,每個VLAN都有自己的標籤,讓接收方知道哪個資料包屬於哪個VLAN。
模式 未標記 這是分配給連接電腦、電視或攝影機的連接埠的 VLAN。由於這些設備無法辨識 VLAN,交換機會在轉送封包之前移除 VLAN 標籤。一個重要的細節是 PVID,它定義了到達交換器的未標記流量所屬的網路。
基礎設施設計逐步指南
在接觸管理介面之前,你需要先準備好紙筆。第一步是… 進行全面清點 所有連接到您網路的裝置都存在風險。智慧型手機與智慧恆溫器或檔案伺服器不同;它們各自的風險等級也不同。
有了清單之後,就可以定義各個部分了。一個邏輯清晰且均衡的結構可以是: VLAN 10 用於管理 以及個人設備,VLAN 20 用於測試伺服器,VLAN 30 用於訪客,VLAN 40 用於整個物聯網生態系統和安全。分配可預測的 IP 位址範圍(例如 VLAN 10 的 IP 位址範圍為 192.168.10.0/24)將大大簡化下列程序: 使用VLAN對家庭網路進行分段.
在交換器上設定好 VLAN 後,就可以存取路由器了。 設定防火牆規則這就是神奇之處:您可以阻止物聯網設備主動連接到您的電腦,但仍然允許您存取和配置它們。遵循最小權限原則至關重要:只允許絕對必要的權限。
常見錯誤及解決方法
設備最初無法取得 IP 位址的情況非常普遍。這通常是因為… 幹線連接埠未配置為已標記。 對於所有必要的 VLAN,如果路由器偵測不到該標籤,就無法透過 DHCP 指派正確的 IP 位址,連線就會中斷。
另一個常見的錯誤是忘記為接入連接埠配置 PVID。如果不進行配置,流量預設可能會進入 VLAN 1,導致裝置無法進入您規劃的分段網路。請務必記住這一點。 一個連接埠只能有一個未標記的VLAN即使它可以同時承載多個帶有標籤的 VLAN。
利用 VLAN 進行網路分段可以將脆弱的家庭網路連線轉變為強大且專業的網路基礎架構。透過將適當的硬體、智慧子網路規劃和嚴格的防火牆規則結合,我們能夠隔離威脅並優化整個系統的效能,從而確保未來的網路流量順暢且安全地傳輸。
