- 首先,檢查 Windows 防火牆、網路設定檔和服務的實際狀態,並確認是否有活動的第三方防火牆。
- 使用規則、日誌和 You Get Signal 等工具,檢查防火牆和防毒軟體阻止了哪些應用程式和連接埠。
- 如果暫時停用防毒軟體或防火牆後問題消失,請建立例外並調整規則,而不是保持停用狀態。
- 請檢查您的路由器、VPN、WMI 和更新:它們與防毒軟體和防火牆的互動通常是許多連線失敗的關鍵原因。
¿如何判斷Windows問題是由防毒軟體還是防火牆引起的? 當某事發生時 在Windows系統上無法正常運作。 (網路中斷、遊戲無法連線、應用程式無法啟動、無法存取本地網路…),首先要考慮的問題之一是:罪魁禍首是不是… 防毒軟體 或者 防火牆雖然這些工具旨在保護用戶,但有時它們會產生誤報、配置錯誤的規則或與其他程式的衝突,因此這些問題並不總是顯而易見的。
本文將向您展示 如何偵測問題是出在防毒軟體、Windows 防火牆或第三方防火牆上您將學習在每種情況下應該檢查哪些內容,以及如何在不損害系統安全的前提下修復問題。您將了解圖形化方法、命令列工具、服務檢查、日誌、外部工具,甚至包括如何解讀規則和事件以找到問題的根本原因。
基本概念:防毒軟體、防火牆和網路設定檔
在你開始瘋狂地調整設定之前,務必先弄清楚以下幾點: Windows防火牆和防毒軟體的具體作用分別是什麼?因為通常兩者都會被同等指責,但他們扮演的角色並不相同。
El Windows 防火牆(Microsoft Defender 防火牆) 它過濾進出電腦的網路流量,根據規則阻止未經授權的連線。 IP、連接埠、協定和程式路徑而防毒軟體則專注於偵測 惡意軟體、可疑行為和惡意文件儘管許多產品也內建了防火牆。要更了解現有類型,請參閱… 抗病毒分類.
Windows 透過以下方式組織網路保護 網路設定檔網域(受管理的工作環境)、私人網路(家庭網路或可信任網路)及公共網路(酒吧、機場等地的 Wi-Fi)。每個設定檔都有自己的防火牆配置,因此 有些東西在家裡能用,但在公共 Wi-Fi 上就用不了。 只是因為使用了不同的規則。
此外,理解以下兩者之間的差異至關重要: Windows 中的專用網路和公用網絡在專用網路中,您同意同一網路上的其他裝置可以看到您的電腦並連接到它(例如,NAS 或共用資料夾的 PC),而在公共網路中,這通常是正常的。 盡可能關閉所有傳入連線。 因為你不認識任何上網的人。
一般來說,網路越「不可信」(例如飯店、咖啡館、開放式Wi-Fi),就越容易出現問題。 你的防火牆應該設定嚴格的限制。這意味著某些在家運作良好的軟體在切換網路時可能會突然無回應。
如何檢查問題是否出在 Windows 防火牆上
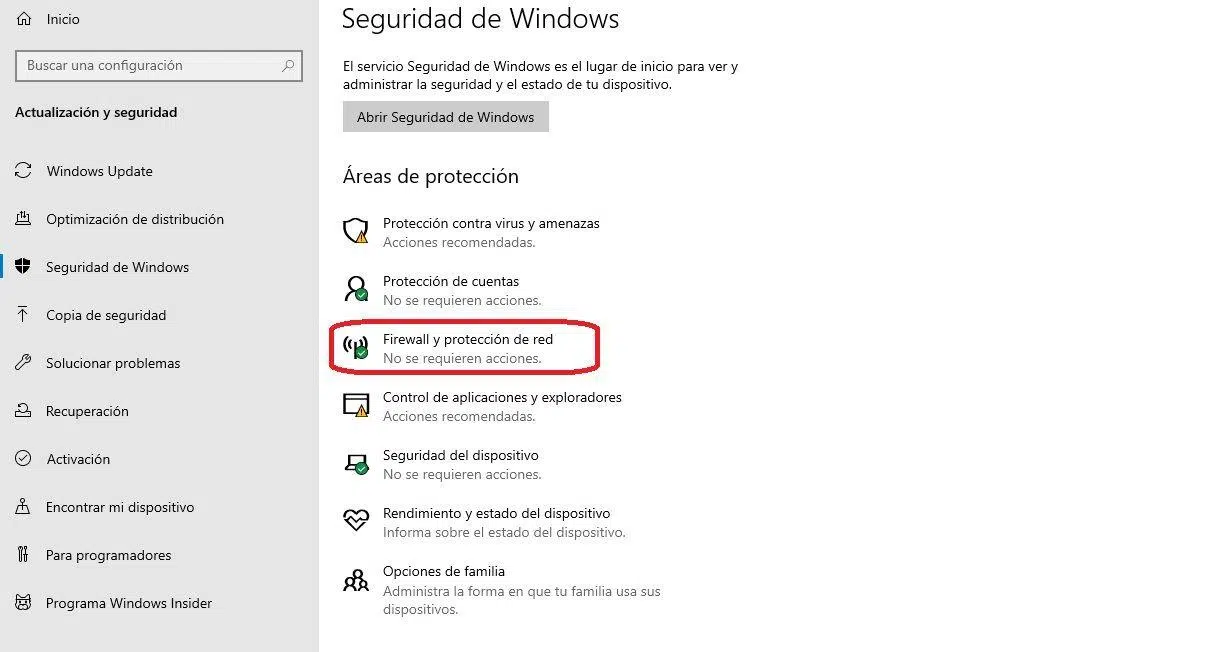
確定故障是否由防火牆引起的第一步是進行驗證 Windows 防火牆確實處於活動狀態 並非因第三方防毒軟體或公司政策而被停用。
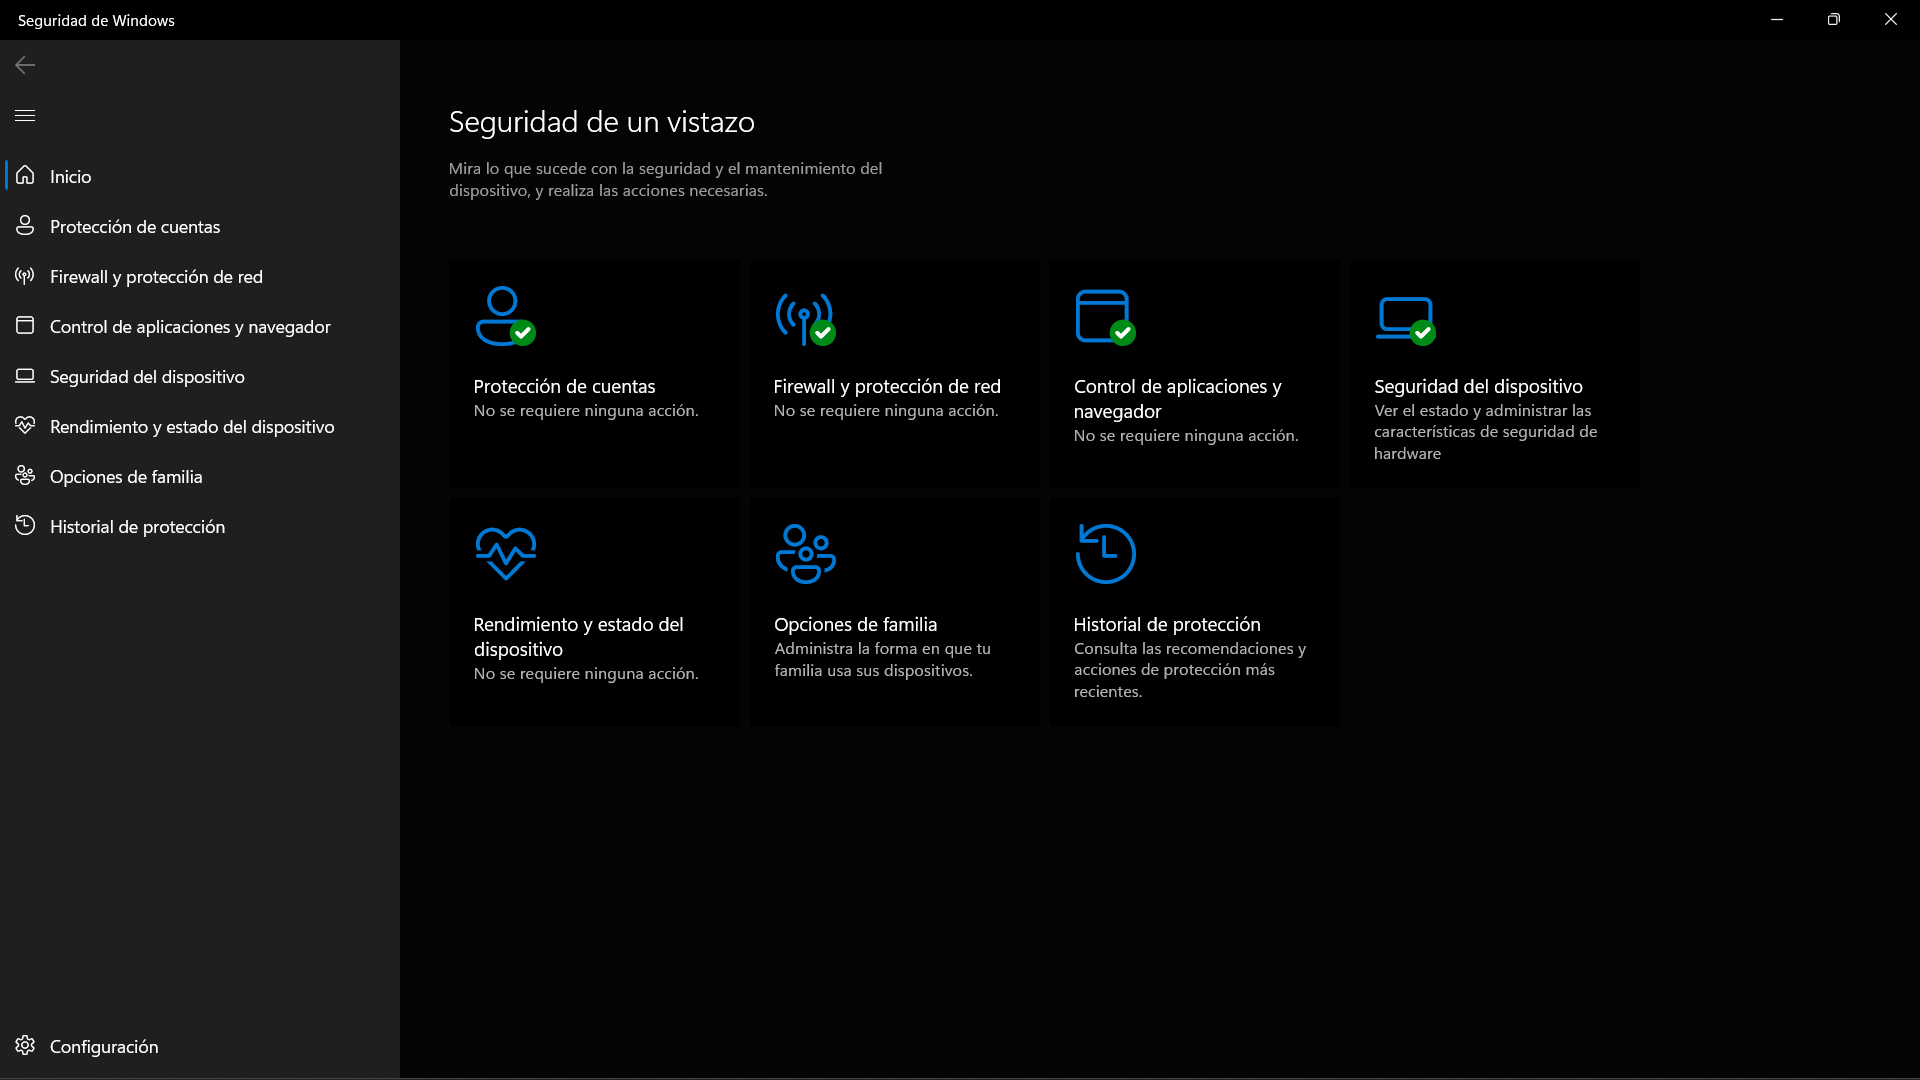
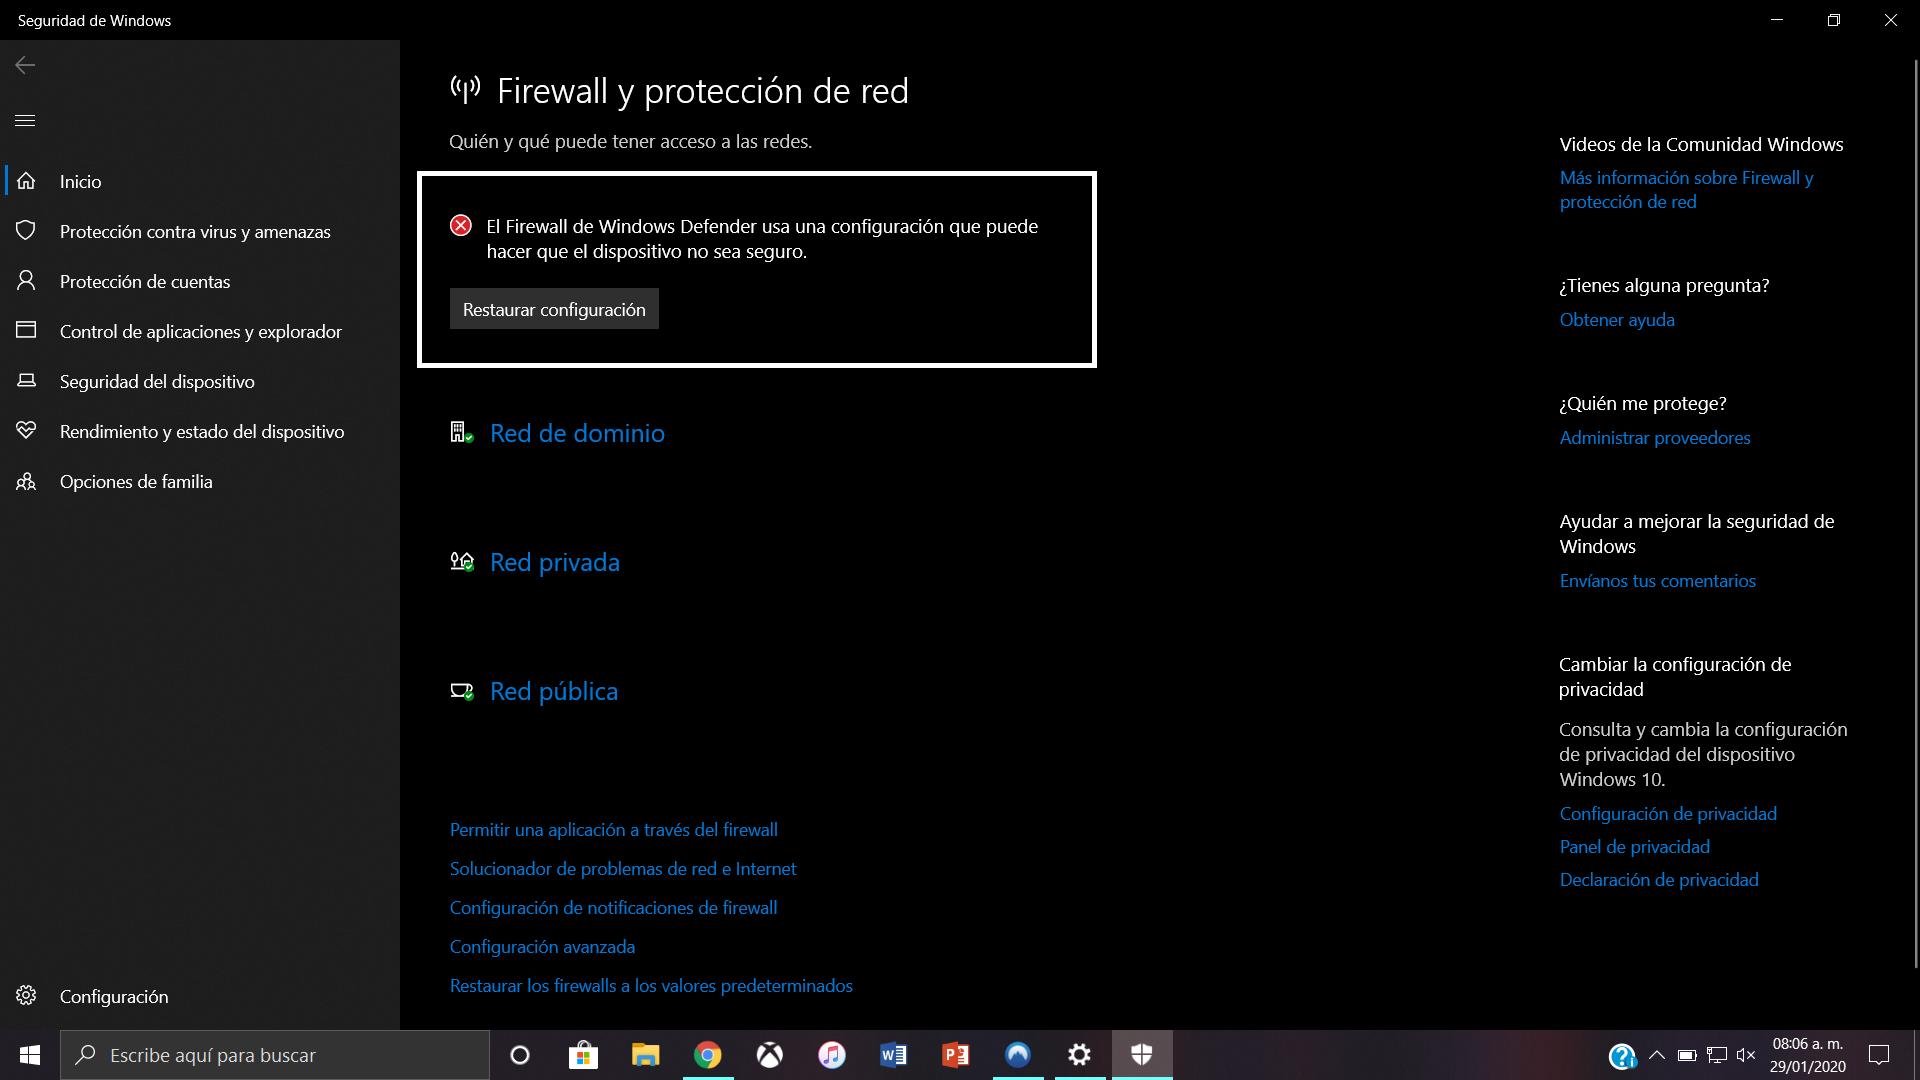
打開應用程式即可查看。 Windows 安全 (在工作列搜尋框中搜尋「Windows 安全中心」或「防火牆和網路保護」。)從那裡您可以看到每個設定檔(網域、專用、公用)的狀態以及是否已啟用。 微軟 Defender 防火牆 每個選項中,該功能要么啟用,要么禁用。
請注意,在某些電腦上,尤其是在安裝了第三方防火牆(Bitdefender、Avast、ESET 等)的情況下,Windows 介面可能會顯示令人困惑的訊息:設定檔似乎已啟用,但更高層指示“Windows 防火牆已停用”,因為活動的防火牆是防毒軟體的防火牆。
為了進行更可靠的檢查,您可以使用以下工具: PowerShell、WMI 或 netsh 檢查實際狀態;此外,了解如何操作也很有用。 透過 CMD 阻止可疑的網路連接 如果您偵測到可疑流量。例如,使用 netsh advfirewall show allprofiles 您可以查看每個設定檔的防火牆狀態是「開啟」還是「關閉」。如果所有設定檔都顯示為“開啟”,但您在圖形介面中看到 Windows 防火牆已停用,則很可能是… 第三方防火牆負責管理保護工作。 Windows 只顯示廠商嵌入的資訊。
如果您懷疑第三方防火牆有乾擾,也請檢查以下內容: 安全中心或活動中心 Windows 系統依賴 WMI 提供的資訊。如果 WMI 儲存庫損壞,防火牆狀態資訊可能會產生誤導,因此建議… 修復 WMI 儲存庫.
查看 Windows 防火牆封鎖了哪些程式和連接埠。
檢查問題是否出在防火牆上的一個非常有效的方法是: 看看究竟是什麼阻礙了你這適用於連接埠和程序。 Windows 防火牆比乍看之下複雜得多。
一方面,防火牆與…協同工作 出入境規則這些規則可以允許或拒絕特定可執行檔案、連接埠或 IP 位址範圍的流量。典型的誤報情況是: 一個合法的程序被屏蔽了。 因為某些規定認為他可疑或將他列入黑名單。
若要查看已封鎖的應用程式,請前往 控制台 > 系統與安全性 > Windows Defender 防火牆 然後轉到「允許應用程式或功能通過 Windows Defender 防火牆」。在那裡,您將看到所有符合條件的應用程式清單。 它們被允許還是被禁止? 在防火牆中,為每種類型的網路(私人網路和公用網路)設定一列。
如果某個給你帶來麻煩的應用程式在你使用的設定檔中未被選中,或者根本沒有列出,這很可能表明… 防火牆是造成故障的原因。您可以選擇允許它,或者如果它沒有出現,您可以手動新增它。
關於端口,Windows 防火牆可讓您建立連接埠。 阻塞流量日誌在“Windows Defender 進階安全防火牆”(控制台 > 管理工具)中,您可以前往“屬性”,選擇所需的設定檔(公用、專用或網域),然後在日誌記錄部分選取“記錄丟棄的封包”。 是的日誌檔案(通常) pfirewall.log)儲存在 %systemroot%\system32\LogFiles\Firewall.
打開該日誌即可查看詳細資訊。 防火牆阻止了哪些連接埠和位址?如果你正嘗試使用某個應用程式時,出現一條線表示流量已中斷,那麼你就知道問題出在哪裡了。
從外部檢查連接埠:您會收到訊號和其他線索
為了進一步確認封鎖是否來自您網路上的防火牆/端口,您可以參考以下方法: 外部工具最簡單的工具之一是 You Get Signal 網站,它用於檢查特定連接埠是否對網路開放。
此頁面顯示您的 公網 IP 它還有一個名為「連接埠轉送測試器」的部分。只需輸入要測試的端口,然後按一下“檢查”按鈕,即可查看該端口是否從您的網路外部打開或關閉。
此外,它還包括一個 常用連接埠列表 (例如,FTP 21、SSH 22、VNC 5900、Minecraft 伺服器 25565 等連接埠)是常用的連接埠。如果遊戲或服務要求您打開某個端口,您可以嘗試打開該端口,看看您的路由器和防火牆是否允許流量通過。
如果測試顯示連接埠已關閉,而您認為已經打開,則需要檢查以下兩點: 路由器配置(連接埠轉送/NAT) 例如 Windows 防火牆規則或您的防毒軟體。最終,如果這些環節中的任何一個導致連線中斷,連接埠從外部看起來就會是關閉的。
額外提示:如果在路由器上開啟連接埠並在 Windows 防火牆中允許該連接埠後,測試仍然顯示連接埠關閉,則很可能是以下原因: 第三方防火牆或防毒軟體本身 正在過濾該連接。
防火牆規則的工作原理以及為何它們有時會“超前於自身”
Windows 防火牆引擎不會一次套用所有規則,而是分階段套用。 只使用一條規則來決定如何處理每個包裹。如果多條規則同時適用,那麼在調查問題時應遵循一個相當重要的優先順序。
首要原則是:首先,應用允許「在安全的情況下」進行流量傳輸的規則,並且啟用該選項。 “阻止覆蓋”然後就是規則了 堵塞最後是那些 允許這意味著,即使你創建了一條規則來允許某個應用,如果存在另一條優先順序更高的阻止規則, 將繼續封鎖交通.
在「Windows 進階安全防火牆」的「監控」節點中,僅顯示以下內容: 當時生效的規則如果在該清單中看不到某條規則,可能是因為該規則已被停用,或只是因為防火牆對該方向(入站或出站)的預設行為已經允許流量,而無需顯示明確的允許規則。
預設情況下,已啟用多個規則群組(例如主網路、遠端協助、網路發現等)。安裝新的 Windows 功能或程式後,可以新增更多規則組。 附加規則 這有時會與您之後的配置相衝突。
如果您正在嘗試確定某個應用程式是否被防火牆阻止,最好查看「監控」部分,看看實際應用了哪些規則,因為問題就出在這裡。 你可以看到是哪條具體規則決定了連結的命運。.
日誌活動:防火牆日誌、auditpol 和 netstat
如果您想「深入分析」以診斷複雜的故障,您可以依靠一些 Windows 工具來做到這一點。 審計網路和防火牆活動.
一方面,除了我們提到的防火牆日誌之外,您還可以使用 auditpol.exe 為了 配置審計策略使用諸如這樣的命令 auditpol.exe /list /category 您可以查看哪些活動類別可以註冊,以及 auditpol.exe /set /category:"NombreCategoria" /SubCategory:"NombreSubcategoria" 您啟用了該特定部分的註冊功能。
這些事件將顯示在 事件檢視器例如,它們可以幫助您查看影響防火牆或IPSec的策略變更或安全事件;您可以將它們與下列資訊結合使用: 防止入侵的程序 如果您懷疑存在惡意活動。
您也可以透過在命令提示字元中執行以下命令來產生網路狀態快照: netstat -ano > netstat.txt y tasklist /svc > tasklist.txt透過交叉這兩個文件,你可以看到 哪些進程正在使用哪些連接埠 多虧了進程標識符 (PID)。它對於查找哪個程式正在監聽你想打開的端口,或者哪個程式在日誌中顯示被阻塞,非常有用。
如果在檢查完所有這些內容後,你發現存在不應該被阻止的流量,那麼很可能是… 防火牆(或特定規則)可能是問題的根源。 而不是傳統的防毒軟體。
防火牆正常運作所需的服務
防火牆似乎失效(或Windows顯示異常狀態)的另一個原因是: 部分關鍵服務中斷若要使「進階安全性 Windows 防火牆」正常運作,必須執行以下服務:
- 基礎過濾器馬達(BFE)
- Windows 防火牆
- 群組原則客戶端
- 用於 IKE 和 AuthIP 的 IPsec 金鑰建立模組
- IP助理
- IPsec策略代理
- 網路位置識別
- 網路清單服務
如果這些服務中的任何一項已停用或出現錯誤,防火牆可能會介入。 未正確應用規則無法識別當前網路設定文件,甚至無法開啟高級配置控制台而不會出現錯誤。
在這種情況下,如果您發現奇怪的連接問題或介面顯示的內容與實際情況不一致,最好前往… 服務管理員 並確保所有這些功能都處於活動狀態並設定為自動啟動(託管環境中的特殊情況除外)。
當罪魁禍首是防毒軟體或第三者防火牆時
除了 Windows 防火牆之外,許多問題也源自於 具有整合防火牆的防毒軟體 例如 Avast、Bitdefender、ESET 等。有時,Windows 操作中心/安全中心會偵測到它們已安裝,但會顯示「Avast 防毒軟體已停用」或「防火牆已停用」之類的訊息,而實際上它們正在執行。
為了排除 Windows 警告只是與防毒軟體通訊故障的可能性,首先要檢查產品本身是否顯示: “這支隊伍受到保護”許可證已激活,並且應用程式和病毒庫均已更新。
如果防毒軟體包含 自有防火牆 (例如 Avast Premium Security 或 ESET Internet Security),進入其設定並檢查防火牆是否已啟用(通常以綠色/開啟的開關顯示)。如果此處已設定為開啟,但 Windows 顯示為已停用,則問題通常出在… WMI儲存庫Windows 就是從這裡取得安全解決方案的狀態資訊的。
例如,對於 ESET 來說,您可以使用諸如視窗之類的工具。 排查網路存取問題此工具會顯示所有被防火牆阻止的網路連接,並允許您以引導的方式建立例外。您也可以使用 互動模式 ESET 防火牆可讓您在連線發生時接受或拒絕連接,並根據實際流量建立自訂規則。
如果你安裝了第三方防火牆,停用該防火牆後問題暫時消失,但僅停用 Windows 防火牆後問題仍然存在,那麼很明顯, 正是這種產品切斷了聯繫。在這種情況下,你的工作是調整他們的規則(或考慮更改解決方案),而不是觸摸微軟防火牆。
為什麼禁用防火牆不是一個好主意(特定測試除外)
許多人在猶豫不決時,會選擇最簡單的方式: 停用防火牆 讓我們來看看這樣「一切是否正常」。這可以作為一次性測試,以確認問題是否出在這裡,但將其永久關閉就像… 離開家時請打開門窗。.
如果沒有防火牆,你電腦的所有連接埠都會暴露在外,處於開放或可存取狀態,這樣你就更容易成為網路攻擊的受害者。 惡意軟體、入侵或自動掃描防火牆的作用正是控制哪些連接埠可見、哪些連接埠不可見,以及哪些應用程式可以使用網路。
如果您懷疑是防火牆導致了問題,合理的做法是: 暫時停用幾分鐘即可。 為了檢查問題是否消失。如果執行此操作後一切正常,則可以確認防火牆(無論是 Windows 防火牆還是第三方防火牆)是罪魁禍首,那麼您應該查找相應的規則或例外;不要將其關閉。
總之,如果你一直在稍微違反規則,並且開始出現一些奇怪的行為,請記住,你總是可以… 將防火牆恢復為預設值 從 Windows 控制臺本身執行此操作,可將設定還原為原始系統狀態(儘管在業務環境中將重新套用網域原則)。
一般來說,防火牆的作用是提供保護,而不是成為持續的障礙。如果您發現只有在禁用防火牆的情況下才能正常工作,那麼顯然是配置方面出了問題,需要徹底檢查。
開放港口的風險與效益
這 網路連接埠 它們就像網路連接上的編號連接埠。許多服務(例如線上遊戲、視訊通話、NAS 伺服器、P2P 應用程式等)需要開放某些連接埠才能正常運行,但這並不意味著開放所有連接埠是個好主意。 一切都處於失控狀態.
當你保持未使用的連接埠開放時,就留下了可供他人利用的入口點。 惡意軟體或攻擊者許多惡意程式碼會尋找特定的連接埠來發動攻擊; 入侵警報 路由器可以提醒您注意存取嘗試;成功入侵路由器可能會危及網路上的所有裝置:DNS 修改、中間人攻擊、利用路由器進行 DoS 攻擊、建立模仿您網路的虛假 Wi-Fi 網路等等。
然而,有時開放端口是必要的:例如,為了 線上玩 用於需要與遠端伺服器通訊的主機或PC遊戲;提高P2P應用程式的速度;允許遠端存取NAS或家庭伺服器;或用於 視訊通話程式 例如 Skype,才能流暢運作。
關鍵在於… 僅開放必要的港口,盡可能減少通行目的地,並採取額外的安全措施。 (例如,更新簽章、更新系統、設定強密碼等)。任何與新打開的端口相關的異常症狀都應引起您的注意,以判斷防火牆是否正確處理了該端口,或者是否有其他應用程式正在過濾該流量。
例如,如果您在為遊戲開啟連接埠後仍然遇到斷線問題,請檢查您的防火牆、路由器和防毒軟體。許多此類應用程式會自動建立規則,但有些則需要手動設定。 手動新增例外.
連接埠轉送及其與防火牆的關係
El 連接埠轉送 連接埠轉送是一種允許外部使用者透過網際網路存取區域網路 (LAN) 內服務的技術,該服務通常位於啟用了 NAT 功能的路由器之後。其實現方式是將路由器上的 WAN 連接埠重新導向到內部電腦的對應連接埠。
這通常用於允許外部人員訪問某個地方。 NAS伺服器、Web伺服器、專用遊戲伺服器、遠端桌面等等。問題在於,即使你在路由器上轉送流量,如果 Windows 有… 您的防火牆已封鎖該連接埠流量仍然無法到達應用程式。
在 Windows 10/11 中,您可以透過「Windows Defender 進階安全防火牆」進行管理。您可以在那裡找到相關資訊。 參賽規則 (針對進站車輛)和 退出規則 (就其輸出而言)。連接埠轉送通常指的是入站流量,因此您應該建立一個入站規則,允許相應的連接埠和協定(TCP 或 UDP)。
建立新的連接埠規則時,您可以允許“所有本機連接埠”,也可以指定一個連接埠或連接埠範圍。理想情況下, 僅開啟所需的特定端口選擇使用 TCP 還是 UDP,然後指定它將套用於哪些網路設定檔(網域、私有或公用)。最後,為其指定一個描述性名稱,以便於識別。
如果這樣做之後仍然無法建立正常連接,請檢查防火牆日誌,查看該連接埠的封包是否被丟棄,並進行驗證。 沒有其他先前的規則阻礙這種情況。 同樣的流量,但優先順序更高。
使用 Netsh 控制 Windows 防火牆
當圖形介面無法正常工作或需要自動化任務時,您可以求助於 Netsh(網路 Shell)這是一個Windows自帶的命令列實用程式。透過它,您可以啟用或停用防火牆、建立特定連接埠的規則、刪除規則,甚至恢復預設值。
以管理員身份開啟命令提示字元或終端,然後輸入 netsh advfirewall 您會看到一組可用來控制防火牆的指令。例如,要 在目前設定檔中啟用防火牆 你可以使用 netsh advfirewall set currentprofile state on.
如果要透過命令列啟用連接埠 80 的入站流量,可以執行類似這樣的命令: netsh advfirewall firewall add rule name="Open Port 80" dir=in action=allow protocol=TCP localport=80這將建立一個入站規則,允許該連接埠上的 TCP 流量。
這也有可能 刪除規則 對於程式或端口,或直接重置所有設置 netsh advfirewall reset如果您進行了大量測試更改,並且防火牆開始以難以理解的方式運行,這將非常有用。
如果在完全重置設定後,您的連線問題消失了,那麼您可以相當肯定: 之前的防火牆規則導致了故障 倒不是防毒軟體或其他系統組件的問題。
網路遊戲、防毒軟體和連線中斷
難以區分罪犯的常見案例之一是: 線上玩經常出現斷線、延遲飆升、遊戲無法連接伺服器或運行不久即崩潰的情況。通常有多種因素會導致這種情況:防火牆、防毒軟體、路由器連接埠、遊戲插件、VPN 等。
問題通常是由於… 防毒軟體將遊戲或其某些插件誤報為病毒。換句話說,即使行為合法,它也會將其識別為可疑行為,並阻止對網路或可執行檔案的存取。這也有可能是由於內建防火牆配置過於嚴格造成的。
第一個實際測試是停用 防毒軟體和/或防火牆將運作幾分鐘。 (務必小心,此操作僅用於測試)然後啟動遊戲。如果一切突然運作正常,表示問題出在這些安全工具上。下一步是創建一個 遊戲可執行檔的例外情況 如有必要,請開啟開發者文件中指定的連接埠。
另一點很重要,那就是保持 所有內容均已更新作業系統、遊戲、防毒軟體、網路驅動程式等等。一款老遊戲搭配過時的系統和較新的防毒軟體,是導致各種奇怪衝突、崩潰和相容性錯誤的完美組合。
我們還需要密切注意… 附加元件或模組 遊戲作弊軟體,尤其是非官方的作弊軟體,可能會觸發防毒軟體和遊戲本身的警報(因為遊戲會認為你在作弊),導致你被封鎖,甚至… 您的帳號將會被封鎖如果問題是在安裝模組後立即出現的,請卸載該模組以查看是否是其導致的問題。
VPN、安全中心和防火牆偵測
這 VPN 它們又增加了一層複雜性。當你使用 VPN(尤其是免費 VPN)瀏覽網頁時,連線不穩定是很常見的,而且防毒軟體或防火牆會將這種流量視為可疑流量,導致網路中斷或速度變慢。
如果你發現只有在啟用 VPN 時才會出現所有問題,但是 關掉電源後就一切正常了。衝突很可能源自於 VPN 和安全軟體之間的互動。一般來說,出於安全性和效能方面的考慮,建議避免在遊戲或執行敏感應用程式時使用免費 VPN。
另一方面, 操作中心/Windows 安全性中心 它依賴 WMI 來確定哪些防毒軟體和防火牆處於活動狀態。如果 WMI 儲存庫損壞或 WMI 服務無法正常啟動,即使應用程式本身顯示並非如此,它也可能顯示 Windows 防火牆已關閉或防毒軟體已停用。
在這種情況下,如果您發現 Windows 提示您的電腦不受保護,但打開防毒軟體後一切正常,請檢查您是否需要… 修復 WMI 儲存庫 在對防火牆進行任何進一步更改之前,請先遵循安全提供者的指示。
在管理團隊中,同樣重要的是要考慮到這一點: 該組織可以頒布指令 他們可能會停用 Windows 防火牆並強制您使用其他防火牆,或阻止您嘗試進行的某些變更。如果點擊「啟動」按鈕沒有任何反應,則可能是您的公司已將其集中停用。
當所有這些因素綜合起來時,要區分問題究竟源自於 Windows Defender 防火牆、第三方防火牆、路由器還是防毒軟體似乎很困難,但是,如果你 遵循邏輯順序 (檢查防火牆的實際狀態,查看規則和端口,查看日誌和服務,短暫嘗試禁用組件並記下錯誤何時消失),您可以很好地縮小故障源的範圍並進行調整,而不會放棄這些工具提供的保護。
指數
- 1 基本概念:防毒軟體、防火牆和網路設定檔
- 2 如何檢查問題是否出在 Windows 防火牆上
- 3 查看 Windows 防火牆封鎖了哪些程式和連接埠。
- 4 從外部檢查連接埠:您會收到訊號和其他線索
- 5 防火牆規則的工作原理以及為何它們有時會“超前於自身”
- 6 日誌活動:防火牆日誌、auditpol 和 netstat
- 7 防火牆正常運作所需的服務
- 8 當罪魁禍首是防毒軟體或第三者防火牆時
- 9 為什麼禁用防火牆不是一個好主意(特定測試除外)
- 10 開放港口的風險與效益
- 11 連接埠轉送及其與防火牆的關係
- 12 使用 Netsh 控制 Windows 防火牆
- 13 網路遊戲、防毒軟體和連線中斷
- 14 VPN、安全中心和防火牆偵測

從小就對科技充滿熱情。我喜歡了解該領域的最新動態,最重要的是,進行交流。這就是為什麼我多年來一直致力於技術和視頻遊戲網站的交流。您可以找到我撰寫的有關 Android、Windows、MacOS、iOS、任天堂或您想到的任何其他相關主題的文章。