- Jellyfin 本身並不會整合 OIDC;官方文件中提到的方法是使用官方 LDAP 外掛。
- Authentik 需要 LDAP 提供者、Outpost 和專用服務帳戶。
- 服務帳戶需要擁有搜尋整個 LDAP 目錄的權限。
- LDAPS 可保護憑證;它可防止永久停用憑證驗證。

將 Authentik 連接到 Jellyfin 後,您可以使用儲存在身分平台中的帳戶存取媒體伺服器。這樣,您無需為每個家庭成員、員工或授權使用者在 Jellyfin 中手動建立和維護不同的密碼。
首先需要明確一點,目前文檔中記錄的整合使用 使用官方 Jellyfin 插件的 LDAP此方法集中管理憑證並允許自動建立用戶,但它不像 OIDC 登入那樣具有重定向和一鍵存取功能。
Jellyfin 本身不包含外部身分驗證功能。要將其與 Authentik 連接,您需要一個 LDAP 提供者、一個 LDAP Outpost 以及一個具有目錄查詢權限的服務帳戶。此外,建議您維護一個本機管理員帳戶,以便在整合停止工作時登入。
集中帳戶並不能取代其他基本措施,例如 使用安全的密碼管理器啟用加密連接,限制服務在互聯網上的暴露。
LDAP 還是 OIDC:應該使用哪一種方法?
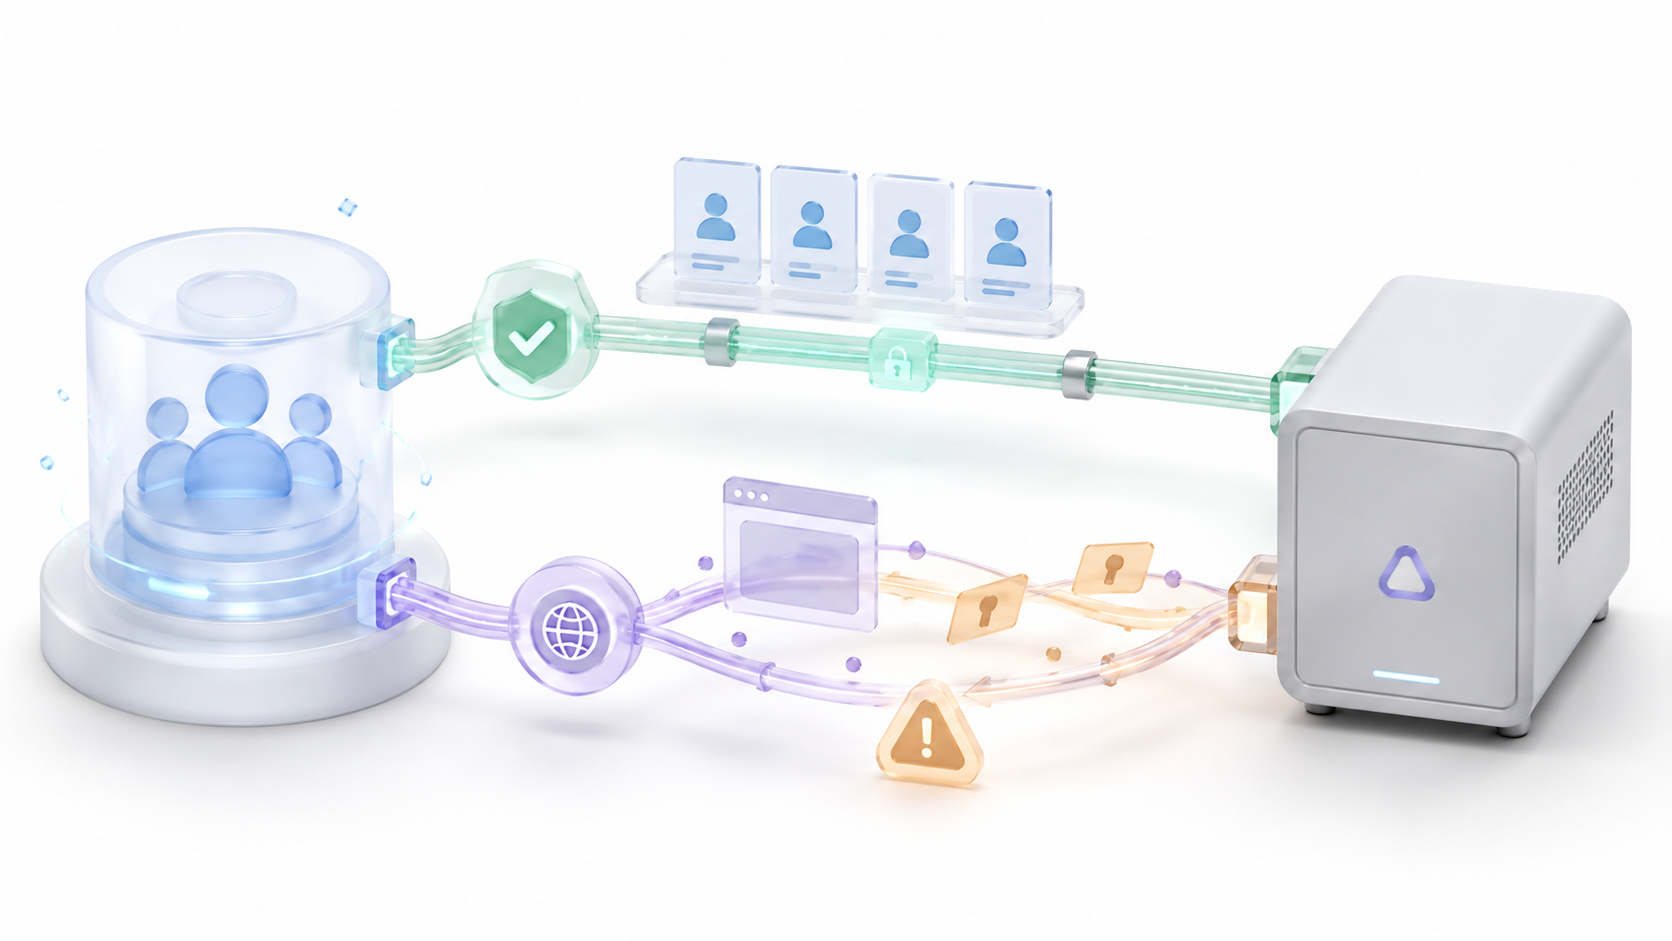
推薦的新安裝路線是 Authentik LDAP 提供者與 Jellyfin LDAP 驗證外掛程式搭配使用該外掛程式屬於 Jellyfin 項目,出現在其目錄中,允許使用者透過 LDAP 目錄進行身份驗證,並在首次存取時自動建立帳戶。
還有一個名為「社群插件」的 jellyfin-plugin-sso 它增加了對 OIDC 和 SAML 的兼容性。然而,其程式碼庫已於 2026 年 5 月 12 日存檔;該專案本身將其描述為 alpha 版本軟體,其功能主要限於 Web 介面或與 Quick Connect 相容的用戶端。
所以, OIDC不應被推薦為生產方面的替代方案。 在為目前版本的 Jellyfin 提供維護良好且相容的實作之前,本指南重點介紹 LDAP,這是 Authentik 記錄的過程。
將 Authentik 與 Jellyfin 連結所需的內容
在開始之前,請確保您已準備好以下組件:
- 一個實例 Authentik 已更新且易於訪問 來自 Jellyfin 網路。
- 已安裝 Jellyfin 並可存取管理面板。
- 擁有創建應用程式、提供者、群組、角色和前哨站的管理權限。
- DNS 解析或 Jellyfin 與 LDAP Outpost 之間的直接連線。
- 如果您將使用 LDAPS,則需要有效的憑證或內部憑證授權單位。
- 一個用於復原的本機 Jellyfin 管理員帳戶。
如果兩個服務都運行在 Docker 容器中,它們可以透過共用網路中的服務名稱進行通訊。如果它們位於不同的機器上,Jellyfin 應該能夠解析服務名稱或存取 LDAP Outpost 位址。
請勿將 LDAP 連接埠直接暴露給 Internet。只需能夠從 Jellyfin 和其他被授權使用該目錄的服務存取 Outpost 即可。
如何在 Authentik 中建立應用程式和 LDAP 提供者


登入 Authentik 管理介面並打開 應用程式 > 應用程式點選建立新申請的選項,並完成精靈:
- 請輸入一個描述性名稱,例如:
Jellyfin. - 選擇 LDAP 提供者 作為一種供應商。
- 為該整合定義一個唯一的基本 DN。
- 選擇合適的授權流程和連結流程。
- 保存應用程式和提供者資訊。
例如,您可以使用:
dc=example,dc=com用戶將顯示在:
ou=users,dc=example,dc=com這些小組將在以下網址提供:
ou=groups,dc=example,dc=com基本 DN 可以不同,但在 Authentik、Jellyfin 和所有 LDAP 過濾器中必須完全匹配。如果您有多個 LDAP 供應商, 每個提供者必須使用不同的基本DN.
如何部署和關聯 LDAP Outpost
LDAP 提供者不會直接從 Authentik 核心監聽以公開目錄;您需要部署一個 LDAP 前哨站.
- 打開 應用 > 前哨站.
- 建立一個新的前哨站。
- 選擇 LDAP 作為一種類型。
- 選擇合適的 Docker 整合、Kubernetes 或手動部署。
- 將 Jellyfin 應用程式新增至已選應用程式清單。
- 儲存設定並驗證前哨站是否正常運作。
如果您使用 Docker Compose 安裝了 Authentik,並且它擁有對 Docker 套接字的存取權限,則該平台可以自動管理 Outpost 容器。如果您想要控制其網路和端口,也可以手動部署。
關聯應用程式這一步驟至關重要。如果 Outpost 未選擇 Jellyfin 應用程序,則無法正常運作。 不會公開對應的 LDAP 提供者.
如何配置 LDAPS 並保護憑證
LDAP 連接埠無需加密即可運作。 389但是,這些憑證將無法透過 TLS 進行保護。對於生產環境部署,請進行以下配置 LDAPS 連接埠 636.
在 Authentik LDAP 提供者中,選擇憑證並進行設定。 TLS 伺服器名稱 例如,為了與 Jellyfin 使用的名稱保持一致:
ldap.example.comJellyfin 必須信任頒發該憑證的憑證授權單位。如果您使用的是內部 CA,請將其憑證掛載到 Jellyfin 容器中,並使用對應欄位選擇該檔案。 LDAP 根 CA 路徑.
選項 跳過 SSL/TLS 驗證 它可以用於臨時診斷內部證書,但不應保持啟用狀態。禁用驗證會使 Jellyfin 接受不受信任的證書,並降低其抵禦中間人攻擊的能力。
如何建立 Jellyfin 服務帳戶
Jellyfin 需要技術身分才能執行目錄搜尋。請勿使用人工管理員帳戶,請建立新帳戶。 專門用於 Jellyfin 的服務帳戶:
- 打開 目錄 > 用戶.
- 按 新用戶 並選擇 服務帳戶.
- 輸入類似這樣的名稱
ldap_service_account. - 配置應用程式密碼過期時間。
- 複製產生的密碼並保存在安全的地方。
使用範例中的基本 DN,可分辨名稱 (DN) 將是:
cn=ldap_service_account,ou=users,dc=example,dc=com產生的憑證是 應用程式密碼 此功能適用於需要使用者名稱和密碼的整合。請勿將其替換為 API 令牌,因為這些令牌旨在對 Authentik API 的 HTTP 請求進行身份驗證。
如何授予搜尋 LDAP 目錄的權限
新建立的服務帳戶無法自動查詢所有使用者。您必須授予其權限。 搜尋完整的 LDAP 目錄:
- 打開 目錄 > 角色.
- 建立一個名為「角色」的頁面,例如:
LDAP Search. - 輸入角色並新增服務帳戶。
- 打開 應用程式 > 提供者.
- 選擇 Jellyfin 的 LDAP 提供者。
- 存取該選項卡 權限.
- 按 分配物件權限.
- 選擇角色並激活 搜尋完整的 LDAP 目錄.
如果您使用綁定或策略限制了對應用程式的訪問,請確保: 服務帳戶擁有使用 LDAP 應用程式的權限否則,綁定可能無法完全生效或被拒絕。
如何建立使用者群組和管理員群組
為防止任何 Authentik 帳戶存取 Jellyfin,請專門為其使用者建立一個群組:
jellyfin_users僅新增需要存取媒體伺服器的帳戶。如果您還想透過 LDAP 指派管理權限,請建立另一個群組:
jellyfin_admins管理員也應該屬於 jellyfin_users否則,在 Jellyfin 檢查管理過濾器之前,通用過濾器可能會將它們排除在外。
使用範例中的基本 DN,兩個群組的完整名稱將為:
cn=jellyfin_users,ou=groups,dc=example,dc=com
cn=jellyfin_admins,ou=groups,dc=example,dc=com
如何在 Jellyfin 中安裝 LDAP 驗證插件
- 使用本機管理員帳號登入 Jellyfin。
- 打開 管理面板.
- 進入 插件 > 目錄.
- 搜尋並安裝 LDAP 身份驗證.
- 如果出現提示,請重新啟動 Jellyfin。
- 返回“插件”並打開設定。 LDAP 身份驗證.
在變更驗證之前,請確認您可以使用另一個本機管理員帳戶登入。 請勿轉換或替換您唯一的恢復帳戶 直到整合經過全面測試。
如何在 Jellyfin 中設定 LDAP 伺服器
在該部分 LDAP 伺服器設定 請輸入以下值,並根據您的領域進行調整:
- LDAP 伺服器:
ldap.example.com. - LDAP連接埠:
636. - 安全 LDAP: 活性。
- LDAP綁定使用者:
cn=ldap_service_account,ou=users,dc=example,dc=com. - LDAP綁定使用者密碼: 服務帳戶應用程式密碼。
- 用於搜尋的 LDAP 基本 DN:
dc=example,dc=com. - LDAP 根 CA 路徑: 如果適用,則路由到內部 CA。
按 儲存並測試 LDAP 伺服器設置Jellyfin 必須成功確認連線、綁定和基本 DN 搜尋測試後才能繼續。
如果您在隔離的網路上暫時使用不含 TLS 的 LDAP,則連接埠將是 389 “安全 LDAP”選項將保持停用狀態。在這種情況下,沒有證書需要驗證,因此 跳過 SSL/TLS 驗證並不能解決任何連線錯誤。.
如何配置用戶搜尋
En LDAP 使用者設定 引入限製成員存取權限的篩選器 jellyfin_users:
(memberOf=cn=jellyfin_users,ou=groups,dc=example,dc=com)然後配置屬性:
- LDAP 搜尋屬性:
uid, cn, mail, displayName. - LDAP Uid 屬性:
uid. - LDAP 使用者名稱屬性:
cn.
若要在建立帳戶時指派管理員,您可以新增此篩選器。 LDAP 管理員篩選器:
(memberOf=cn=jellyfin_admins,ou=groups,dc=example,dc=com)按 儲存並測試 LDAP 過濾器設置Jellyfin 將顯示有多少使用者和管理員符合篩選條件。
管理篩選器主要用於 Jellyfin 建立使用者時。切勿想當然地認為後續對用戶群組的任何變更都會立即更新其所有權限。 人工審核現有帳戶 修改組或篩選條件後。
如何啟用自動庫創建和訪問
在該部分 Jellyfin 使用者設定 積極的 啟用使用者建立功能這樣,您首次登入時即可在 Jellyfin 中自動建立一個有效的 Authentik 帳戶。
同時選擇新用戶將獲得的媒體庫。如果您不定義此存取權限,身份驗證可能正常,但使用者登入 Jellyfin 後將無法觀看電影、電視節目或收聽音樂。
儲存變更並重新啟動 Jellyfin。然後使用該選項 查詢用戶 該插件會在關閉管理會話之前檢查是否能夠找到特定帳戶。
如何驗證整合是否有效
請依以下順序執行檢查:
- 從插件設定中測試連接、綁定和基本搜尋。
- 嘗試使用使用者和管理員篩選器。
- 手動檢查帳戶 查詢用戶.
- 退出登錄,然後使用您的 Authentik 用戶名登入。
- 檢查 Jellyfin 是否自動建立帳戶。
- 檢查圖書館存取權限和管理權限。
在這種配置下,您必須使用以下方式登入: 使用者名稱本指南中使用的屬性和篩選器集未啟用透過電子郵件地址存取的功能。
您也可以直接從另一個系統測試 Outpost。 ldapsearch:
ldapsearch -x \
  -H ldaps://ldap.example.com:636 \
  -D 'cn=ldap_service_account,ou=users,dc=example,dc=com' \
  -W \
  -b 'dc=example,dc=com' \
  '(memberOf=cn=jellyfin_users,ou=groups,dc=example,dc=com)'
選項 -W 它會要求輸入密碼,但不會將密碼記錄在終端歷史記錄中。
如何將 MFA 與 Authentik 和 LDAP 結合使用
LDAP 無法提供與 OIDC 相同的體驗,但 Authentik 提供者支援 LDAP。 基於程式碼的多因素身份驗證要使用它,您必須啟動相應的相容性,並在連結流程中新增身份驗證器驗證階段。
在此場景下,Authentik 支援 Duo、TOTP 和靜態身份驗證器。使用者輸入密碼和驗證碼,兩者之間以分號分隔:
contraseña;123456WebAuthn 和簡訊驗證碼與 LDAP 綁定不相容。在強制使用 MFA 之前,請在使用者使用的 Jellyfin 用戶端上測試流程,因為其體驗不如 OIDC 重定向那麼流暢。
透過 OIDC 訪問會發生什麼情況
OIDC 提供更便利的登入方式、重定向到 Authentik 的功能,以及與 TOTP 或安全金鑰等驗證方式的無縫整合。問題在於… Jellyfin 目前尚未將其作為原生身份驗證提供者整合。.
舊版社群插件 jellyfin-plugin-sso 它允許透過 OIDC 配置 Authentik,但其程式碼庫已存檔,作者本人也將其標記為 alpha 版本軟體。此外,它還存在客戶端功能限制、登入問題和版本相容性問題。
鑑於上述原因,不建議在未審核程式碼、未檢查維護良好的分支版本、未測試每次 Jellyfin 更新的情況下,基於此插件建立新的生產環境。對於優先考慮穩定性的家庭或企業環境, LDAP 仍然是官方認可的途徑.
Authentik 與 Jellyfin 連線時常見的錯誤
Jellyfin 無法連線到 LDAP Outpost
請確認 Outpost 正在運行,已為其分配 Jellyfin 應用程序,並且 Jellyfin 容器或機器可以解析伺服器名稱。此外,請檢查連接埠和防火牆規則。
測試結果顯示憑證無效
驗證服務帳戶的完整DN並使用您的 應用程式密碼請勿輸入 API 令牌。此外,如果您配置了限制性綁定,請驗證該帳戶是否具有存取應用程式的權限。
連線正常,但基礎搜尋失敗。
Jellyfin 基本 DN 必須與 LDAP 提供者中設定的 DN 完全一致。請檢查逗號和組成部分。 dc 以及任何新增的組織單位。
Jellyfin 找不到任何用戶
確認服務帳戶擁有權限 搜尋完整的 LDAP 目錄使用者所屬 jellyfin_users 並且該過濾器包含群組的完整 DN。
LDAPS證書不被接受
Jellyfin 使用的名稱必須與 TLS 伺服器名稱和憑證名稱一致。如果您使用的是私有 CA,請在 Jellyfin 中掛載其憑證並設定 LDAP 根 CA 路徑。請勿停用驗證。
用戶可以進行身份驗證,但看不到內容。
請查看該部分 圖書館訪問 外掛程式及其在 Jellyfin 中建立的帳戶的權限均由外掛程式本身控制。身份驗證和庫存取權限是獨立的配置。
jellyfin_admins 群組的成員不享有管理權限
檢查它是否也屬於 jellyfin_users如果在設定管理篩選器之前該帳戶已存在,請手動調整其權限,或使用新帳戶重試。
使用使用者名稱登入有效,但使用電子郵件地址登入無效。
推薦配置使用 cn 作為用戶名。使用您的 Authentik 帳戶名登錄,或有意識地修改屬性並測試其行為,然後再將其套用到所有使用者。
Authentik 更新後,整合功能停止運作。
主實例及其前哨站必須保持版本相容。請同時更新這兩個組件,檢查系統任務,並確認前哨站已重新連接。
任何人都不允許進入 Jellyfin。
使用為復原而保留的本機管理員帳戶。查看日誌。 管理 > 控制台 > 日誌 在修改使用者或刪除設定之前,請檢查 LDAP 插件條目。
透過 LDAP 將 Authentik 連接到 Jellyfin,可以集中管理使用者、使用使用者群組控制存取權限,並自動建立媒體伺服器帳戶。整合需要正確配置 Jellyfin 所使用的提供者 Outpost、服務帳戶、搜尋權限和篩選器。
最重要的是不要將集中式驗證與單一登入 (SSO) 混淆。 LDAP 允許您在不同的服務中使用相同的憑證,但它不提供 OIDC 提供的重定向和一鍵存取功能。相反,它使用 Jellyfin 專案維護的插件和 Authentik 文件中記錄的配置。
指數
- 1 LDAP 還是 OIDC:應該使用哪一種方法?
- 2 將 Authentik 與 Jellyfin 連結所需的內容
- 3 如何在 Authentik 中建立應用程式和 LDAP 提供者
- 4 如何部署和關聯 LDAP Outpost
- 5 如何配置 LDAPS 並保護憑證
- 6 如何建立 Jellyfin 服務帳戶
- 7 如何授予搜尋 LDAP 目錄的權限
- 8 如何建立使用者群組和管理員群組
- 9 如何在 Jellyfin 中安裝 LDAP 驗證插件
- 10 如何在 Jellyfin 中設定 LDAP 伺服器
- 11 如何配置用戶搜尋
- 12 如何啟用自動庫創建和訪問
- 13 如何驗證整合是否有效
- 14 如何將 MFA 與 Authentik 和 LDAP 結合使用
- 15 透過 OIDC 訪問會發生什麼情況
- 16 Authentik 與 Jellyfin 連線時常見的錯誤
