- TrustedInstaller 是 Windows 模組安裝程式服務,用於保護和更新關鍵的作業系統檔案。
- 只有 TrustedInstaller 和一些服務群組才能修改 Windows Defender 或核心二進位等元件。
- 更改 TrustedInstaller 管理的擁有者和權限會降低安全性,並可能損害 Windows。
- 在修改受保護的檔案之前,建議使用 SFC、DISM 等工具以及特定的反惡意軟體解決方案。
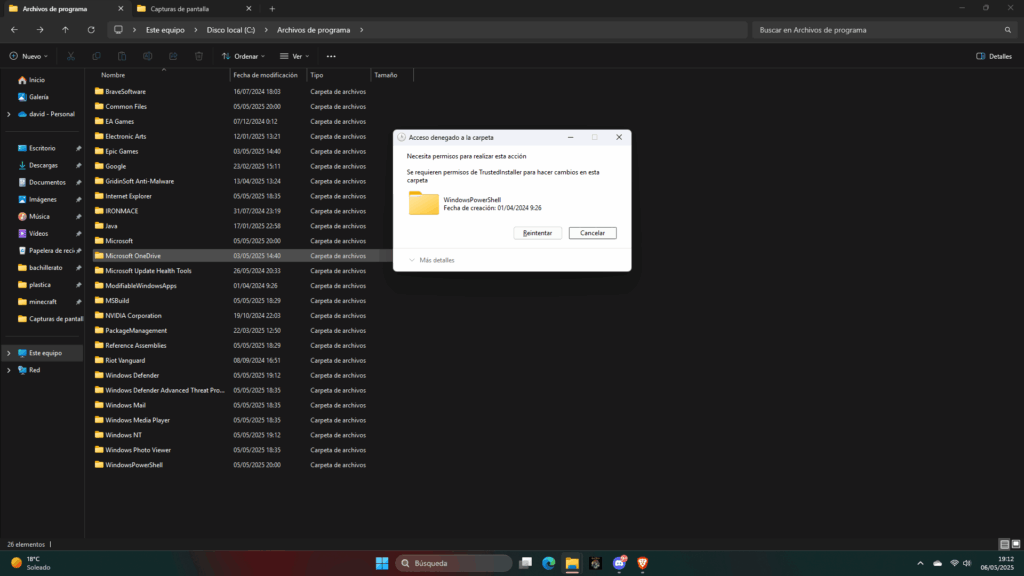
如果您曾經嘗試刪除或修改 Windows 文件,並收到一條訊息提示您需要 TrustedInstaller 權限你並不孤單。這個Windows組件引發了很多疑問,因為它看起來好像會“鎖定一切”,但實際上,它是保護系統的關鍵組成部分。
同時,一些用戶注意到他們的電腦運行速度變慢了,他們發現 TrustedInstaller.exe 佔用大量內存 或者 CPU,或者他們在調查潛在惡意軟體時發現屬於該所有者的資料夾。安全專家和滲透測試人員在想要停止諸如此類的服務時也會遇到 TrustedInstaller。 Windows Defender 或修改系統二進位檔案以進行滲透測試。
TrustedInstaller 進程是什麼?它的用途是什麼?
TrustedInstaller.exe 是 Windows 模組安裝程式服務的執行檔。這是微軟官方的一個元件,屬於所謂的 Windows 資源保護 (WRP)此機制負責保護重要的系統檔案、登錄項目和其他關鍵資源,防止其被輕易修改。
它的主要任務是管理 安裝、修改和刪除 Windows 元件: Windows 更新新的系統功能、補丁、核心 .dll、.sys 和 .exe 檔案等。當 Windows 需要更新這些受保護的項目之一時,它會啟動 TrustedInstaller 服務,進行必要的更改,然後通常會停止服務。
如果你查看許多系統檔案的屬性,例如舊版 Windows 中的經典計算器,你會發現… 文件所有者是 TrustedInstaller即使您是管理員,或擁有 SYSTEM 權限,您也無法在未先透過此服務施加的保護之前刪除或取代這些檔案。
TrustedInstaller 也充當 系統的特殊“服務組”從 Windows Vista 開始,Windows 內部使用服務安全性識別碼 (Service SID) 功能,將每個服務與一個類似「NT SERVICE\ServiceName」的安全性識別碼關聯起來。以 TrustedInstaller 為例,當您使用 PowerShell 和 Get-Acl 等工具查詢權限或 ACL 時,群組會顯示為「NT SERVICE\TrustedInstaller」。
多虧了這些合成群組,每個服務都可以獲得對檔案、註冊表項、管道和其他可保護物件的非常細粒度的權限,而無需總是使用系統的通用帳戶。 TrustedInstaller 的權限甚至比 SYSTEM 還要高。 關於它所控制的資源,正是為了讓它能夠不受限制地更新或修復系統。
TrustedInstaller 與 Windows 更新和 Windows Defender 的關係
實際上,TrustedInstaller 主要在系統需要時發揮作用。 安裝 Windows 更新或修改受保護的元件通常情況下,在 Windows 更新執行時間、新增或刪除 Windows 功能時,或在某些系統修復作業期間,您會看到它處於活動狀態。
一個非常明顯的例子是它與…的互動 Windows Defender (WinDefend 服務和 MsMpEng.exe 進程)。 Defender 是微軟內建的防毒軟體,它擁有自己的服務,服務群組為「NT SERVICE\WinDefend」。為了更新防毒軟體,有時需要暫時停止其服務並取代引擎文件,例如 mpengine.dll。
如果您查看 Windows Defender 服務的存取控制清單 (DACL),您會發現 只有服務本身和 TrustedInstaller 擁有完全控制權。 要停止並修改它。管理員群組和 SYSTEM 帳戶都無法使用標準權限直接停止 WinDefend;這樣做是為了加強系統安全性,防止惡意軟體試圖停用防毒軟體。
對於攻擊型安全專業人員來說,這成了一個有趣的挑戰。許多滲透測試人員發現,即使擁有管理員權限甚至 SYSTEM 權限, 他們無法停止 MsMpEng.exe 因為它是一個受保護的進程(PPL)。即使擁有調試權限(SeDebugPrivilege),也很難打開它的令牌,這使得竊取其安全上下文變得更加複雜。
相較之下,TrustedInstaller.exe 進程雖然至關重要, 在許多版本中,它不受PPL保護。 這是 Windows 的特性。這被認為是一個「特性」而不是一個缺陷,因為它使得其他系統元件更容易使用某些 API 來操作它,只要它們擁有打開該進程並使用其令牌的適當權限(例如 SeDebugPrivilege)。
與 TrustedInstaller 相關的令牌、群組和權限提升
在 Windows 安全性中, 存取令牌是用於標識進程或執行緒的物件。 當您想要與受保護的資源互動時,就需要這樣做。這相當於在夜總會門口出示您的身份證:它表明了您的身份、所屬群體、權限以及完整性級別(低、中、高、系統等)。
此令牌儲存諸如以下資料: 所有者用戶,以及該進程所屬的群組權限清單和完整性等級。當進程嘗試存取檔案或服務時,系統會將其令牌資訊與物件的存取控制清單 (DACL) 進行比較,以決定是否允許該操作。
權限提升攻擊的一個關鍵細節是,擁有足夠權限的進程可以… 冒充或複製他人的令牌如果您設法以 PROCESS_QUERY_INFORMATION 或類似權限開啟目標進程,並且您的帳戶具有 SeDebugPrivilege 等權限,則可以取得其令牌的句柄,並使用它來使您的進程以另一個進程的身份行事(模擬或複製令牌)。
對攻擊者來說,問題在於如何到達那個點。如果你嘗試 開啟 TrustedInstaller 進程的主令牌 身為管理員,您會發現這還不夠:該令牌的存取控制清單 (ACL) 並未授予您讀取或模擬該令牌的權限。只有以 SYSTEM 身份運行,您才能正確存取和使用該 TI 令牌。
因此,許多權限升級方法都涉及先從管理員權限跳到 SYSTEM 權限。一種經典的技巧是濫用諸如以下進程: Winlogon.exe它以 SYSTEM 帳戶身份在與互動式使用者相同的會話中運行,並且其令牌具有相對寬鬆的存取控制清單 (ACL)。如果您是管理員,則可以以模擬權限開啟 Winlogon 令牌,並將權限提升至 SYSTEM。
一旦進入 SYSTEM 系統,並啟用以下權限: SeDebugPrivilege可以使用足夠的權限(例如 PROCESS_QUERY_INFORMATION 甚至 PROCESS_ALL_ACCESS)開啟 TrustedInstaller 進程(如果它正在運行),並從中取得 TrustedInstaller 群組的令牌。利用該令牌,您可以以程式方式停止 WinDefend 等服務,這正是安全公告中公開的概念驗證證據所展示的內容。
還有其他更複雜的變體,例如 包含 TrustedInstaller 組的 Forge 代幣 雖然無法直接從 TrustedInstaller.exe 進程中竊取權限,也不能依賴不同的字串來取得 SYSTEM 權限,但其基本想法始終是操縱令牌和 ACL 以獲得該特權等級的存取權限。
為什麼你不應該輕易停用 TrustedInstaller 或篡改其權限
從家庭用戶甚至技術支援人員的角度來看,最重要的是要理解這一點: TrustedInstaller 對於 Windows 的穩定性和安全性至關重要。僅僅因為某個服務「令人討厭」就移除其權限或停用該服務,可能會導致系統無法使用,或至少無法正確更新。
如果您將系統檔案擁有者從 TrustedInstaller 變更為 Administrators,或者如果您修改 ACL 並授予權限 您的用戶對關鍵資源擁有完全控制權你正在削弱阻止惡意軟體和惡意程式替換關鍵檔案的屏障。此外,意外刪除受保護的 .dll 或 .sys 檔案可能會導致藍色畫面、啟動錯誤或其他異常的程式啟動問題。
還應該注意的是,TrustedInstaller 是以下組件的一部分: Windows 資源保護 (WRP)這可以防止對已簽名二進位檔案和核心元件進行不必要的修改。停用此功能會阻止系統在偵測到這些檔案損壞或未經授權的變更時進行正確的自我修復。
在滲透測試領域,這些特性被用來展示真正的弱點,但這是在受控框架內、實驗室環境中或經客戶明確許可的情況下進行的。 在個人電腦或工作電腦上複製攻擊性技術並不是一個好主意。 在不完全了解自己在做什麼,且沒有完整的備份來恢復系統的情況下。
即使在惡意軟體感染的情況下,例如當您偵測到一個看似惡意的資料夾出現時,也會發生這種情況。 TrustedInstaller 作為所有者通常來說,調查重現惡意軟體的過程並使用專門的反惡意軟體工具,比試圖「殺死」TrustedInstaller 或控制它所接觸的一切要明智得多。
TrustedInstaller、資源消耗和系統運作緩慢
另一個非常常見的問題是,為什麼 TrustedInstaller.exe 進程會突然出現在工作管理員中。 佔用大量 CPU 或記憶體 這會導致電腦運作速度暫時變得非常慢。這種情況通常發生在 Windows 正在搜尋、下載或安裝更新的時候。
大多數情況下,消費高峰是暫時的: TrustedInstaller 在 Windows 模組套用變更時會大量運作。一旦完成,資源使用率就會恢復正常水準。如果您的電腦記憶體較小或機械硬碟碎片化程度較高,則在這些過程中,運行緩慢的感覺會更加明顯。
如果您的瀏覽器或應用程式運作速度非常慢,並且您發現 TrustedInstaller 處於活動狀態,則您也應該檢查系統的整體運作狀況: 磁碟碎片、後台進程、自動啟動程序 以及潛在的感染。許多第三方應用程式會寫入註冊表和磁碟,產生無效條目和磁碟碎片,這會增加 TrustedInstaller 的負載,並給人一種系統過載的錯覺。
要查看發生了什麼,您可以開啟任務管理器。 Ctrl + Shift + Esc 檢查 CPU、記憶體、磁碟和網路選項卡。如果 Windows 模組安裝程式流程佔用資源過多,則可能正在忙於套用更新或修復元件。
只要沒有持續的錯誤,且能耗不會無故持續高位數小時, 通常的做法是讓程式自行完成。中途中斷 Windows 更新可能會導致比它試圖修復的問題更多的問題。
如何安全地處理受 TrustedInstaller 保護的文件
有時你將被迫 觸碰受 TrustedInstaller 保護的文件例如,您可能需要替換損壞的 .dll 文件、清理程序遺留的鎖定文件,或遵循特定的技術支援說明。在這種情況下,明智的做法是先嘗試使用內建的修復工具,然後再進行手動操作。
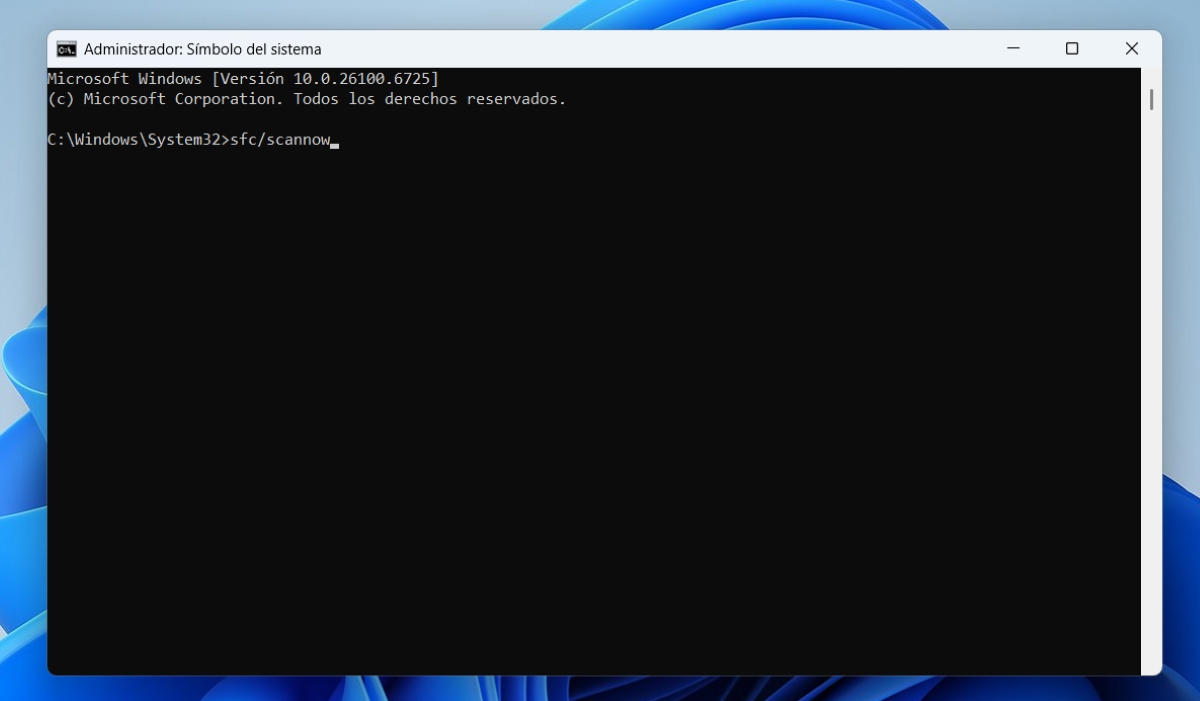
首要選項之一是運行 系統檔案檢查器 (SFC)這樣做:
1)以管理員權限開啟命令提示符點擊“開始”,在搜尋框中輸入“CMD”,右鍵單擊“cmd.exe”,然後選擇“以管理員身份執行”。如果您的Windows系統是出廠預裝版本,且您手邊沒有安裝光碟,系統將嘗試尋找必要的來源檔案。
2) 執行指令 SFC /SCANNOW 然後按回車鍵。掃描可能需要一些時間,尤其是在需要檢查的文件很多時,請耐心等待。 Windows 將掃描受保護的元件,並使用安裝在安裝光碟或製造商復原磁碟機上的副本修復任何損壞或遺失的關鍵檔案。
過程完成後,重新啟動電腦。 檢查錯誤是否仍然存在在許多情況下,這一簡單的步驟可以解決檔案鎖定、輕微損壞以及嘗試修改系統元素時出現的問題。
只有當標準工具(SFC、DISM、系統還原等)不起作用,而且你非常清楚自己在做什麼時,才有意義。 手動取得受保護檔案或資料夾的所有權 並更改權限,以便能夠重新命名、替換或刪除。
將 TrustedInstaller 的所有權更改為管理員:步驟和風險
如果在刪除或修改檔案時遇到需要 TrustedInstaller 權限的訊息,您可以將擁有者變更為 管理員 為了對其進行操作。在 Windows 系統中,典型的操作步驟如下,但前提是您了解其中的風險:
1)關閉缺少權限的通知 即使您使用的是管理員帳戶,也應該提示您需要 TrustedInstaller 權限。然後,找到您要修改的檔案或資料夾。
2) 右鍵點選檔案或資料夾 然後選擇“屬性”。在打開的視窗中,轉到頂部的“安全性”選項卡,然後單擊右下角的“高級選項”按鈕。
3) 在進階安全性選項中轉到“所有者”選項卡。您會看到目前所有者是 TrustedInstaller。按一下“編輯”按鈕,然後在可能的新擁有者清單中選擇“Administrators”。
如果您要處理整個資料夾而不是單一文件,將會出現一個對話框,讓您可以執行以下操作: “替換子容器和物件的擁有者”如果您希望所有檔案和子資料夾的擁有者均為 Administrators,請選取該核取方塊並接受變更。
按一下「確定」後,確認出現的警告。從那時起,目前所有者將是 Administrators 群組,而不是 TrustedInstaller。再次按一下「確定」關閉窗口,返回初始檔案或資料夾屬性畫面。
現在返回“安全性”選項卡,然後按一下“編輯”按鈕以變更權限。 選擇管理員群組 在群組或使用者名稱清單中,以及下方的權限區域中,選取「允許」列下的「完全控制」複選框。應用變更並確認可能出現的任何安全警告。
從那一刻起,你應該能夠… 刪除、重新命名或修改文件 或先前受 TrustedInstaller 保護的資料夾。但是,務必記住,任何此類變更都會降低系統安全性,並可能使其變得脆弱或不穩定,因此只能對非常特定的項目進行操作,並且必須在完全了解整個過程的情況下才能進行。
TrustedInstaller 與惡意軟體:典型案例及預防措施
有時,使用者會在任務管理器中發現可疑進程,例如: TextInputHost.exe 或其他名稱,經調查,這些名稱似乎與惡意軟體或不需要的軟體有關。嘗試刪除來源資料夾時,系統發現它們受 TrustedInstaller 保護,更改權限並刪除後,重新啟動後它們又重新出現。
資料夾有 TrustedInstaller 作為所有者並不意味著它是合法的。然而,這並不意味著您可以直接停用 IT 功能。更明智的做法是嘗試確定是哪個進程或服務在重新創建這些文件,檢查計劃任務、啟動服務以及任何可能使用系統身份或濫用受信任組件的持久性鉤子。
如果內建工具(例如 Windows Defender)出現問題,請執行完整的系統掃描,例如 SFC /scannow 或 DISM /線上 /清理影像 如果一無所獲,可能需要使用其他專門的反惡意軟體工具。 分析 USB 或尋求專業協助。停用 TrustedInstaller 或系統性地嘗試阻止所有帶有其簽署的檔案可能會使情況變得更糟,並破壞作業系統中正常的元件。
總之,應該避免的是… 完全停用 TrustedInstaller 服務 當發現可疑文件時,不應將其作為“快速修復”手段。更好的做法是專注於惡意軟體的具體來源、其持久化機制,並使用合適的工具清理系統,而不是篡改 Windows 資源保護的核心機制。
了解 TrustedInstaller 在 Windows 安全架構中扮演的角色,對於解釋為什麼某些檔案似乎無法觸及,大有幫助。 為什麼有些服務只能由他來停止 微軟為何要將這些組件設計得如此嚴苛?儘管研究人員可能會在測試環境中嘗試繞過這些限制,但在日常使用的電腦上,最明智的做法通常是遵守這些限制,並依賴官方的修復機制,而不是冒險嘗試其他捷徑。


專門研究技術和互聯網問題的編輯,在不同數位媒體領域擁有十多年的經驗。我曾在電子商務、通訊、線上行銷和廣告公司擔任編輯和內容創作者。我還在經濟、金融和其他領域的網站上撰寫過文章。我的工作也是我的熱情所在。現在,透過我的文章 Tecnobits,我嘗試探索科技世界每天為我們提供的所有新聞和新機會,以改善我們的生活。