- 錯誤 1219 是由於使用了不相容的連接憑證所造成的。
- 更改身分前,您必須斷開伺服器資源。
- 已儲存的憑證和開啟的連線是分開管理的。
- 啟用 SMB 1.0 或不安全的訪客網路並不能解決此衝突。
El 存取共用資料夾時出現錯誤 1219 當 Windows 偵測到在相同登入上下文中,使用不同使用者名稱連接到相同伺服器時,會發生此錯誤。連接網路磁碟機、開啟伺服器上的不同資料夾或嘗試變更用於登入的帳戶時,都可能遇到此錯誤。
例如,如果您已經打開 \\SERVIDOR\Ventas 使用帳戶嘗試登入 \\SERVIDOR\Sistemas 使用其他帳戶可能會導致衝突。要解決此問題,您需要找到先前的連接,關閉它們,然後使用正確的帳戶重新登入。
共享資料夾中出現錯誤代碼 1219 是什麼意思?
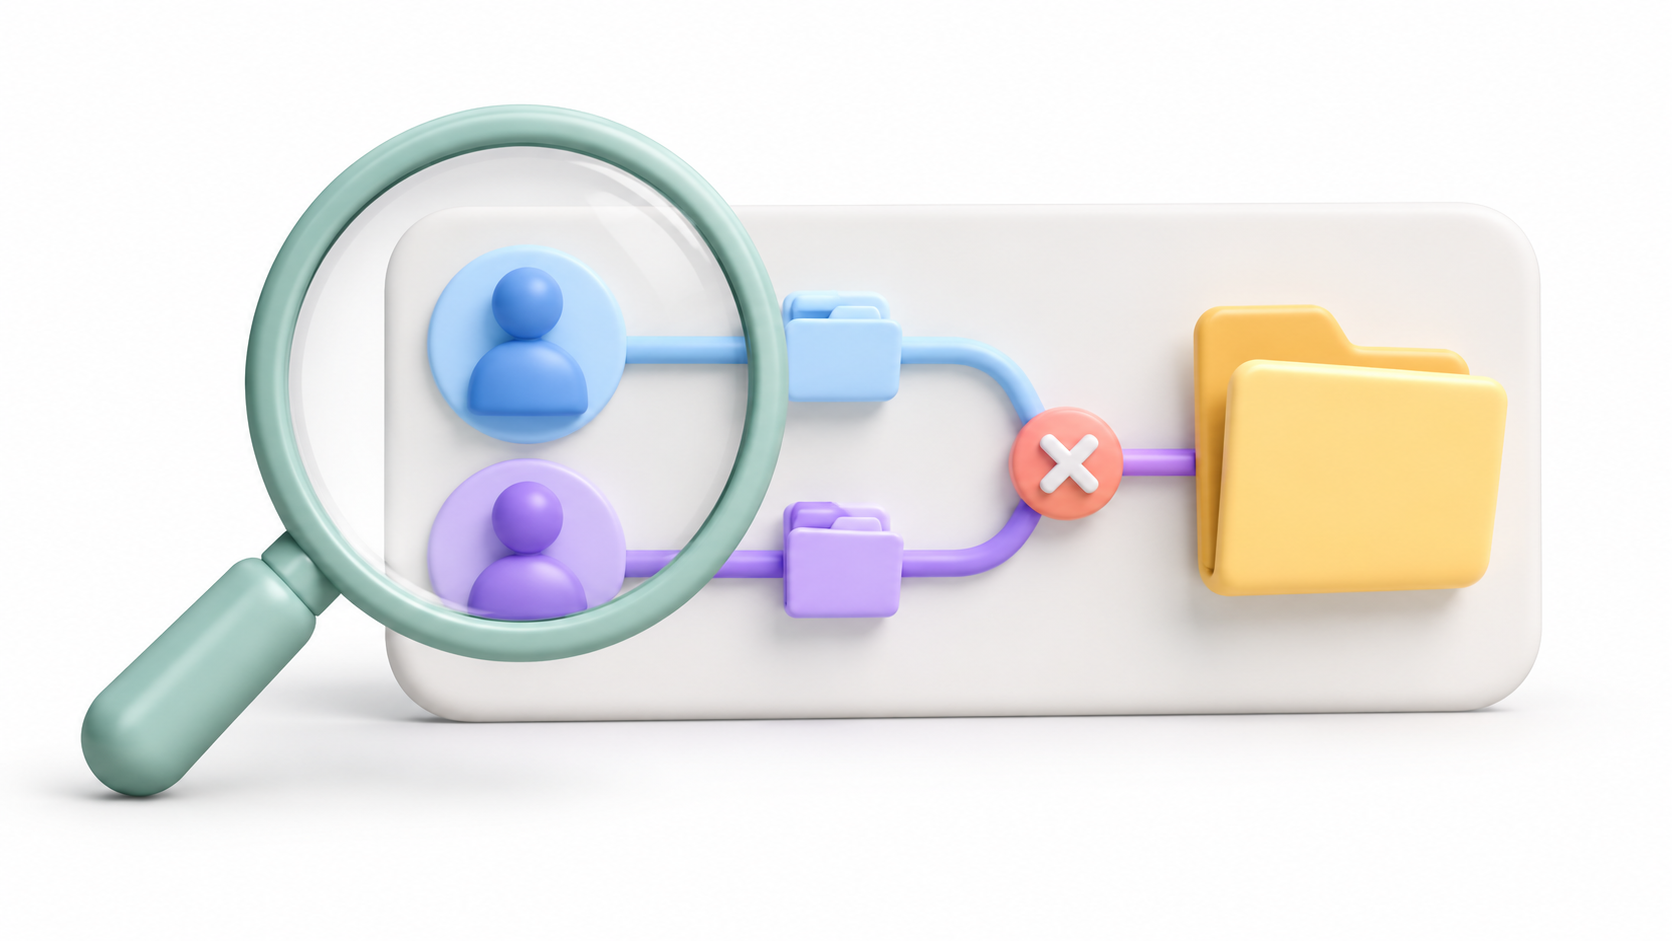
該訊息通常表示不允許使用多個使用者名稱連接到同一伺服器。 衝突可能會影響該伺服器上託管的不同資料夾。更改共享資源與連接到另一台電腦並不相同。
這並不一定意味著密碼錯誤。可能是 Windows 系統之前使用的連線與新要求的身份不相容。
因此,在修改權限或更改安全設定之前,請確認通知中明確提及了以下內容: 系統錯誤 1219路徑未找到或存取被拒絕需要進行不同的檢查。
識別與網路使用相關的開放連接
儲存伺服器上所有開啟的文檔,並關閉所有視窗或應用程式及其所屬資料夾。然後,打開命令提示字元。 使用出現問題的相同使用者和權限等級。.
如果問題出現在常規檔案總管中,請先使用普通命令提示字元。以管理員身分執行命令提示字元可能會提供不同的上下文,導致難以進行比較。
檢查現有連接:
net use找到指向受影響伺服器的路徑。路徑中可能包含字母,例如: Z:以及其他未分配字母的設備。斷開連線前,請記下您需要恢復的資源。
有關 PowerShell 的更多信息,您可以參考:
Get-SmbConnection |
    Select-Object ServerName, ShareName, UserName, Credential, Dialect, NumOpens
此命令可讓您查看查詢傳回的 SMB 連線的伺服器、資源和身分。它不會刪除連接或修改其配置。
中斷與受影響伺服器的資源連線。
刪除與該伺服器的所有連線。以下範例是根據連接顯示方式提供的不同處理方法:
net use Z: /deletenet use \\SERVIDOR\Ventas /delete對同一伺服器上其他出現衝突的資源重複上述步驟。如果連線似乎出現問題, IPC$您也可以透過指定其確切路由來斷開連接:
net use \\SERVIDOR\IPC$ /delete斷開磁碟機連線不會從伺服器中刪除檔案。但是,這會中斷該連線的存取。如果 Windows 警告您有打開的文件或資源正在使用,請返回應用程序,保存您的工作,然後關閉它們,然後繼續操作。
避免以…開頭 net use * /delete:取消該指令管理的所有網路連接,包括與問題無關的連接。
檢查您儲存的憑證並重新連接
如果 Windows 恢復使用舊帳戶,請開啟 憑證管理器 從控制面板輸入 Windows 憑證檢查與伺服器名稱、IP 位址或別名對應的條目。
僅從受影響的電腦中刪除過期的憑證。您也可以從控制台查看已儲存的條目:
cmdkey /list若要刪除特定條目,請使用其確切的刪除位置。例如:
cmdkey /delete:SERVIDOR刪除已儲存的憑證本身並不會關閉已開啟的 SMB 連線。 因此,必須同時斷開先前資源的連接才能進行此檢查。
然後,重新連接具有必要權限的帳戶:
net use Z: \\SERVIDOR\Compartida * /user:DOMINIO\usuario /persistent:no請將伺服器、資料夾和使用者替換為您自己的資訊。星號會讓 Windows 提示您輸入密碼,但不會在輸入時顯示密碼。 /persistent:no 請勿儲存此新任務以供下次登入使用。
如果您使用的是伺服器或 NAS 上的本機帳戶,請使用與該裝置對應的使用者格式。
如果錯誤代碼 1219 再次出現該怎麼辦?
檢查是否有任何應用程式、資源管理器視窗或啟動設定重新與舊身分建立連線。請再次檢查。 net use 重現故障後。
如果無法釋放會話中的連接,請儲存您的工作並 登出 Windows 在重新登入之前。在受管系統中,它會告知管理員涉及哪些伺服器和帳戶,以便管理員檢查自動重新建立的連線。
穩定的解決方案是使用經過授權的身份來存取您所需的資源。它不需要在所有員工之間共用服務帳戶,也不需要授予管理員權限。
我可以使用伺服器的 IP 位址還是別名?
微軟文件中提到,使用 IP 位址或其他 DNS 別名作為替代方案,可能會導致客戶端將目標位址視為不同的伺服器。然而, 它們並不能完全取代正確的配置.
在企業網路中,透過 IP 位址存取可能會妨礙 Kerberos 的正常使用,如果 NTLM 被阻止,則存取可能會失敗。別名也需要一致的命名和身份驗證配置。如果您需要同時使用兩個身份,請諮詢您的管理員以確定合適的選項。
如果高級應用程式、服務或任務失敗
即使某個磁碟機代號出現在資源管理器中,也不保證它在以管理員身分執行的程式中也可使用。驅動器盤符與登入上下文綁定,可能無法在普通會話和提升權限的會話之間共用。
對於在其他上下文中運行的服務和進程,請使用類似這樣的 UNC 路徑: \\SERVIDOR\Compartida 並檢查運行該進程的帳戶的權限。 UNC 路徑避免了對信函的依賴,但並不能授予存取權限或消除憑證衝突。
該命令 whoami 它可以識別運行該命令的控制台的使用者;但它本身並不能表明其他服務使用的身份。
不要將 1219 與其他訪問區塊混淆
如果重新連線後訊息發生變化,請在進一步修改憑證之前診斷新錯誤:
- 未找到路線: 檢查伺服器名稱、共用資料夾和連線情況。
- 拒絕訪問: 請求審核所用帳戶及其權限。
- 已阻止未經身份驗證的訪客: 通常情況下,與其啟用不安全的訪問,不如在伺服器或 NAS 上配置一個有效的使用者。
- SMB 安全不相容: 與管理員一起檢查伺服器或 NAS 設定和更新。
請勿啟用 SMB 1.0 來嘗試修復錯誤 1219。 Windows Server 2012 R2 支援 SMB 3.02,啟用舊版協定無法解決身分衝突。停用使用者帳戶控制 (UAC) 或降低 SMB 保護等級也並非使用正確帳戶重新連線所必需的。

我是一名技術愛好者,已將自己的“極客”興趣變成了職業。出於純粹的好奇心,我花了 10 多年的時間使用尖端技術並修改各種程序。現在我專攻電腦技術和電玩遊戲。這是因為五年多來,我一直在為各種技術和視頻遊戲網站撰寫文章,力求以每個人都能理解的語言為您提供所需的資訊。
如果您有任何疑問,我的知識範圍涵蓋與 Windows 作業系統以及手機 Android 相關的所有內容。我對您的承諾是,我總是願意花幾分鐘幫助您解決在這個網路世界中可能遇到的任何問題。